



Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil создали Linux-версию шифровальщика для атак на ESXi

Операторы REvil теперь используют в кибератаках новую Linux-версию шифровальщика, адаптированную под виртуальные машины Vmware ESXi. Этот шаг злоумышленников выглядит вполне логичным, поскольку организации в последнее время переходят на виртуалки для более удобного резервного копирования и управления устройствами.

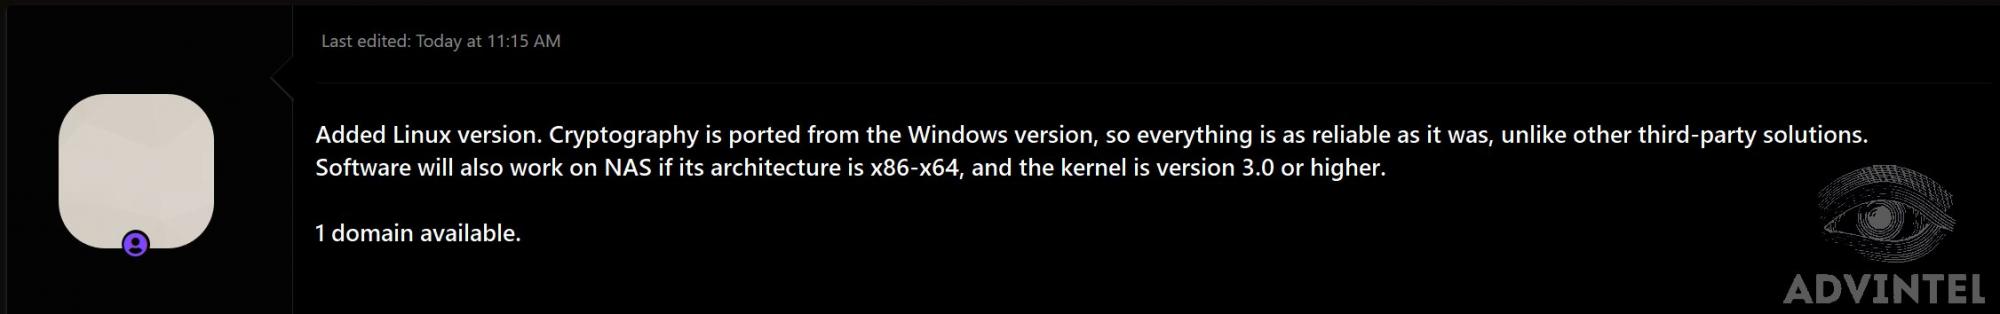
В мае специалист по информационной безопасности Елисей Богуславский поделился с сообществом постом с форума операторов REvil. В этом сообщении преступники сообщали о выходе Linux-версии шифровальщика, который теперь может свободно работать на NAS-устройствах.


Сегодня аккаунт MalwareHunterTeam в Twitter подтвердил существование версии вымогателя REvil (также известен как Sodinokibi) для Linux. Этот образец, согласно наблюдению специалистов, атакует серверы ESXi.

Виталий Кремец решил присоединиться к анализу нового семпла и обнаружил, что он представляет собой исполняемый файл ELF64, а его конфигурация ничем не отличается от более распространённой Windows-версии.

Как отметил Кремец в беседе с представителями BleepingComputer, это первый вариант вредоносной программы, заточенный именно под Linux. Если атакующему удастся запустить зловред на сервере, он сможет указать конкретный путь, по которому будут шифроваться файлы жертвы.

Фабиан Уосар из Emsisoft тоже поделился своим мнением, отметив, что некорректное завершение работы виртуальной машины может привести к повреждению затронутых файлов. При этом злоумышленники могут зашифровать множество серверов за раз всего лишь с помощью одной команды.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru