



Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

Власти Германии закрыли крупнейший русскоязычный даркнет-рынок Hydra Market

Федеральное управление уголовной полиции Германии (Bundeskriminalamt, BKA) сообщило о конфискации серверов Hydra Market — крупнейшей в даркнете торговой площадки, проводившей сделки по купле-продаже наркотиков, краденых данных, поддельных документов и услуг, отвечающих нуждам киберкриминала.

По данным германских властей, русскоязычный маркетплейс был доступен через Tor как минимум с 2015 года. На платформе было зарегистрировано около 17 млн клиентов и свыше 19 тыс. продавцов. Для сокрытия криминального характера доходов пользователям предоставлялся доступ к специальному сервису — биткоин-миксеру. Торговля велась бойко: в 2020 году объем продаж на Hydra Market составил 1,23 млрд евро.

Расследование по данному делу о нелегальной коммерческой деятельности было запущено в августе 2021 года. В нем приняли участие BKA, Центральное управление по борьбе с киберпреступностью (Zentralstelle zur Bekämpfung der Internetkriminalität, ZIT — подразделение Прокуратуры Франкфурта-на-Майне), а также спецслужбы США.

В ходе разгромной акции на территории Германии силовикам удалось выявить и конфисковать 23 млн евро в биткоинах . В настоящее время проводится розыск операторов и администраторов Hydra Market по обвинению в отмывании денег и пособничестве киберкриминалу.

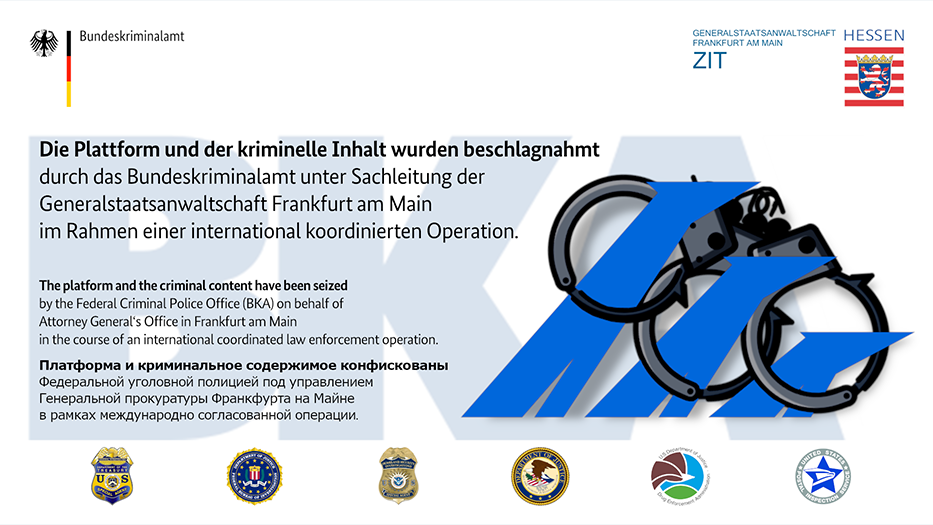
На сайте торговой площадки в настоящее время красуется баннер, сообщающий о недоступности ресурса ввиду технических работ.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru