



Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

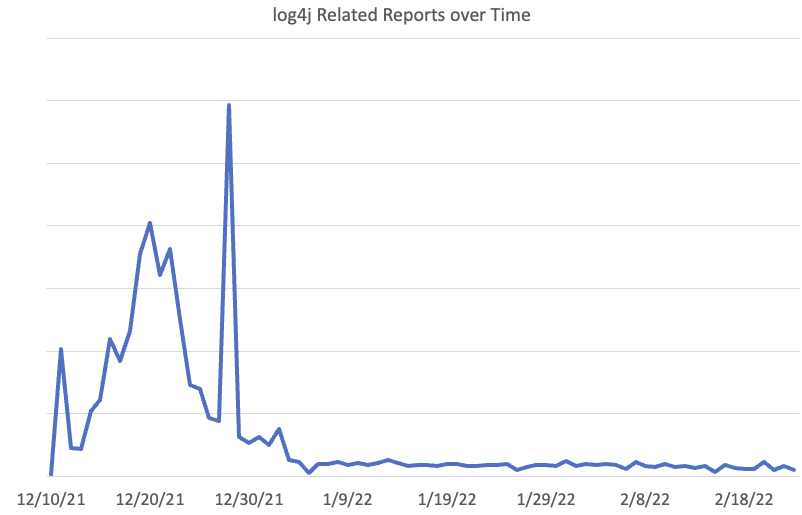
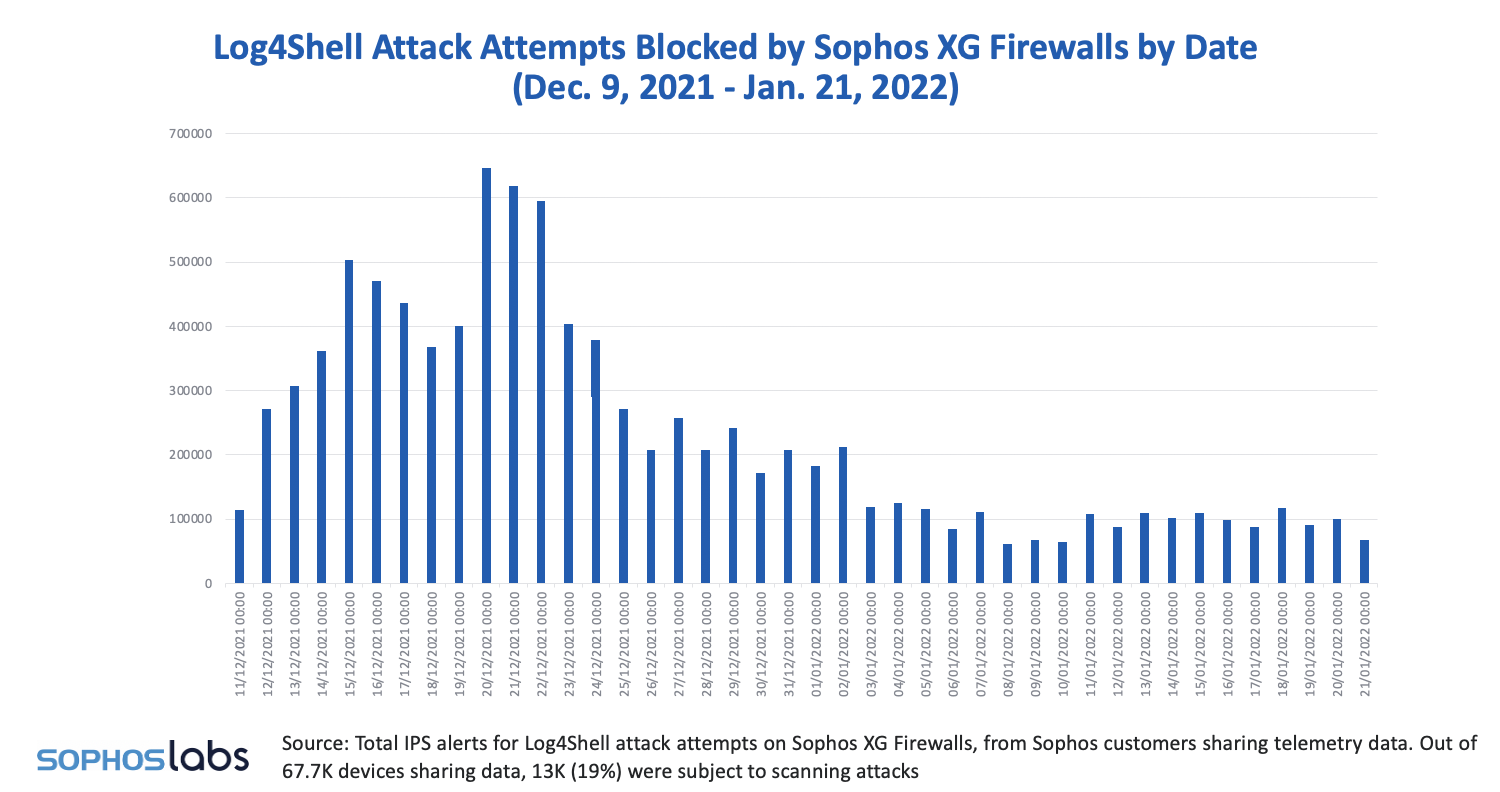
Данные телеметрии Sophos и Центра SANS по сетевым угрозам (ICS SANS) показали, что попытки эксплуатации уязвимости CVE-2021-44228 пошли на спад. Эксперты объясняют тренд отсутствием универсального инструмента атаки: библиотеку Apache Log4j используют многие Java-приложения, но по-разному, поэтому злоумышленникам проще найти другие дыры, чем тратить время на кастомизацию эксплойта.

Подробности 10-балльной CVE-2021-44228, получившей известность как Log4Shell, были раскрыты в минувшем декабре. Уязвимость сразу привлекла всеобщее внимание: компонент, в котором ее нашли, широко используется, а код эксплойта умещается в одну строку.

Сразу после публикации в ICS SANS зафиксировали резкий рост сканов, нацеленных на поиск уязвимых веб-приложений на Java. Позднее были замечены также попытки тестирования различных эксплойтов. Всплеск активности, связанной с Log4Shell, наблюдался три недели, затем и злоумышленники, и исследователи потеряли интерес к новой дыре.


Данные Sophos по ее клиентской базе подтверждают тренд, подмеченный исследователями из ICS SANS.


Попытки массовых, автоматизированных атак при этом были весьма ограниченны. Вначале злоумышленники опробовали эксплойт для VMWare Horizon, потом обратили внимание на серверы Cyclos, а в январе под удар попали VMWare ESXi, роутеры ZyXEL и сетевые устройства Ubiquiti.

Конечная полезная нагрузка в этих атаках была разнообразной: APT-бэкдоры, боты, майнеры криптовалюты, шифровальщики, банковские трояны.

Несмотря на тенденцию к спаду, эксперты не советуют расслабляться: площадь атаки велика, далеко не все уязвимые программы получили патчи, а степень опасности угрозы при этом слишком высока, чтобы ее игнорировать.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru