



Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Киберпреступная группировка REvil (Sodinokibi) даже не думает останавливаться после ареста десятка участников в России. Об активности злоумышленников сообщают исследователи из компании ReversingLabs, продолжающие наблюдать за деятельностью популярной кибергруппы.

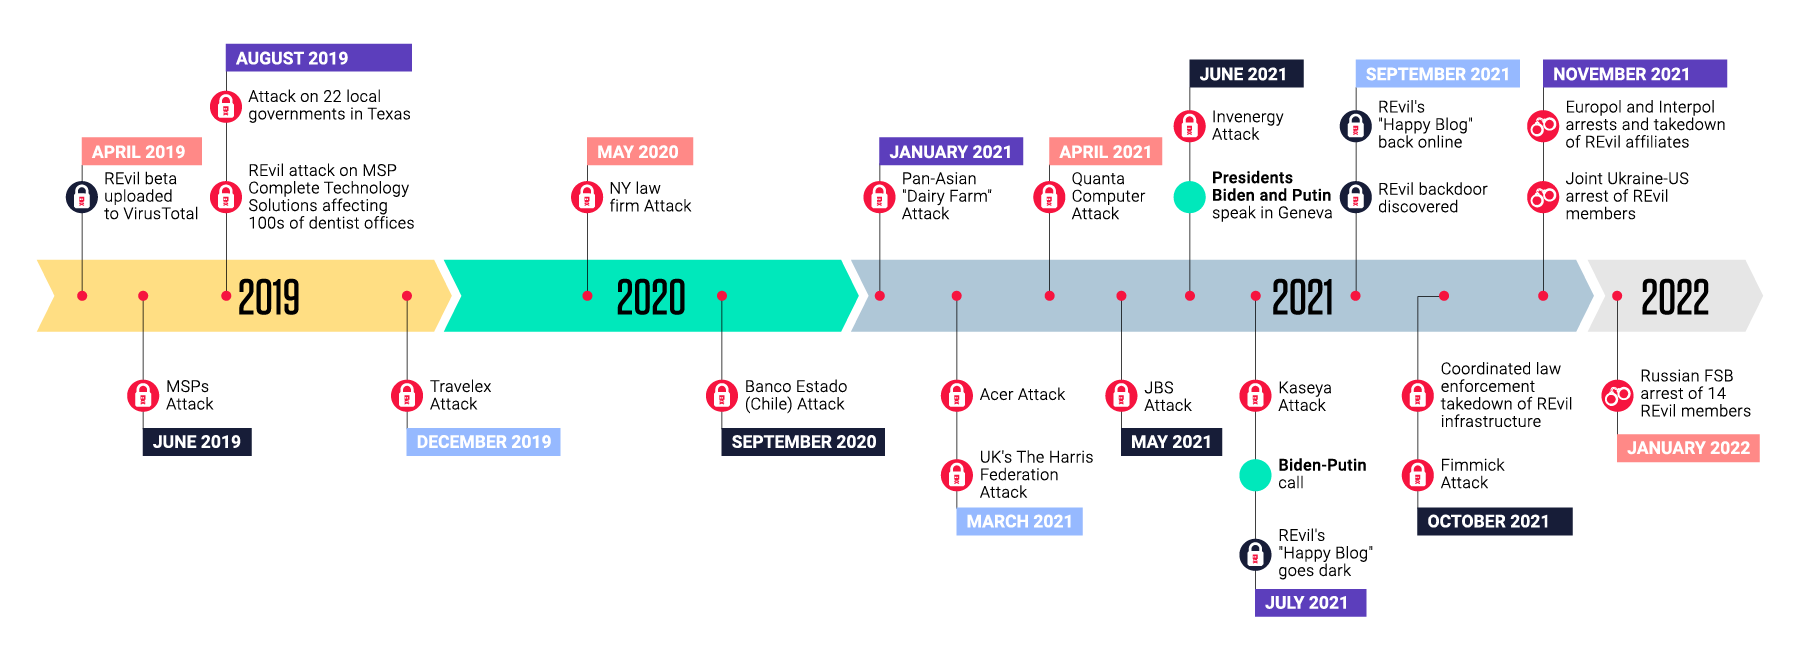
Прошло около двух недель с момента задержания членов REvil. Напомним, что сотрудники ФСБ России провели следственные мероприятия по 25 адресам, а под арест попали 8 диспетчеров операторов шифровальщика из 14 задержанных.

Москве за последние год-два часто вменяли попустительство в отношении кибергруппировок, однако задержание членов REvil и другой группировки — The Infraud Organization продемонстрировало желание Кремля бороться с преступностью в цифровом пространстве.

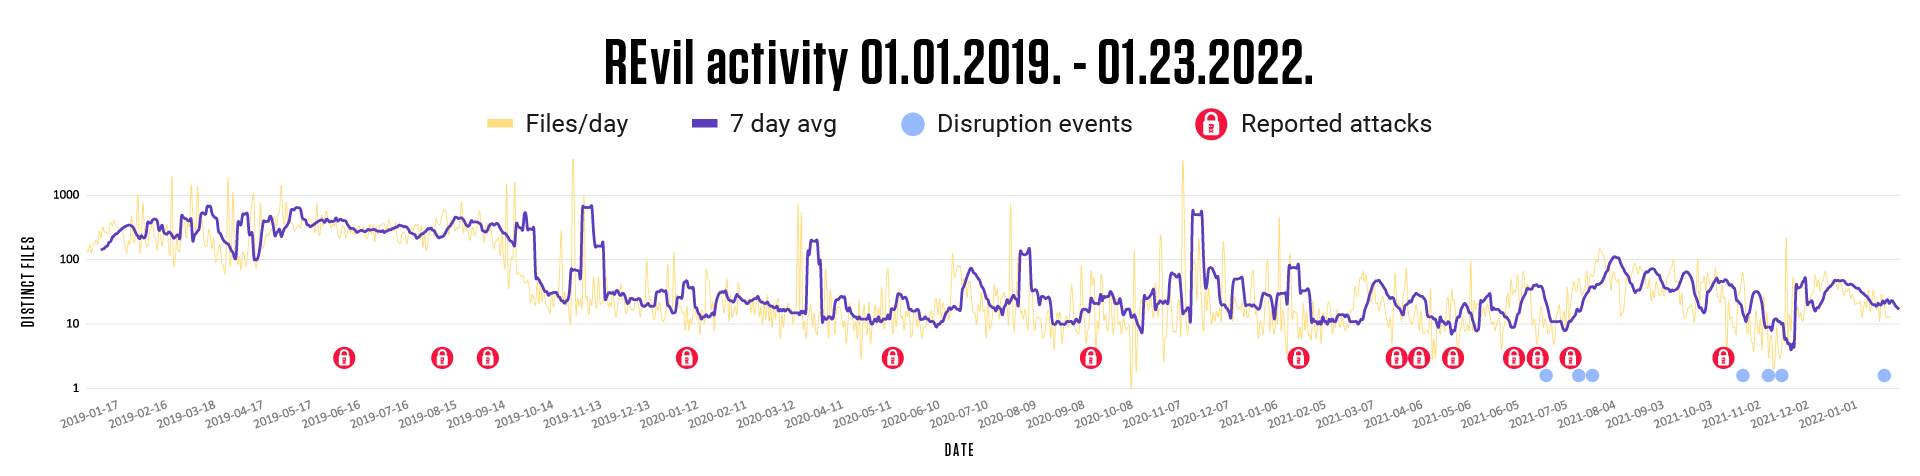
Тем не менее, как отметили в ReversingLabs, недавние аресты практически никак не повлияли на операции REvil. Более того, группировка продолжает работать в том же темпе, который фиксировался и до оперативно-разыскных мероприятий.

Но стоит отметить, что не только аресты в России не затронули деятельность киберпреступников, поскольку в ноябре 2021 года Европол сообщил о задержании операторов REvil и GandCrab. На тот момент специалисты ReversingLabs наблюдали в среднем 47 новых семплов REvil в день (326 в неделю).

В середине лета инфраструктура REvil на какое-то время ушла в офлайн, но потом достаточно быстро восстановила прежний уровень работы. После задержания членов группы в России число зафиксированных в день образцов вредоноса немного увеличилось —  24 до 26 (169 и 180 в неделю соответственно).

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru