



Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Исследователи в области кибербезопасности обнаружили новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI. По словам специалистов, оператором зловреда является китайская кибергруппировка APT41 (Winnti).

Группа APT41 хорошо известна экспертам, поскольку действует как минимум на протяжении десяти лет. Злоумышленники занимаются в основном организацией кибершпионских операций против крупных организаций различных промышленных секторов.

Выявить вредонос MoonBounce удалось специалистам антивирусной компании «Лаборатория Касперского», которые уже успели подготовить отчёт о кампаниях, в которых он фигурирует.

Для тех, кто не знает, уточним, что UEFI (Unified Extensible Firmware Interface, единый интерфейс расширяемой прошивки) предназначен для связи операционной системы с микропрограммами, которые управляют низкоуровневыми функциями оборудования.

Если условный киберпреступник поместит «UEFI-буткит» в прошивку, ему не смогут ничего противопоставить антивирусы, работающие на уровне операционной системы. До MoonBounce к этому же приёму прибегали вредоносы FinFisher и ESPecter.

Таким зловредам удаётся запуститься ещё до компонентов безопасности ОС, именно поэтому их впоследствии крайне сложно удалить. MoonBounce, например, располагается в SPI-памяти материнской платы, поэтому даже замена жёсткого диска не удалит зловред.

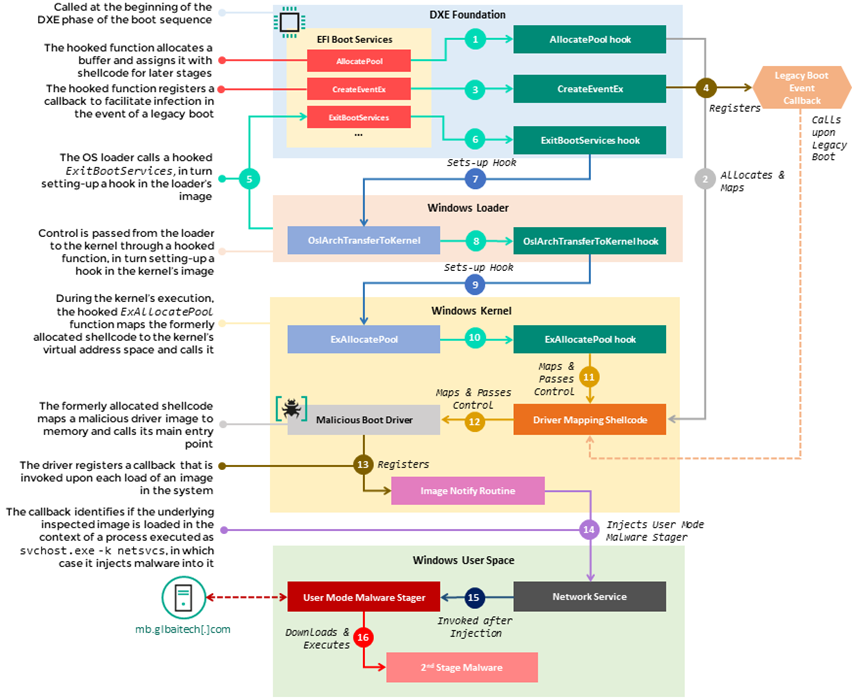
Бэкдор использует компонент прошивки, известный под именем CORE_DXE, — он вызывается на ранней стадии цепочки загрузки UEFI.


«Заражение начинается с ряда перехватов, которые вмешиваются в выполнение некоторых функций таблицы EFI Boot Services Table: AllocatePool, CreateEventEx и ExitBootServices. Таким способом вредоносу удаётся перенаправить поток этих функций на вредоносный шеллкод, который атакующие добавляют образу CORE_DXE», — пишут в отчёте (PDF) специалисты «Лаборатории Касперского».

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru