



Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Китайский UEFI-вредонос MoonBounce не удалить даже заменой жёсткого диска

Исследователи в области кибербезопасности обнаружили новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI. По словам специалистов, оператором зловреда является китайская кибергруппировка APT41 (Winnti).

Группа APT41 хорошо известна экспертам, поскольку действует как минимум на протяжении десяти лет. Злоумышленники занимаются в основном организацией кибершпионских операций против крупных организаций различных промышленных секторов.

Выявить вредонос MoonBounce удалось специалистам антивирусной компании «Лаборатория Касперского», которые уже успели подготовить отчёт о кампаниях, в которых он фигурирует.

Для тех, кто не знает, уточним, что UEFI (Unified Extensible Firmware Interface, единый интерфейс расширяемой прошивки) предназначен для связи операционной системы с микропрограммами, которые управляют низкоуровневыми функциями оборудования.

Если условный киберпреступник поместит «UEFI-буткит» в прошивку, ему не смогут ничего противопоставить антивирусы, работающие на уровне операционной системы. До MoonBounce к этому же приёму прибегали вредоносы FinFisher и ESPecter.

Таким зловредам удаётся запуститься ещё до компонентов безопасности ОС, именно поэтому их впоследствии крайне сложно удалить. MoonBounce, например, располагается в SPI-памяти материнской платы, поэтому даже замена жёсткого диска не удалит зловред.

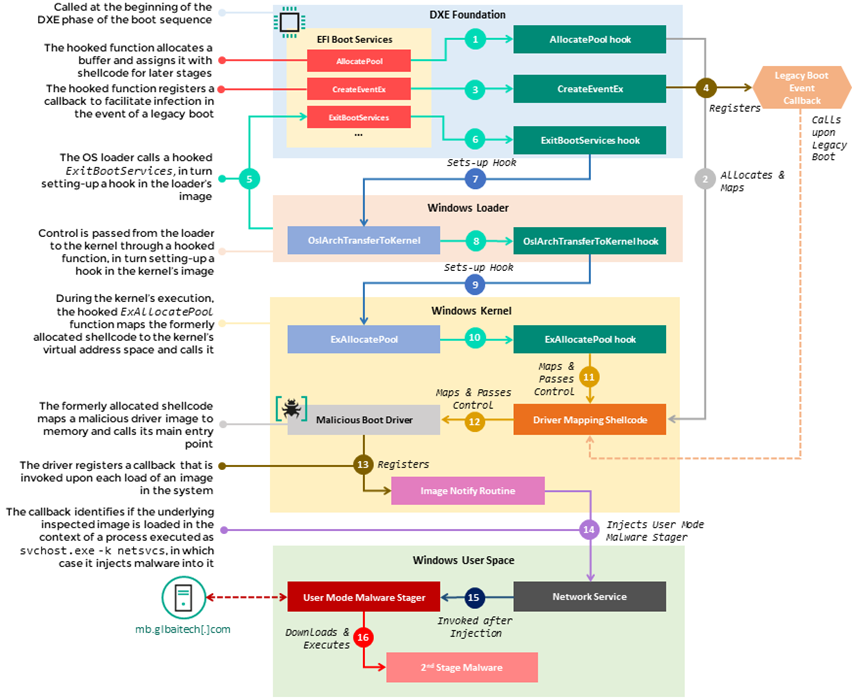
Бэкдор использует компонент прошивки, известный под именем CORE_DXE, — он вызывается на ранней стадии цепочки загрузки UEFI.


«Заражение начинается с ряда перехватов, которые вмешиваются в выполнение некоторых функций таблицы EFI Boot Services Table: AllocatePool, CreateEventEx и ExitBootServices. Таким способом вредоносу удаётся перенаправить поток этих функций на вредоносный шеллкод, который атакующие добавляют образу CORE_DXE», — пишут в отчёте (PDF) специалисты «Лаборатории Касперского».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru