



Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

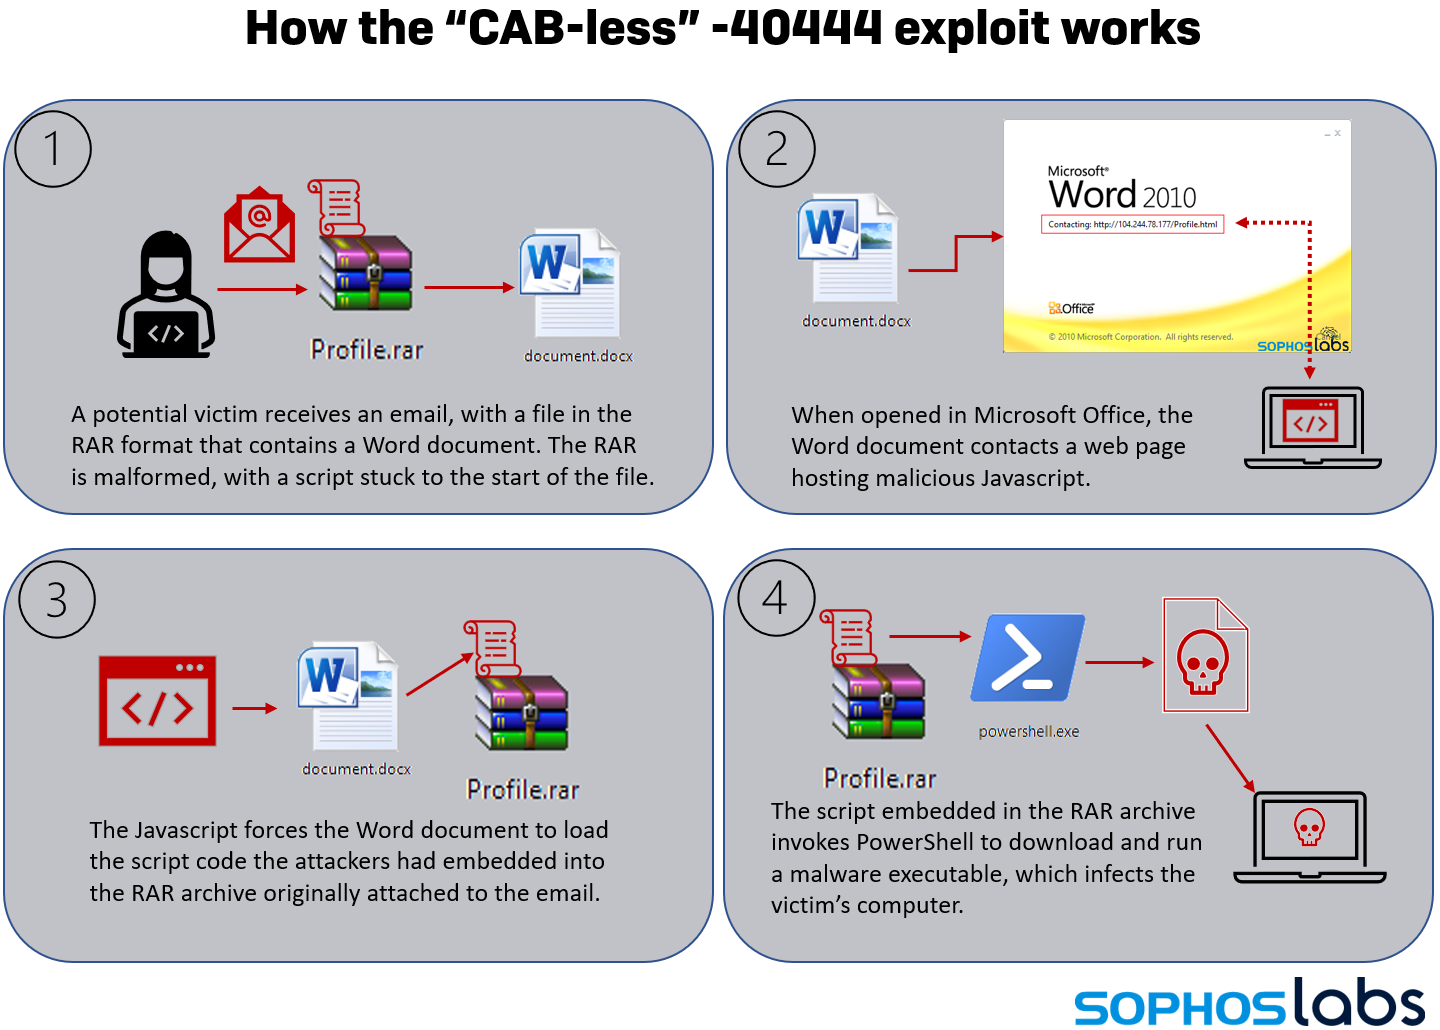
Проведенный в Sophos анализ образцов вредоносных писем показал, что идея спрятать эксплойт CVE-2021-40444 в RAR-файле вполне оправдала себя. Он с успехом обходит созданный в Microsoft патч, если жертва использует WinRAR новейших версий.

Критическую RCE-уязвимость CVE-2021-40444, привязанную к движку MSHTML (его используют приложения Microsoft Office), разработчики устранили в рамках сентябрьского «вторника патчей». Злоумышленники нашли эту дыру еще до выхода заплатка; после публикации PoC атаки стали более массовыми.

Эксплойт-кампания, выявленная экспертами Sophos, оказалась на удивление скоротечной. Рассылка вредоносного спама, нацеленного на засев инфостилера Formbook, продолжалась в течение 36 часов, 24 и 25 октября, и больше не повторилась. Фальшивые сообщения были оформлены как запрос на заказ, детали и профиль мифической компании получателю предлагалось просмотреть, открыв вложение Profile.rar.

Оказалось, что в начало этого файла добавлен скрипт WSH (Windows Script Host), а заархивированный документ Word содержит встроенный OLE-объект. При его открытии пользователю предлагается включить режим редактирования и запустить активный контент.

Разбор используемого злоумышленниками эксплойта показал, что он написан на основе PoC-кода, опубликованного на GitHub. От прежних версий CVE-2021-40444 он отличается тем, что полезная нагрузка упакована не в CAB-файл (Microsoft закрыла именно эту возможность), а в умышленно искаженный RAR.

Цепочка атаки в этом случае получается совершенно иной. Обновленный эксплойт CVE-2021-40444 в Sophos нарекли CABless-40444.


Примечательно, что устаревшие версии утилиты WinRAR оказались не в состоянии открыть модифицированный архивный файл и извлечь вредоносный документ (при тестировании использовалась версия 3.61). В то же время CABless-40444 успешно отработал после установки WinRAR 6.10 beta 3.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru