



Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

Новый эксплойт позволил злоумышленникам обойти сентябрьский патч для MSHTML

Проведенный в Sophos анализ образцов вредоносных писем показал, что идея спрятать эксплойт CVE-2021-40444 в RAR-файле вполне оправдала себя. Он с успехом обходит созданный в Microsoft патч, если жертва использует WinRAR новейших версий.

Критическую RCE-уязвимость CVE-2021-40444, привязанную к движку MSHTML (его используют приложения Microsoft Office), разработчики устранили в рамках сентябрьского «вторника патчей». Злоумышленники нашли эту дыру еще до выхода заплатка; после публикации PoC атаки стали более массовыми.

Эксплойт-кампания, выявленная экспертами Sophos, оказалась на удивление скоротечной. Рассылка вредоносного спама, нацеленного на засев инфостилера Formbook, продолжалась в течение 36 часов, 24 и 25 октября, и больше не повторилась. Фальшивые сообщения были оформлены как запрос на заказ, детали и профиль мифической компании получателю предлагалось просмотреть, открыв вложение Profile.rar.

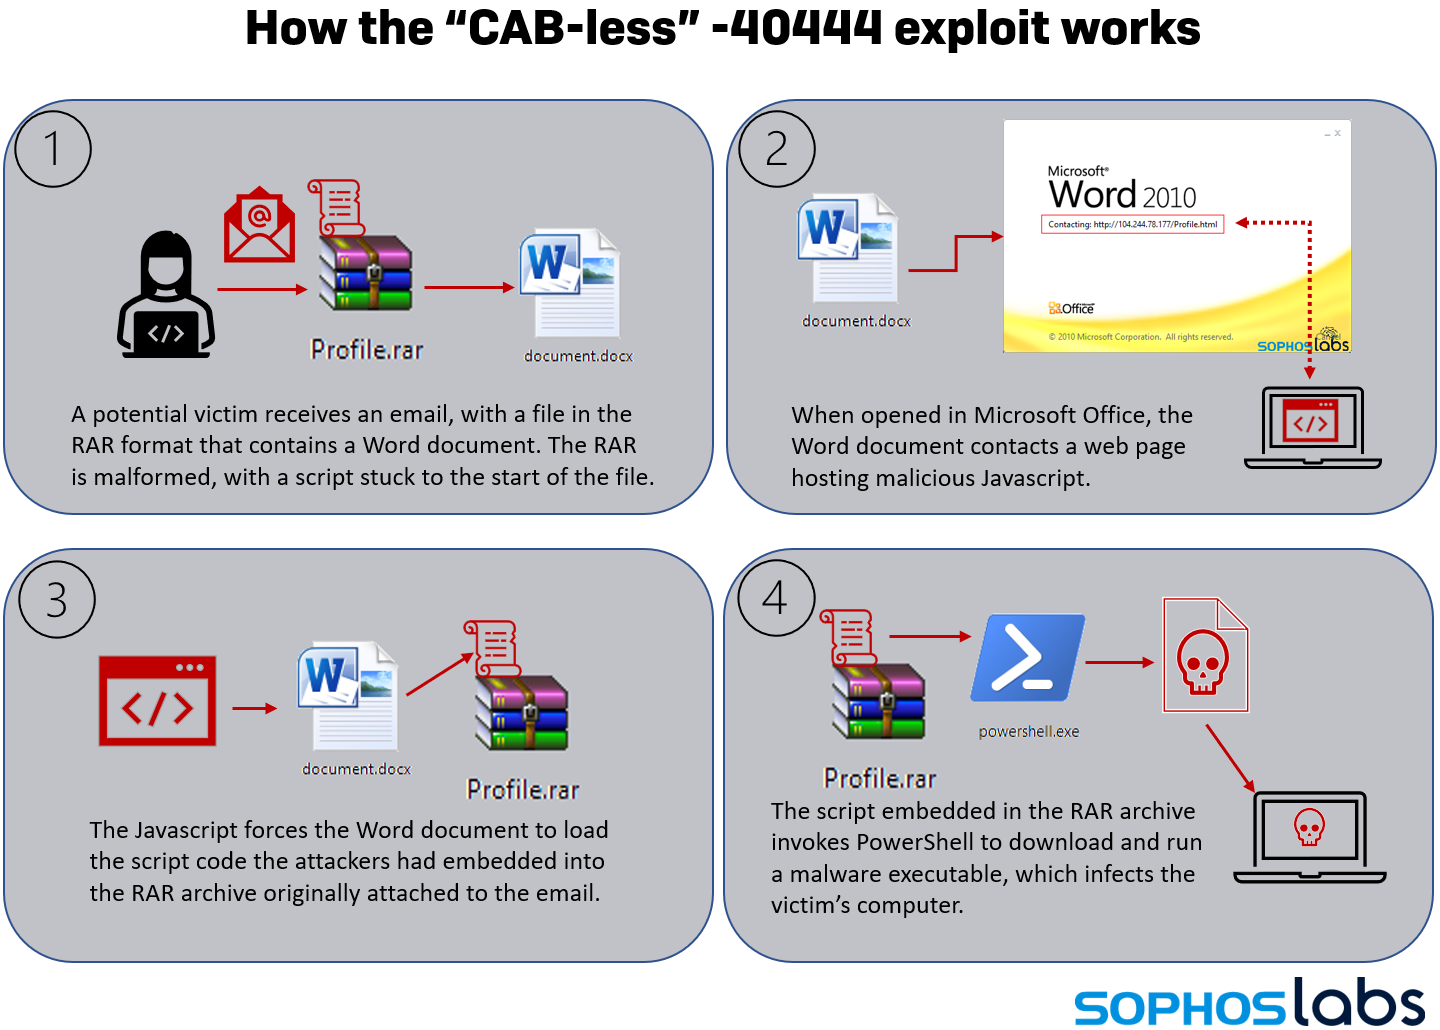
Оказалось, что в начало этого файла добавлен скрипт WSH (Windows Script Host), а заархивированный документ Word содержит встроенный OLE-объект. При его открытии пользователю предлагается включить режим редактирования и запустить активный контент.

Разбор используемого злоумышленниками эксплойта показал, что он написан на основе PoC-кода, опубликованного на GitHub. От прежних версий CVE-2021-40444 он отличается тем, что полезная нагрузка упакована не в CAB-файл (Microsoft закрыла именно эту возможность), а в умышленно искаженный RAR.

Цепочка атаки в этом случае получается совершенно иной. Обновленный эксплойт CVE-2021-40444 в Sophos нарекли CABless-40444.


Примечательно, что устаревшие версии утилиты WinRAR оказались не в состоянии открыть модифицированный архивный файл и извлечь вредоносный документ (при тестировании использовалась версия 3.61). В то же время CABless-40444 успешно отработал после установки WinRAR 6.10 beta 3.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru