



Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Иранская киберпреступная группировка крадёт учётные данные пользователей Google и Instagram, используя при этом вредоносную программу PowerShortShell и уязвимость в Microsoft MSHTML. О новой вредоносной кампании рассказали исследователи из SafeBreach Labs.

Зловред PowerShortShell также используется для слежки за пользователями Telegram и сбора информации о системах взломанных устройств. Все эти сведения отправляются на специальный сервер, находящийся под контролем киберпреступников.

По словам SafeBreach Labs, активность злоумышленников впервые была зафиксирована в июле, когда стартовали письма целевого фишинга. Преступники атаковали в первую очередь пользователей Windows, поскольку вложенный документ в формате Word содержал эксплойт для RCE-бага в Microsoft MSHTML — CVE-2021-40444.

Пейлоад PowerShortShell запускается с помощью DLL, которая первой попадает в систему жертвы. После запуска PowerShell-скрипт начинает сбор данных и параллельно снимает скриншоты. Всё это практически сразу уходит на сервер злоумышленников.

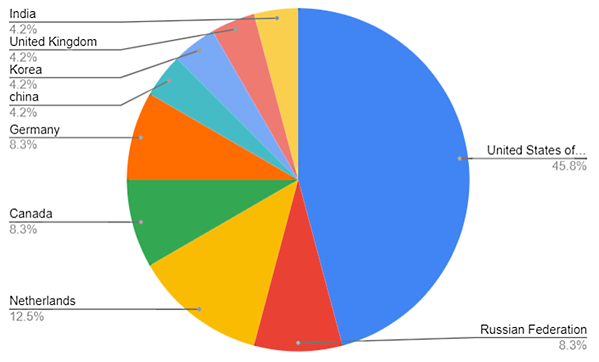
«Практически 50% жертв группировки располагаются в США. Судя по содержанию фишинговых писем, которые упоминают президента Ирана и его ошибки на посту, кампания нацелена на иранцев, проживающих на территории другой страны», — объясняет команда SafeBreach Labs.

Второе место по числу жертв атаки занимают Нидерланды (12,5%), а третье делят между собой Россия, Канада и Германия (8,3%).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru