


В Bluetooth-чипе ESP32 нашли бэкдор, в зоне риска миллиард устройств

В Bluetooth-чипе ESP32 нашли бэкдор, в зоне риска миллиард устройств

В Bluetooth-чипе ESP32 нашли бэкдор, в зоне риска миллиард устройств

Специалисты компании Tarlogic Security обнаружили недокументированные команды в микрочипе ESP32, который используется более чем в миллиарде «умных» устройств по всему миру.

ESP32 разрабатывается китайской компаний Espressif и широко применяется в IoT-устройствах для обеспечения связи по Wi-Fi и Bluetooth.

Исследователи выявили в общей сложности 29 скрытых команд в прошивке микрочипа, с помощью которых можно манипулировать памятью устройства (чтение и запись в RAM и флеш-память), подделывать MAC-адреса и внедрять вредоносные пакеты данных.

Эксплуатация этого «бэкдора» (CVE-2025-27840) позволяет злоумышленникам получить полный контроль над устройствами незаметно для пользователей, а также обходить системы аудита кода и осуществлять атаки на другие подключённые устройства в сети, включая мобильные телефоны, компьютеры, умные замки и медицинское оборудование.

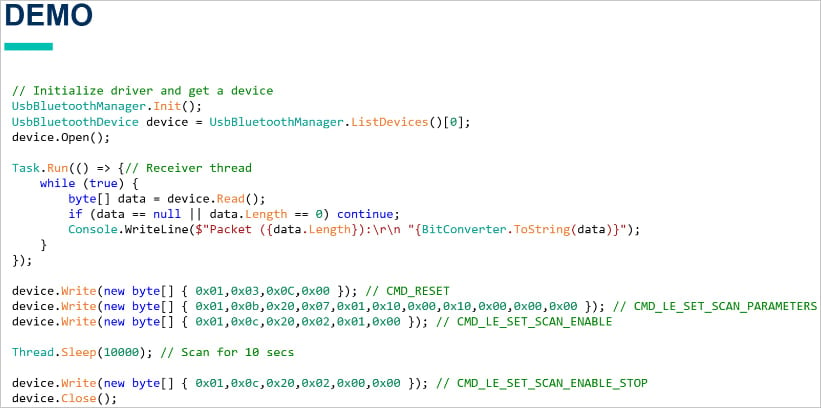
Для детектирования этих скрытых команд исследователи разработали специальный драйвер, позволяющий напрямую взаимодействовать с аппаратным обеспечением вне зависимости от операционной системы.

Этот инструмент значительно упростил обнаружение уязвимостей и потенциального веткора атаки.

Обычно использование скрытых команд требует физического доступа к устройству, однако исследователи предупреждают о возможных сценариях удалённой эксплуатации через вредоносные прошивки или скомпрометированные обновления.

Компания Espressif пока публично не прокомментировала наличие скрытых команд в своих устройствах.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru