


DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

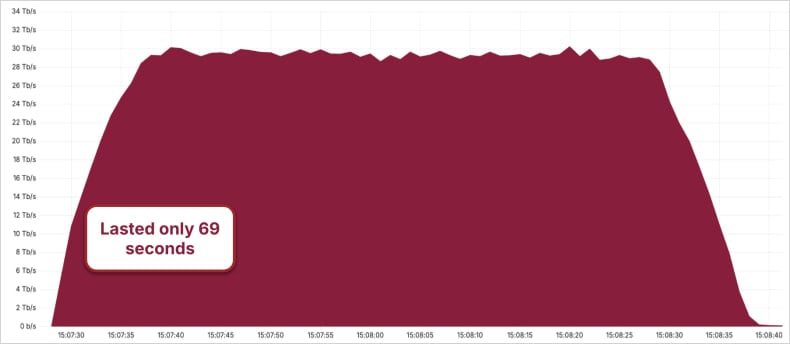
В мире DDoS-атак появился новый чемпион — и зовут его Aisuru. Этот ботнет за три месяца успел устроить более 1300 атак, причём одна из них побила прошлый рекорд, достигнув невероятной мощности в 29,7 Тбит/с. Настолько много «мусора» в Сети одновременно ещё никто не видел. Aisuru — это гигантский ботнет по подписке.

Он состоит из миллионов взломанных роутеров и IoT-устройств, подмятых либо через старые уязвимости, либо через традиционно «надёжные» пароли вроде admin/admin.

Cloudflare оценивает его масштаб в 1-4 миллиона заражённых устройств по всему миру. Самая мощная атака случилась в третьем квартале 2025 года.

Cloudflare её благополучно отбил — но отметили, что удар пришёлся с такой силой, что трафиком просто забивало инфраструктуру, причём иногда даже у тех провайдеров, которые вообще не были целью.


До этого Aisuru уже подозревали в атаках на 22,2 Тбит/с и на 15 Тбит/с — последнюю фиксировал Microsoft на Azure, причём трафик шёл с 500 тысяч IP-адресов.

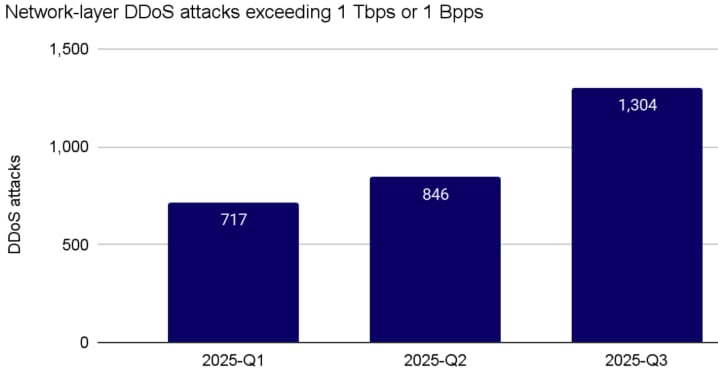
Cloudflare говорит, что с начала года компания нивелировала уже 2867 атак, почти половина из которых — гиперволюметрические, то есть превышающие 1 Тбит/с или 1 млрд пакетов в секунду. В третьем квартале таких было аж 1304.

В самой рекордной атаке злоумышленники использовали «ковровый» UDP — технику, когда мусорный трафик равномерно рассылается сразу по тысячам портов. В этот раз ботнет бил в среднем по 15 000 портам каждую секунду. Атака длилась всего 69 секунд, но этого хватило, чтобы войти в историю.

Второй крупный удар, зафиксированный Cloudflare, достиг 14,1 млрд пакетов в секунду. И это только один эпизод.

Ситуация усугубляется тем, что большинство атак заканчиваются менее чем за 10 минут — защитным службам просто не хватает времени среагировать. Но вот последствия — чистка инфраструктуры, восстановление сервисов и проверка данных — могут тянуться часами.

В третьем квартале Cloudflare отражал в среднем 3780 DDoS-атак каждый час. Основные источники — Индонезия, Таиланд, Бангладеш и Эквадор. А вот цели чаще всего находились в Китае, Турции, Германии, Бразилии и США.


2025 год ещё не закончился, но уже видно, что он стал одним из самых агрессивных в плане DDoS-активности.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru