


Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

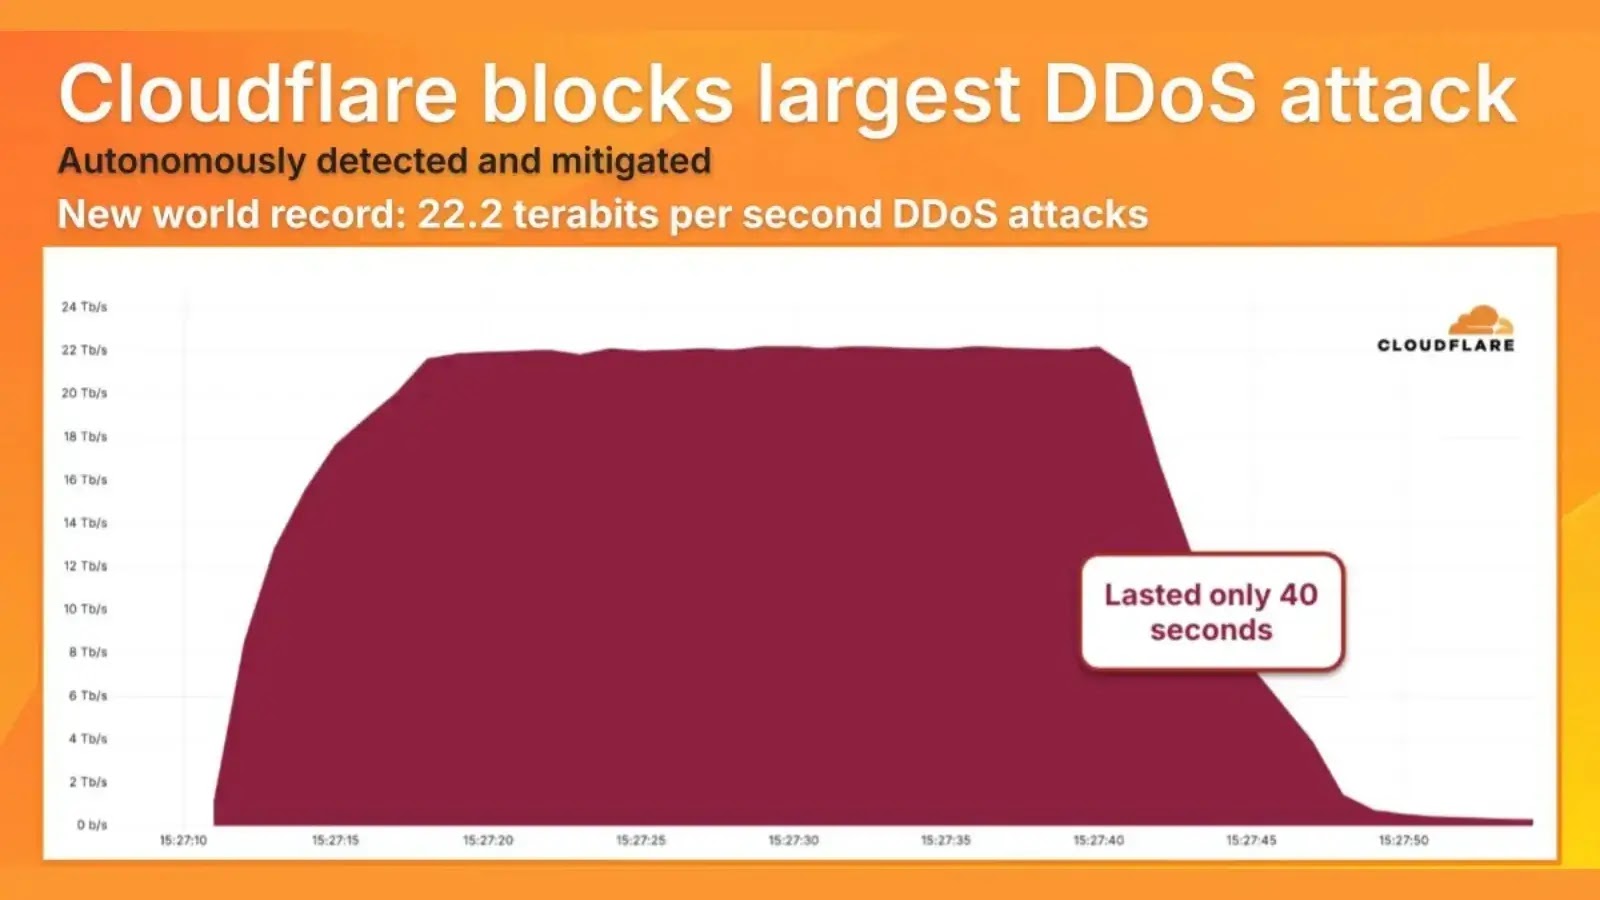
Cloudflare заявила, что смогла отразить самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда в 11,5 Tbps. Интересно, что атака длилась всего около 40 секунд.

О прошлом рекорде мы писали в начале месяца. Спецзащита Cloudflare заблокировала сотни DDoS-атак мощностью свыше 1 Тбит/с и две рекордных: одна на пике показала 5,1 млрд пакетов в секунду, другая — 11,5 Тбит/с. Обе проводились как UDP flood.

За это короткое время злоумышленники выплеснули на сеть гигантский поток данных, пытаясь перегрузить защиту до того, как она успеет среагировать. Такой приём называют «hit-and-run» — удар и быстрый отход.

Атака была многовекторной: использовались разные типы пакетов, методы усиления трафика, UDP- и SYN-флуды, а также отражённые атаки. Для этого применяются огромные ботнеты из заражённых компьютеров и устройств Интернета вещей — от домашних роутеров до камер наблюдения.


В отличие от старых систем фильтрации трафика, которые требуют ручной настройки и перенаправления, защита Cloudflare сработала автоматически.

Трафик отсеивался на периферии сети, ещё до того как достиг целевых серверов. Благодаря этому работа сервисов не пострадала.

Эксперты отмечают: такие «гиперобъёмные» атаки будут появляться всё чаще. Организациям стоит заранее подумать, есть ли у их провайдеров мощности и технологии, чтобы выдержать подобные удары.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru