


NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

Компания NordVPN опровергла информацию о взломе после того, как на киберпреступном форуме BreachForums появились данные, якобы вытащенные с её серверов. По словам самой компании, утечка не имеет отношения ни к инфраструктуре NordVPN, ни к данным клиентов.

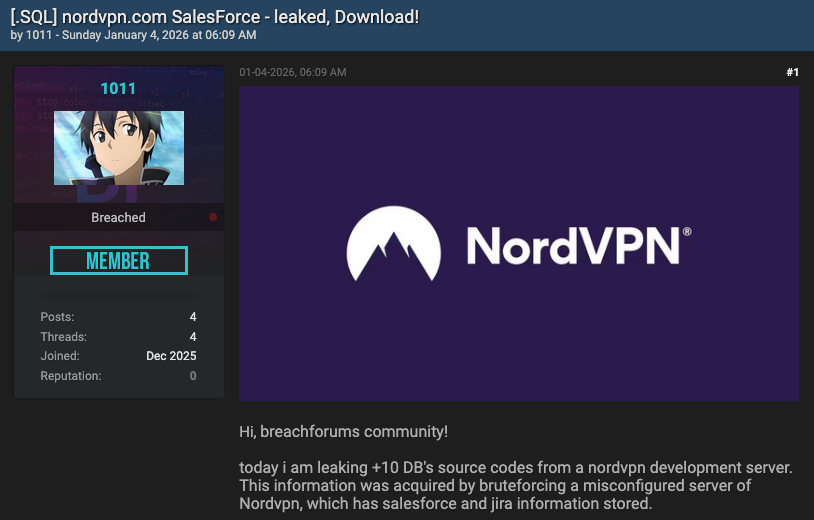
Заявление о взломе появилось 4 января. Неизвестный злоумышленник утверждал, что получил доступ к «серверу разработки NordVPN» и вытащил оттуда исходный код, а также данные из систем Salesforce и Jira.

В качестве доказательства он выложил фрагменты и предложил полный архив для скачивания пользователям форума с платным доступом.


Уже на следующий день NordVPN прокомментировала ситуацию. Компания сообщила, что проводит расследование, но первичный анализ не выявил никаких признаков компрометации серверов или внутренней продакшн-инфраструктуры.

Более того, по данным NordVPN, опубликованные материалы вообще не относятся к её внутренним системам. Как выяснилось, источником данных, скорее всего, является сторонняя платформа для автоматизированного тестирования, которую компания рассматривала около полугода назад. В рамках пилота был развёрнут изолированный тестовый стенд, но в итоге NordVPN выбрала другого подрядчика.

Этот временный стенд, подчёркивают в компании, никогда не был подключён к рабочим системам, а все данные в нём были фиктивными. Ни реальный исходный код, ни учётные данные, ни информация о клиентах туда не загружались.

«Утверждения о взломе наших серверов разработки Salesforce не соответствуют действительности. Опубликованные элементы — вроде API-таблиц и схем баз данных — могут быть лишь артефактами изолированной тестовой среды стороннего поставщика», — заявили в NordVPN.

При этом компания добавила, что, несмотря на отсутствие признаков утечки, она связалась с вендором тестовой платформы, чтобы получить дополнительную информацию и полностью закрыть все вопросы вокруг инцидента.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru