


NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

Компания NordVPN опровергла информацию о взломе после того, как на киберпреступном форуме BreachForums появились данные, якобы вытащенные с её серверов. По словам самой компании, утечка не имеет отношения ни к инфраструктуре NordVPN, ни к данным клиентов.

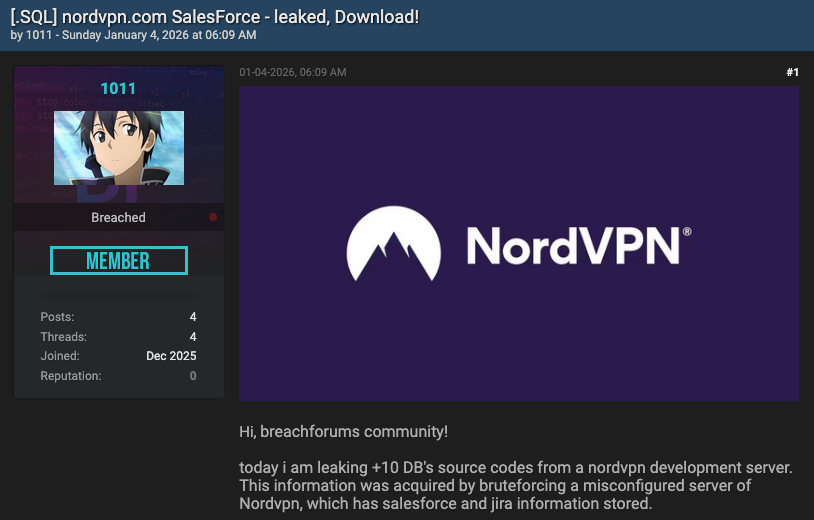
Заявление о взломе появилось 4 января. Неизвестный злоумышленник утверждал, что получил доступ к «серверу разработки NordVPN» и вытащил оттуда исходный код, а также данные из систем Salesforce и Jira.

В качестве доказательства он выложил фрагменты и предложил полный архив для скачивания пользователям форума с платным доступом.


Уже на следующий день NordVPN прокомментировала ситуацию. Компания сообщила, что проводит расследование, но первичный анализ не выявил никаких признаков компрометации серверов или внутренней продакшн-инфраструктуры.

Более того, по данным NordVPN, опубликованные материалы вообще не относятся к её внутренним системам. Как выяснилось, источником данных, скорее всего, является сторонняя платформа для автоматизированного тестирования, которую компания рассматривала около полугода назад. В рамках пилота был развёрнут изолированный тестовый стенд, но в итоге NordVPN выбрала другого подрядчика.

Этот временный стенд, подчёркивают в компании, никогда не был подключён к рабочим системам, а все данные в нём были фиктивными. Ни реальный исходный код, ни учётные данные, ни информация о клиентах туда не загружались.

«Утверждения о взломе наших серверов разработки Salesforce не соответствуют действительности. Опубликованные элементы — вроде API-таблиц и схем баз данных — могут быть лишь артефактами изолированной тестовой среды стороннего поставщика», — заявили в NordVPN.

При этом компания добавила, что, несмотря на отсутствие признаков утечки, она связалась с вендором тестовой платформы, чтобы получить дополнительную информацию и полностью закрыть все вопросы вокруг инцидента.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru