




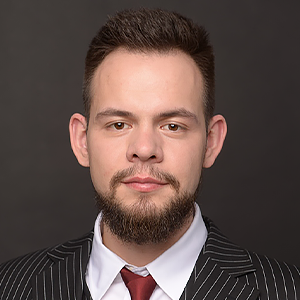
Кирилл Черкинский
Руководитель практики защиты конечных устройств, Positive Technologies
Окончил радиотехнический факультет МГТУ им. Н. Э. Баумана в 2018 году по специальности «Радиоэлектронные системы и комплексы».
До прихода в Positive Technologies занимался поддержкой продаж в департаменте персональных систем компании HP Inc. Путь в сфере информационной безопасности начинал в качестве специалиста лаборатории компьютерной криминалистики «Инфосекьюрити». Является сертифицированным негосударственным судебным экспертом по специальности «Исследование информационных компьютерных средств».
В 2020 году пришёл в Positive Technologies на должность менеджера по продвижению продуктов. Отвечал за консультирование клиентов и предварительное проектирование решений, организацию пилотных внедрений, проведение продуктовых презентаций и вебинаров. С 2022 года — руководитель практики защиты конечных устройств. Вывел на рынок все продукты компании в направлении MaxPatrol Endpoint Security. Курирует крупные проекты и участвует в разработке архитектур комплексных систем защиты для организаций любого масштаба.
Новые функции в средствах защиты конечных устройств появляются по причине изменения поведения злоумышленников, развития сценариев атак и смены подхода к киберзащите компаний. В интервью Кирилл Черкинский, руководитель практики защиты конечных устройств Positive Technologies, рассказал, как меняется ландшафт угроз, почему современные решения анализируют не только файлы, но и поведение, а также какие возможности появились в последних обновлениях MaxPatrol Endpoint Security — решения для защиты от массовых и целевых кибератак.
Кирилл, по вашему опыту, какие цели сегодня преобладают у атакующих? По-прежнему ли это финансовая выгода и кража данных или их мотивация стала разнообразнее?
К. Ч.: За действиями хакеров всегда стоит конкретная выгода. Помимо группировок, которые требуют выкуп за восстановление зашифрованных данных или за отказ от публикации похищенной информации, есть и те, кто преследует иные цели. Например, это может быть уничтожение инфраструктуры компании, остановка бизнес-процессов или производственных циклов предприятия. Словом, такие атаки совершаются ради нанесения критического ущерба и создания общественного резонанса.
А как новые технологии влияют на активность злоумышленников и помогают им запускать сложные кампании с гораздо меньшими затратами ресурсов?
К. Ч.: Развитие новых технологий касается всех, и злоумышленники здесь не исключение. Для них кибератаки — это бизнес, поэтому они заинтересованы в снижении стоимости, упрощении подготовки и возможности атаковать силами людей без глубоких технических навыков.
Во многом этому способствуют искусственный интеллект (ИИ) и машинное обучение. Эти технологии позволяют создавать и дорабатывать вредоносные инструменты, модифицировать уже существующие программы, скрывать их или усложнять анализ. Часть атакующих пользуется готовыми решениями по подписке, а кто-то разрабатывает их самостоятельно — всё зависит от компетенций. В результате современные технологии снижают порог входа в киберпреступность, и круг потенциальных злоумышленников расширяется.
Если инструменты атакующих постоянно развиваются, значит ли это, что должна меняться и сама философия защиты конечных устройств? На чём сегодня строится современная безопасность?
К. Ч.: Базовые принципы кибербезопасности остаются прежними: защита должна быть не менее эффективной, чем инструменты нападения. Но злоумышленники обычно меняют тактики быстрее и дешевле, чем защитные решения успевают перестроиться под новые сценарии. Поэтому важны не только технологические возможности продукта и экспертиза в выявлении угроз, но и удобство его внедрения и эксплуатации, чтобы сотрудники ИБ могли оперативно реагировать на обнаруженную кибератаку. Слишком сложное или ресурсоёмкое решение может оказаться непрактичным в реальной инфраструктуре.
Из-за ограниченности ресурсов организациям приходится расставлять приоритеты. Одинаково хорошо защитить всю инфраструктуру практически невозможно, поэтому основные усилия сосредотачивают на наиболее критичных сервисах, данных и бизнес-активах, компрометация которых может привести к серьёзным последствиям для компании. При этом защита должна оставаться комплексной: современные атаки сложно выявить по одному источнику информации. Одни признаки можно обнаружить в операционной системе конечного устройства, другие — в сетевом трафике. Необходимо сопоставлять данные от разных средств защиты и учитывать общий контекст.
Важно подключать внешние источники информации, например данные Threat Intelligence: индикаторы компрометации, сведения об актуальных инструментах злоумышленников, вредоносных IP-адресах, доменах и других признаках атак. Всё это помогает быстрее выявлять угрозы и реагировать на них.
И ещё один важный момент — атаки через цепочку поставок. Если злоумышленник видит, что напрямую атаковать компанию сложно, он может выбрать другой путь — через подрядчика, партнёра или дочернюю организацию. Так что при защите критичных активов стоит учитывать не только собственную инфраструктуру компании, но и всё её окружение.
Используются ли эти подходы в ваших средствах защиты информации? Можете привести пример?
К. Ч.: Ещё до появления у Positive Technologies собственных средств защиты конечных устройств мы стремились выстраивать защиту комплексно. Сегодня этот подход реализован в MaxPatrol Endpoint Security, который объединяет два продукта: MaxPatrol EPP для защиты от массовых и известных угроз и MaxPatrol EDR для выявления сложных и целевых атак и реагирования на них.
Недавно оба решения подтвердили соответствие требованиям ФСТЭК. MaxPatrol EPP получил сертификат как средство антивирусной защиты, а MaxPatrol EDR — как продукт, соответствующий новым требованиям к средствам обнаружения и реагирования (СОР). Для нас это важный стратегический шаг: теперь их можно использовать не только в коммерческом сегменте, но и в организациях с жёсткими регуляторными требованиями. Кроме того, на рынке, где доминировали другие вендоры, теперь мы можем предложить всю линейку решений для конечных устройств — от превентивной антивирусной защиты до комплексных систем противодействия целевым атакам.
Защита конечных устройств не должна работать изолированно. У клиентов уже были инструменты для мониторинга событий, управления уязвимостями и анализа сетевого трафика, а endpoint-защита дополнила эту систему ещё одним важным источником данных и механизмом реагирования.
Если мы говорим о фишинге, социальной инженерии и подобных атаках, одним из основных объектов воздействия остаются сотрудники организации. Через них злоумышленник может получить доступ к рабочему устройству, а затем, используя права и доступы пользователя, авторизоваться в других корпоративных системах и продолжить развитие атаки.
Кроме того, конечное устройство может быть не только точкой входа в инфраструктуру компании, но и самостоятельной целью атаки. Например, на сервере нередко хранится ценная информация, которую злоумышленник стремится получить.
В результате появились агенты для защиты конечных устройств, которые обнаруживают угрозы и реагируют на них. Если часть инфраструктуры скомпрометирована, её необходимо изолировать, чтобы злоумышленник не мог дальше перемещаться по сети, получать новые доступы и захватывать другие системы. Если выявлено использование опасного инструментария, такие процессы следует остановить — удалить вредоносные файлы или, предварительно обезвредив, передать на более глубокий анализ в изолированную среду, в сетевую песочницу.
Также агент может передавать события в SIEM и собирать сведения о самом устройстве: установленном ПО, настройках и других параметрах. На основе этих данных уже система управления уязвимостями определяет уровень защищённости, выявляет недостатки безопасности и определяет необходимые обновления.
Среди последних изменений — интеграция с системами анализа трафика, позволяющая запускать реагирование прямо из консоли продукта. Это особенно важно, когда признаки атаки обнаруживаются в сети: тогда можно дополнительно проверить активность на конечном устройстве и при необходимости сразу выполнить действия по реагированию. В таких сценариях время имеет большое значение: чем быстрее выполняются действия, препятствующие развитию атаки, тем лучше. В некоторых случаях счёт идёт на минуты, а не на часы.
Поэтому большое внимание уделяется автоматизации реагирования для защиты от угроз в автономном режиме. Агент может выполнить необходимые действия прямо на устройстве, даже если оно временно потеряло связь с сервером управления или другими средствами защиты.
С какими решениями, на ваш взгляд, в первую очередь должен интегрироваться современный Endpoint и какие сценарии интеграции уже реализованы у вас?
К. Ч.: Здесь можно перечислить практически все классы средств защиты. Но сам по себе широкий набор интеграций мало что даёт, если они не соответствуют архитектуре конкретной компании. Endpoint-решение должно органично встраиваться в уже существующую систему защиты и работать с теми продуктами, которые компания использует сейчас или планирует внедрять.
На рынке в целом усиливается экосистемный подход, но это не означает, что инфраструктура каждого клиента должна быть моновендорной. Многие компании сознательно выбирают продукты разных производителей, чтобы не зависеть от одного поставщика. В этом случае играют роль наличие и качество интеграций между решениями.
Среди всех классов я бы выделил интеграцию с SIEM. Хотя средства защиты конечных устройств сами умеют обнаруживать угрозы и реагировать на них, для расследования необходимо собирать дополнительную информацию. Как показывает практика, центрам мониторинга удобнее работать в одной консоли, не переключаясь между множеством разных систем.
Полезна и интеграция с системами глубокого поведенческого анализа, проще говоря, с сетевыми песочницами. Они позволяют в виртуальной среде проверить, что именно намеревается делать вредоносный объект внутри системы. Такая информация помогает проводить расследование, искать дополнительные следы активности злоумышленников, оценивать последствия атаки и принимать меры по восстановлению.
Также важно открытое API для управления внешними системами средств защиты конечных устройств и выполнения реагирования. Многие компании используют системы оркестрации. Если поставщик не позволяет управлять своими агентами извне, это ограничивает сценарии, которые можно реализовать.
Злоумышленники всё чаще используют легитимные инструменты и стараются маскировать свою активность под обычные действия пользователей. Означает ли это, что современные средства защиты конечных устройств должны анализировать не только наличие вредоносных объектов, но и контекст поведения, чтобы выявлять подозрительные сценарии ещё на ранних этапах атаки?
К. Ч.: Да, одного анализа файлов и других объектов уже недостаточно. Сложный вредоносный инструмент может состоять из нескольких компонентов, каждый из которых по отдельности не вызывает подозрений. Поэтому нужно смотреть на поведение в системе и учитывать контекст.
Одна и та же активность оценивается по-разному в зависимости от роли пользователя. Например, для администратора запуск средства удалённого управления вполне привычен, а на рабочем месте бухгалтера такое действие уже может вызвать подозрение. Особенно интересны злоумышленникам рабочие места с привилегированными доступами: захватив такую учётную запись, они могут применять вполне легитимные инструменты, чтобы перемещаться между системами и развивать атаку. Именно сопоставление действий с ролью пользователя помогает выявлять подобные сценарии.
Такой поведенческий анализ выполняют решения класса EDR. Они отслеживают активность процессов и обращения к файлам в операционной системе и выявляют подозрительные операции с учётом контекста. Антивирусы и EPP-решения, в свою очередь, дополняют этот уровень защиты превентивными механизмами и обнаружением вредоносных объектов.
Хакеры же пытаются не только скрыть своё присутствие, но и отключить средства защиты. Как должна быть устроена система безопасности, чтобы противостоять таким сценариям?
К. Ч.: Важно сделать так, чтобы выключить защиту было не проще, чем взломать саму систему. Наличие самозащиты — обязательное требование к любому средству защиты, потому что первое, что делает злоумышленник после закрепления в системе, — пытается ослепить защитника. Если агент можно просто выгрузить, остановить его процесс или удалить из автозагрузки, вся остальная функциональность теряет смысл. Здесь важно защищать не только сам агент, но и то, что хранит историю: журналы, логи и системные записи об активности.
Последние обновления MaxPatrol Endpoint Security расширили функциональность решения. Изменилось ли при этом качество его работы, например скорость обнаружения угроз и проверки объектов? За счёт каких технологий удалось этого добиться?
К. Ч.: С каждым релизом мы стараемся оптимизировать продукт с точки зрения производительности, потребления ресурсов, количества и качества экспертных правил и других параметров. Но если говорить об обновлениях в 10-й версии, то в ней новые функции дополняют существующие механизмы защиты. Появились два модуля превентивной защиты: контроль устройств и контроль приложений. Их задача — сократить поверхность атаки и не допустить потенциально опасных действий ещё до того, как потребуется обнаруживать угрозу и реагировать на неё.
Суть контроля устройств достаточно проста: он позволяет ограничивать подключение внешних носителей, мобильных и сетевых устройств. Например, сотрудник может подключить сетевой адаптер и выйти в интернет через телефон в обход корпоративных средств защиты. Такие подключения можно запрещать или отслеживать, а сведения о подключённых устройствах сохранять для дальнейшего анализа.
Контроль приложений решает похожую задачу, но уже на уровне программ. К примеру, если в компании разрешено определённое средство удалённого администрирования, запуск аналогов можно запретить. Это снижает риск использования злоумышленником стороннего инструмента удалённого доступа для дальнейшего развития атаки.
Слышала, что одним из главных нововведений в MaxPatrol Endpoint Security стал модуль «Антишифровальщик», предназначенный для восстановления файлов после атак шифровальщиков и вайперов. В чём его главная особенность?
К. Ч.: Во время кибератаки важно не только остановить её, но и сохранить все данные. Модуль «Антишифровальщик» как раз сочетает превентивные технологии и поведенческие механизмы обнаружения. Если угрозу не удалось выявить сразу, например на этапе запуска в эмуляторе, её можно обнаружить уже по действиям в системе: массовому обращению к файлам, их переименованию, шифрованию и другим признакам. Проблема состоит также в том, что к моменту обнаружения нелегитимной активности часть файлов уже может пострадать.
Этот модуль может отменить изменения, которые шифровальщик успел внести в файловую систему. Даже если часть файлов уже пострадала, их можно восстановить практически мгновенно и тем самым существенно смягчить последствия атаки. Для компаний, где потеря или уничтожение информации недопустимы, это помогает минимизировать ущерб.
А что становится драйвером ваших обновлений? Новые сценарии атак, запросы заказчиков или что-то другое?
К. Ч.: Все нововведения, о которых я рассказывал, появились, потому что рынок в них нуждается. Мы стараемся добавлять в продукт именно те возможности, которые нужны нашим клиентам, то, что они регулярно заявляют как важное для усиления киберзащиты своего бизнеса. При этом развитие продукта определяют не только внешние запросы.
Большую роль играет внутренняя экспертиза Positive Technologies: специалисты исследуют ландшафт угроз, занимаются тестированием на проникновение и анализом защищённости, изучают современные атаки и способы компрометации корпоративных систем. Этот опыт помогает понять, какие механизмы обнаружения и защиты стоит развивать дальше.
Также собственные разработки мы используем для киберзащиты инфраструктуры нашей компании. Сотрудники SOC и команда эксплуатации продукта регулярно передают разработчикам обратную связь: предлагают новые функции и подсказывают, что можно улучшить с учётом реальной практики реагирования на инциденты. Например, недавно мы сами полностью перешли на защиту хостов собственным антивирусным продуктом MaxPatrol EPP.
Многие производители говорят о высокой эффективности обнаружения. Но что для вас является главным критерием качественного решения? Способность обнаружить угрозу или не допустить развития атаки?
К. Ч.: Здесь нельзя выбрать что-то одно. Просто обнаружить угрозу и дальше ничего с ней не сделать — спорный критерий качества. Разные подходы к защите дополняют друг друга: превентивные средства помогают не допустить атаки, а реактивные механизмы вступают в работу, когда вредоносная активность уже выявлена и атака развивается.
При этом для заказчика важно, какой ценой достигается такой уровень защиты. Агент не должен мешать устройству выполнять его основные задачи. Чем больше защитных решений устанавливается на рабочую станцию, тем выше нагрузка на неё, поэтому мы развиваем единый агент, который совмещает несколько функций: обнаружение и предотвращение угроз, реагирование, сбор событий для систем мониторинга и данных для оценки уязвимостей. При необходимости отдельные модули можно отключать, подбирая баланс между уровнем защиты и потреблением ресурсов.
Если оценивать именно агентские решения для защиты конечных устройств, я бы опирался прежде всего на качество обнаружения и возможности реагирования. В первом случае играет роль то, насколько хорошо продукт выявляет вредоносные объекты и техники злоумышленников по их поведению. Во втором — какие защитные действия есть в продукте, можно ли запускать их вручную, из других систем через интеграции или автоматически.
Отдельный критерий — гибкость автоматизации. Базовый набор действий у современных EDR-решений во многом схож: удаление файлов, завершение процессов, сетевая изоляция и другие меры. Различия начинаются в деталях — какие из этих действий можно автоматизировать и насколько гибко настроить условия их запуска. В MaxPatrol Endpoint Security загружено несколько сотен правил обнаружения. Для каждого из них можно задать одно или несколько действий и отдельно настроить логику реагирования. Всего предусмотрено более 40 вариантов таких действий.
Недостаточно просто заявить о возможностях защитного решения. Важно, как оно поведёт себя в реальных условиях. Насколько важную роль в этом играют открытые испытания с привлечением независимых исследователей? И был ли у вас такой опыт?
К. Ч.: Сам по себе набор функций ещё не говорит о качестве продукта. Оценить его возможности можно только на практике, в том числе в условиях реальной кибератаки. Один из способов такой проверки для нас — это ежегодно проводимая кибербитва Standoff, на которой воссоздаётся инфраструктура целой страны с разными отраслями. Практически с момента появления нашего агентского решения мы проводим его испытания там: сначала самостоятельно оценивали, как продукт выявляет подозрительную активность, а затем предоставили его командам защитников как один из инструментов для противостояния атакующим.
Есть и программа баг-баунти на платформе Standoff 365, во время которой мы приглашаем исследователей проверить продукт на устойчивость. Например, попробовать обойти его самозащиту или реализовать другие критичные для него сценарии.
Были и публичные проверки в реальных условиях. Например, MaxPatrol EDR использовался при обеспечении киберзащиты «Игр будущего» — международного фиджитал-турнира, который прошёл в 2024 году в Казани.
Минувшим летом на кибербитве Standoff 17 мы организовали отдельную зону Endpoint Hack Zone. Шесть команд атакующих получили возможность попробовать обойти решение для защиты конечных устройств MaxPatrol Endpoint Security. Участникам дали максимально свободные условия: они могли выходить в интернет, использовать собственные ноутбуки и инструменты, скачивать всё необходимое.
За три с половиной часа они выполнили пять из девяти предложенных сценариев. Найденные уязвимости передали нашим разработчикам: часть исправили сразу, остальные — в ближайшем релизе. Для нас такие испытания — ещё один способ проверить устойчивость продукта в условиях, близких к реальным атакам. Поэтому мы и в будущем планируем развивать этот формат и регулярно проводить подобные проверки.
Если посмотреть на несколько лет вперёд, как будет трансформироваться подход к защите конечных устройств?
К. Ч.: Защита будет всё больше строиться не только вокруг конкретного устройства, но и учитывать контекст его использования. На первый план выйдут интеграции с системами управления доступом, решениями для профилирования учётных записей и анализа активности, а также с продуктами, которые опираются на концепцию непрерывного управления киберугрозами.
Нужно будет учитывать гораздо больше информации о пользователе: кто работает с системой, какие у него есть права, к каким ресурсам он может обращаться. Причём речь тут не только о людях. В перспективе некоторые задачи по администрированию могут взять на себя ИИ-агенты, поэтому их действия также важно контролировать и учитывать при обнаружении подозрительной активности. Поведение таких агентов будет отличаться от человеческого, а значит, привычные подходы к выявлению угроз нужно адаптировать.
Одновременно будет расти роль искусственного интеллекта в самих средствах защиты. Он может дополнять традиционные механизмы и помогать выявлять угрозы в тех случаях, когда классических подходов недостаточно, в том числе если ИИ используют сами атакующие. Со временем станет понятнее, для каких задач такие технологии наиболее эффективны, но уже сейчас очевидно, что это одно из важных направлений развития индустрии ИБ.
Кирилл, большое спасибо за познавательный разговор. Было интересно обсудить защиту конечных устройств не только на уровне технологий, но и с точки зрения реальных задач бизнеса.


