



Чем активнее человек пользуется современными технологиями, тем больше оставляет цифровых следов, которые в совокупности дают представление о его личности, действиях и предпочтениях. Как защитить свою цифровую идентичность в современных условиях? Возможно ли это в принципе? Ищем ответы в этой статье.
- 1. Введение
- 2. Цифровая личность — что это такое
- 3. Основные угрозы для цифровой личности
- 4. Как защитить цифровую личность на практике
- 5. Выводы
Введение
Интернет-сервисы постоянно собирают сведения о пользователях: данные учётных записей, историю действий, геолокацию, покупки и технические параметры устройств. Часть этой информации человек публикует сам, часть формируется автоматически при использовании сайтов и приложений.
По отдельности такие сведения могут казаться незначительными, но вместе они позволяют составить подробное представление о привычках, интересах и связях человека. Эти данные используют для персонализации сервисов и рекламы, а при утечке или злоупотреблении — для фишинга, шантажа, кражи аккаунтов и других атак.
Цифровая личность включает не только профили в социальных сетях, но и учётные записи, идентификаторы, публикации и накопленные цифровые следы. Полностью исключить их появление невозможно, однако можно сократить объём доступной информации и снизить риск её использования злоумышленниками.
Цифровая личность — что это такое
Единого общепринятого определения цифровой личности нет. В этой статье под ней будем понимать совокупность цифровых идентификаторов человека, его учётных записей, опубликованных сведений, цифровых следов и устойчивых поведенческих характеристик. Цифровая идентичность (digital identity) — более узкое понятие: набор сведений и средств, по которым информационная система распознаёт пользователя и связывает его с конкретной учётной записью.
В цифровую личность в широком смысле входят:
- официальные сведения и идентификаторы;
- учётные записи и средства аутентификации;
- биометрические данные;
- публикации и социальные связи в интернете;
- поведенческие и репутационные данные.
При этом цифровую личность не следует отождествлять с цифровым двойником, цифровым профилем, цифровым следом и цифровой тенью. Эти понятия используют в разных научных, технических и правовых контекстах, поэтому их определения могут различаться. В российском регулировании отдельно закреплён механизм цифрового профиля. Этим вопросам посвящён ряд российских и международных исследований, но их подробный разбор выходит за пределы статьи.
Например, в научной статье «Цифровой двойник и цифровая личность: понятие, соотношение, значение в процессе совершения киберпреступлений и в праве в целом» авторы акцентируют внимание на отсутствии законодательного регулирования статуса цифрового двойника и его неверном отождествлении с цифровой личностью. Для целей правового регулирования, в частности при идентификации аккаунта, использованного для совершения киберпреступления, они предлагают применять термин «цифровой двойник личности».
Что же касается цифрового профиля гражданина, то это понятие было официально введено постановлением Правительства РФ от 03.06.2019 № 710. Методические рекомендации Минцифры «Сценарии использования инфраструктуры Цифрового профиля физического лица» дают рабочее определение понятия: цифровой профиль — это совокупность официальных, актуальных и подтверждённых сведений о гражданине, содержащихся в ГИС и используемых для предоставления услуг.
Рисунок 1. Основы цифрового профиля гражданина (источник: digital.gov.ru)
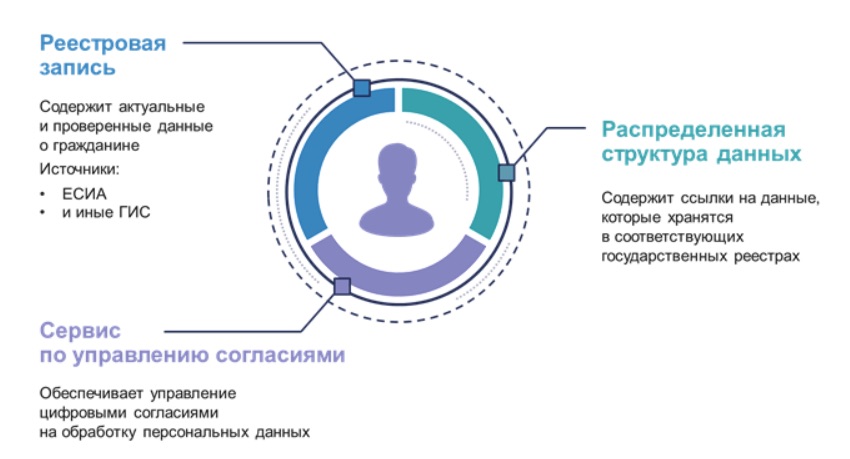
Согласно дорожной карте Банка России, к марту 2026 года кредиторам должен был стать доступен через сервис «Цифровой профиль» необходимый набор сведений об официальных доходах граждан. Банки и другие кредиторы получают эти данные с согласия человека из информационных систем ФНС России и Социального фонда России. Использование официальных сведений должно помочь кредиторам точнее оценивать доходы заёмщиков. Постановлением Правительства РФ от 12 июня 2026 года № 735 отдельно утверждены состав сведений и правила работы государственного информационного ресурса «Цифровой профиль иностранного гражданина».
Введение цифрового профиля гражданина — пример того, как сведения о человеке из разных источников могут консолидироваться в рамках единой платформы. Другой пример — активное внедрение биометрических систем идентификации. Возникает закономерный вопрос: может ли человек в принципе повлиять на тотальную оцифровку сведений о себе или от него ничего не зависит?
Можно заклеить камеру на ноутбуке, отключить геолокацию или отказаться от смартфона, но эти меры не меняют главного: каждый из нас уже оставил после себя след из цифровых «хлебных крошек» — от транзакций до метаданных переписок и звонков. За годы использования гаджетов и интернет-сервисов о каждом из нас уже собраны данные по десяткам параметров (например, состоянию здоровья, привычным маршрутам, эмоциональным реакциям).
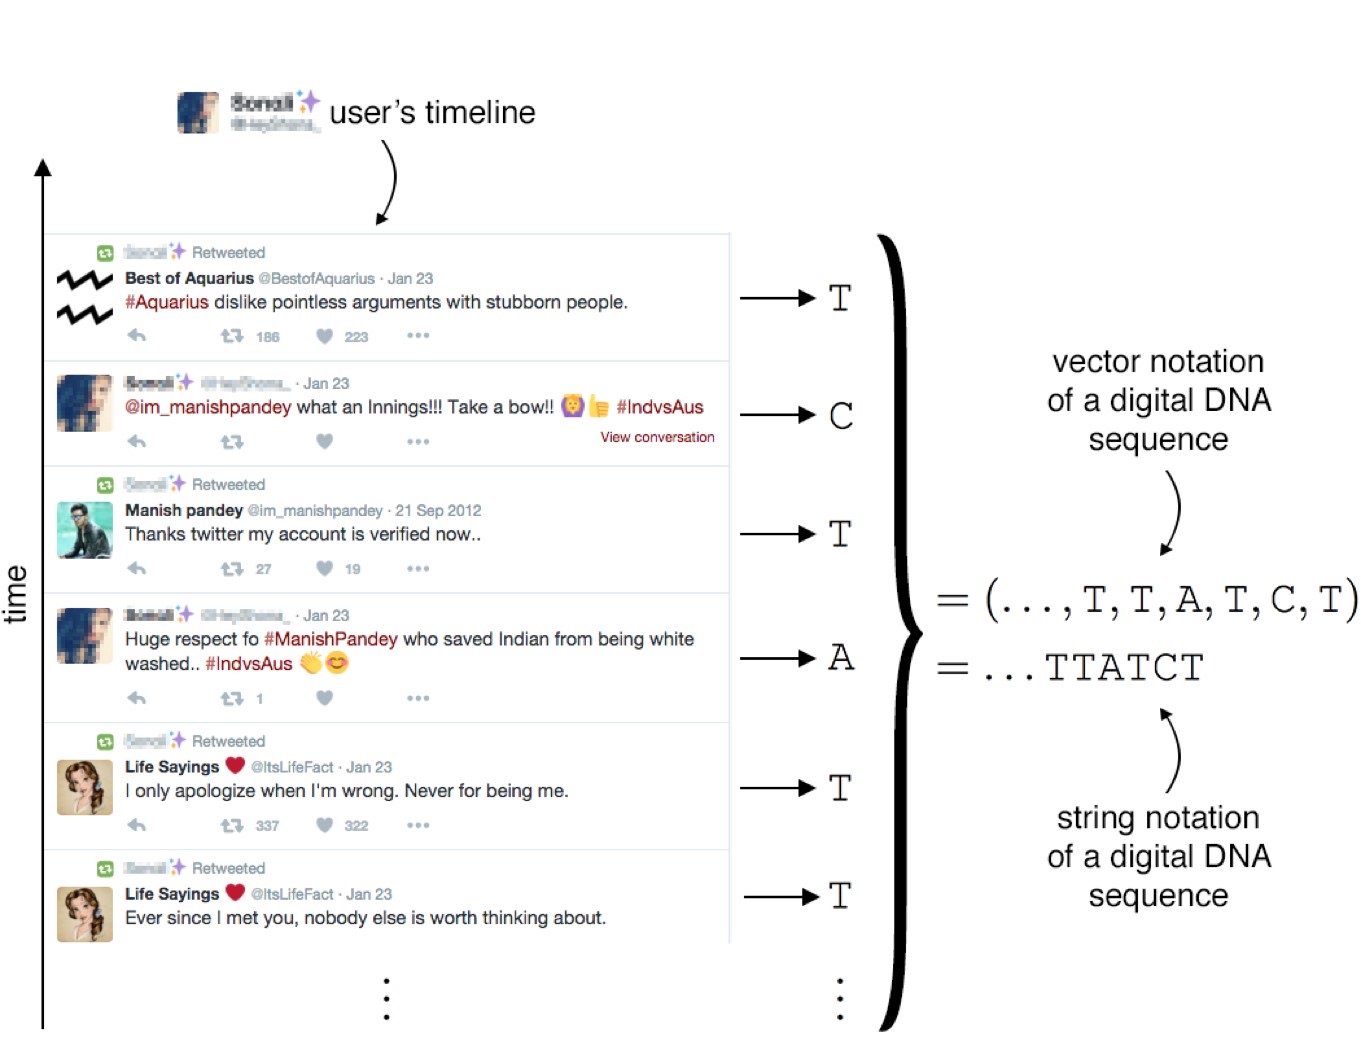
Исследователи Беатриче Раписарда и Стефано Креши предложили моделировать онлайн-поведение человека по аналогии с биологической ДНК. Идея в том, чтобы закодировать последовательность действий пользователя (лайки, комментарии, репосты в соцсетях, покупки) в строку символов — так же, как в ДНК нуклеотиды кодируют информацию. Такой подход называют методом цифровой ДНК (digital DNA fingerprinting). Его применяют, например, для выявления ботов и спам-аккаунтов: у автоматизированных систем паттерны поведения часто оказываются слишком похожими.
Рисунок 2. Пример формирования цифровой ДНК в Twitter (ныне соцсеть X, заблокирована в РФ) (источник: sagepub.com)
Несмотря на всё вышесказанное, принять меры для защиты своей цифровой личности — в наших силах. Для этого прежде всего нужно знать, каким угрозам предстоит противостоять.
Основные угрозы для цифровой личности
Ниже описаны ключевые угрозы для цифровой личности на сегодняшний день. Если раньше основными рисками были взлом учётных записей и кража банковских данных, то за последние годы арсенал злоумышленников значительно расширился.
Кража цифровой личности
Украденные учётные и персональные данные продаются на теневых площадках. В отчёте Rapid7 за 2026 год указано, что готовые наборы персональных и финансовых данных могут стоить около 20–100 долларов в зависимости от их полноты. По данным «Информзащиты», число инцидентов с использованием украденных идентификационных данных сотрудников в первом полугодии 2025 года выросло на 80% по сравнению с аналогичным периодом 2024-го.
Кража аккаунтов на «Госуслугах» по-прежнему остаётся актуальной угрозой, поскольку мошенники постоянно меняют свои схемы. По данным анализа тренировочных фишинговых рассылок, проведённого «МегаФоном» и «Лабораторией Касперского», в 2026 году имитации писем от ФНС и «Госуслуг» стали наиболее эффективными приманками для сотрудников российских компаний.
Получив доступ к цифровой личности человека, злоумышленники могут не только опустошить его банковские счета, но и совершать юридически значимые действия от имени жертвы, включая регистрацию фирм-однодневок и оформление кредитов.
Создание дипфейков и синтетических идентичностей
На основе реальных фото, образцов голоса и видеозаписей злоумышленники генерируют поддельные изображения, аудиосообщения и ролики, практически неотличимые от настоящих. Дипфейки могут использоваться для самых разных целей — от манипулирования общественным мнением до обхода систем биометрической аутентификации. Схемы использования дипфейков мы описывали в отдельной статье. Злоумышленники постоянно меняют такие схемы. Свежий пример, связанный с началом нового учебного года — звонок, имитирующий голос директора школы или декана университета.
Кроме того, из фрагментов данных о разных людях мошенники создают полностью вымышленные цифровые личности — синтетические идентичности. Они могут использоваться для мошеннических схем, которые трудно отследить.
Фишинг и социальная инженерия
В фишинговых атаках злоумышленники используют в том числе дипфейки и вишинг. ИИ-технологии существенно расширили их возможности: упростили подделку пользовательских профилей и сделали приёмы социальной инженерии убедительнее.
По-прежнему остаётся популярной схема «лжедиректор», или CEO fraud — мошенничество от имени генерального директора. Это разновидность целевого фишинга и компрометации деловой переписки (Business Email Compromise, BEC), при которой мошенники пытаются убедить бухгалтеров, финансовых специалистов или HR-специалистов перевести деньги либо раскрыть конфиденциальные данные. С этой целью злоумышленники направляют им электронные письма, оформленные как сообщения от генерального директора, копируя его стиль общения, а иногда используя для этого реальный адрес его рабочей почты. Согласно данным «Информзащиты», эта схема использовалась в 43% атак на топ-менеджеров в 2025 году.
Шантаж и компрометация
Нельзя сбрасывать со счетов шантаж через утечки из облачных хранилищ и мессенджеров. Личные фото, рабочие документы, переписки — всё это может оказаться в руках злоумышленников и стать инструментом давления. Участились случаи, когда мошенники угрожают опубликовать компрометирующую информацию, требуя выкуп или вынуждая жертву совершить противоправные действия. В последние годы злоумышленники склоняют людей к атакам на объекты инфраструктуры как обещаниями денежного вознаграждения, так и шантажом и угрозами.
Сталкинг и преследование
С развитием цифровых технологий сбор данных из открытых источников (OSINT) становится всё эффективнее. Анализируя ваши публикации, геотеги, чекины и другие цифровые следы, злоумышленники восстанавливают маршруты, круг общения и даже распорядок дня, что может быть использовано для физического преследования или подготовки целенаправленных атак. Известный пример — фитнес-приложение Strava для фиксации пробежек, велозаездов и заплывов, которое, по одной из версий следствия, помогло киллеру выследить жертву.
Данные, которые трудно удалить
Удаление аккаунта не всегда означает немедленное удаление всех ранее переданных данных. Они могут сохраняться в журналах сервиса, резервных копиях или наборах данных, использованных для обучения модели. Если сведения повлияли на параметры модели, устранить их влияние значительно сложнее, чем удалить отдельную запись из базы данных.
Правовые механизмы удаления таких данных и контроля их использования пока развиваются. Отдельные вопросы связаны с тем, когда требуется согласие человека на создание его цифровой копии и как можно ограничить повторное использование исходных фотографий, видео и аудиозаписей.
Как защитить цифровую личность на практике
Собрали для вас практические рекомендации, которые помогут снизить риски и сохранить контроль над своей цифровой идентичностью.
Управление цифровым следом и технические меры защиты
Первый и самый важный уровень защиты — это контроль над тем, какие данные о вас попадают в открытый доступ. Многие угрозы начинаются именно с добровольно опубликованной информации, которую затем используют злоумышленники.
Что включает управление цифровым следом:
- Минимизация добровольной передачи данных: осторожность при заполнении анкет, публикации фото и личной информации.
- Настройка приватности в сервисах и удаление неиспользуемых приложений.
- Отказ от публикации данных в реальном времени (о поездках, покупках).
- Удаление старых аккаунтов и неиспользуемых профилей.
Даже при идеальном управлении цифровым следом технические уязвимости остаются — именно через них злоумышленники чаще всего получают доступ к аккаунтам и данным.
К техническим мерам защиты относят:
- Использование сложных уникальных паролей и их смена при подозрении в компрометации. Отдельный пароль для каждого сервиса — базовая, но недооценённая мера защиты.
- Двухфакторная аутентификация (2FA). Особенно важно защищать почту и номер телефона — они являются ключами для восстановления доступа к большинству других сервисов.
- Защищённые браузеры и расширения, блокирующие трекеры и рекламу.
- Регулярное обновление ПО. Патчи для операционной системы и приложений закрывают известные уязвимости, которые могут эксплуатировать злоумышленники.
- Осторожность при использовании публичного Wi-Fi — открытые сети в кафе, аэропортах и гостиницах могут использоваться для перехвата трафика.
- Защита мобильных устройств через блокировку экрана, шифрование данных, ограничение разрешений для приложений и установку антивирусного ПО.
Однако традиционные меры становятся недостаточными перед лицом угроз, созданных с помощью искусственного интеллекта.
Защита от новых угроз и правовые меры
Дипфейки, синтез голоса, поддельные видео и синтетические идентичности требуют принципиально иных подходов к проверке подлинности.
Что включает защита от новых угроз:
- Технологии распознавания дипфейков. При этом детекторы дипфейков требуют постоянного обновления и обучения на новых образцах поддельного контента.
- Системы проверки «живого» присутствия (liveness detection). Они требуют от пользователя совершить определённое действие (повернуть голову, моргнуть, произнести случайную фразу), что невозможно воспроизвести с помощью заранее сфабрикованного видео.
- Многофакторная аутентификация. Например, сочетание распознавания лица, проверки местоположения и истории действий пользователя делает подмену идентичности значительно сложнее.
- Осознанное управление данными, передаваемыми ИИ-сервисам. Прежде чем загрузить фото, видео или аудио в генеративную модель, стоит оценить, как эти данные могут быть использованы в будущем.
Технические меры должны дополняться правовыми. Действующие нормы регулируют сбор, использование, передачу, хранение и удаление персональных данных, однако применение этих правил к обучающим выборкам и генеративным моделям вызывает отдельные вопросы.
К возможным направлениям развития регулирования относятся:
- правила использования и удаления персональных данных из обучающих наборов;
- условия создания и применения цифровых копий человека;
- маркировка синтетического контента и ответственность за его противоправное использование.
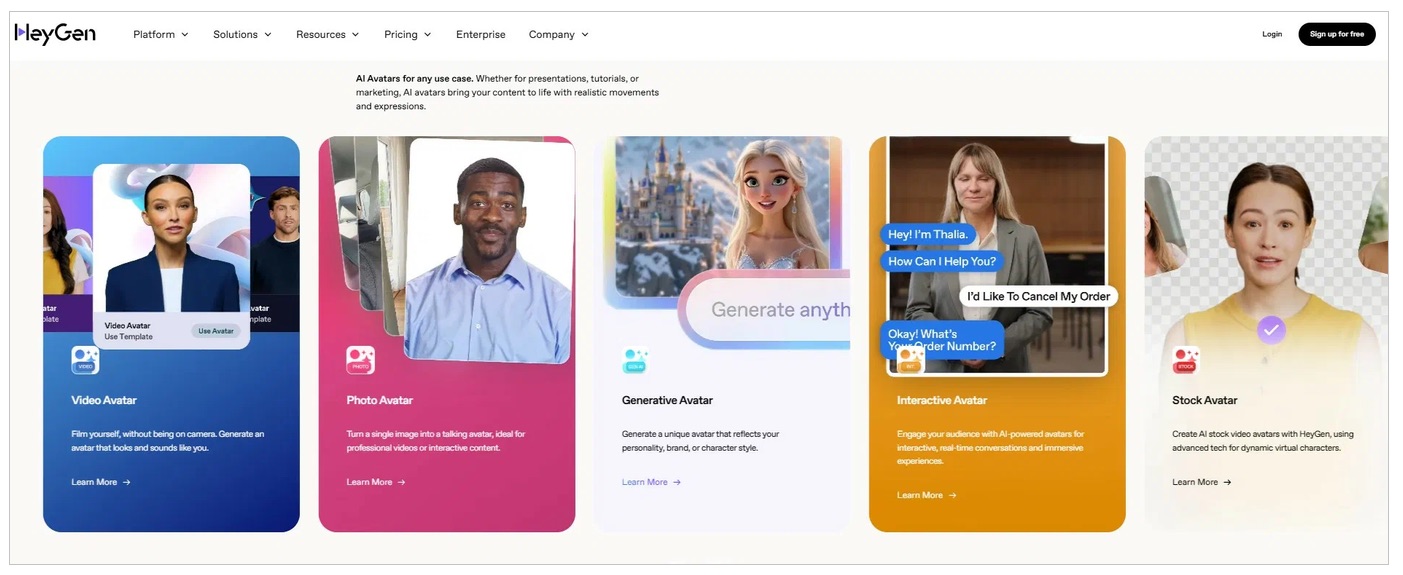
Создание синтетического видео больше не требует профессиональной студии. Веб-сервисы и Telegram-боты позволяют сгенерировать ролик по фотографии, аудиозаписи или тексту за несколько минут. Например, HeyGen создаёт видео с говорящими цифровыми аватарами. Такие инструменты применяют в обучении, маркетинге и поддержке клиентов, но те же технологии могут использоваться для обмана и социальной инженерии.
Поэтому важны не только технические средства обнаружения подделок, но и понятные правила маркировки синтетического контента и ответственность за его противоправное использование.
Рисунок 3. Создание видео с цифровым аватаром в HeyGen
Выводы
Цифровая личность складывается из учётных записей, идентификаторов, опубликованных сведений и цифровых следов. Полностью исключить их появление невозможно, но человек может сократить объём открытых данных, защитить ключевые аккаунты и внимательнее относиться к запросам на передачу информации.
Уникальные пароли или passkeys, многофакторная аутентификация, своевременные обновления и контроль настроек приватности по-прежнему помогают снижать повседневные риски. Дипфейки и генеративный ИИ создают дополнительные угрозы, поэтому техническую защиту необходимо дополнять проверкой источников и осторожностью при публикации фотографий, видео и образцов голоса.


