



Сертификат AM Test Lab
Номер сертификата: 585
Дата выдачи: 14.09.2026
Срок действия: 14.09.2031
- 1. Введение
- 2. Комплекс SafeERP: назначение и состав
- 3. Архитектура SafeERP Extension Module (Комплексная защита 1С)
- 4. Функциональные возможности SafeERP Extension Module
- 5. Системные требования
- 6. Возможности использования SafeERP Extension Module
- 7. Выводы
Введение
Системы ERP (Enterprise Resource Planning) служат основой управления для большинства российских предприятий, обеспечивая автоматизацию ключевых процессов и обработку важных данных. Однако их повсеместное распространение привело к тому, что любая уязвимость в таких системах способна обернуться потерей контроля над критически важными данными и рисками для непрерывности бизнес-процессов.
Ужесточение законодательства также влияет на ситуацию: согласно распоряжению Правительства РФ от 26 февраля 2026 года № 360-р, программные комплексы класса ERP в ряде отраслей официально отнесены к объектам критической информационной инфраструктуры (КИИ). Если ранее регуляторы фокусировались преимущественно на обеспечении безопасности АСУ ТП и технологических сегментов сети, то теперь в их поле зрения попали контуры планирования и финансов. Сегодня приоритетами становятся непрерывный контроль, управление рисками и прозрачность процессов внутри 1С и SAP.
В этих условиях интересы заказчиков смещаются от разовых аудитов к внедрению постоянных автоматизированных систем контроля ERP, способных встроиться в конвейер безопасной разработки (DevSecOps) и давать верифицируемые результаты для регуляторов. Такое решение предлагает компания «Газинформсервис». SafeERP — модульное решение для защиты ERP-систем, корпоративных систем на базе 1С и SAP, а также бизнес-приложений.
Комплекс SafeERP: назначение и состав
SafeERP — модульный программный комплекс, обеспечивающий комплексную защиту ERP-систем российских предприятий. Продукт сочетает статический и динамический анализ кода, композиционный анализ состава ПО, контроль настроек и профилей безопасности, что позволяет проводить оценку защищённости как на этапе разработки, так и в процессе эксплуатации системы.
В состав комплекса SafeERP входят два самостоятельных программных решения, ориентированных на разные платформы:
- SafeERP Security Suite — решение для защиты платформы SAP: поиск уязвимостей в коде ABAP и анализ безопасности платформы SAP, а также контроль ролей, полномочий, настроек системы, объектов доступа и соединений с внешними ресурсами в едином интерфейсе.
- SafeERP Extension Module (SafeERP EM) — решение для защиты информационных систем на базе и вокруг платформы 1С: анализ кода 1С и связанных языков программирования, контроль настроек, ролей и профилей безопасности конфигураций 1С в едином интерфейсе.
Основные функции комплекса SafeERP*:
- Анализ кода. Выявляет небезопасное состояние программного кода.
- Контроль ролей и полномочий. Выявляет пересечение прав, избыточные доступы, помогая предотвратить нелегитимное использование привилегий.
- Контроль настроек системы. Выявляет неоптимальные параметры и небезопасное состояние настроек программного обеспечения. Показывает, какие значения требуют корректировки, и фиксирует риски потенциально опасных изменений.
- Контроль объектов доступа. Отслеживает попытки запуска критичных функций и работу с объектами, отнесёнными к информации ограниченного доступа. Фиксирует несанкционированные действия и сообщает об этом пользователю.
- Контроль соединений с внешними ресурсами. SafeERP обеспечивает постоянный мониторинг изменений в ERP-системе: показывает изменения параметров в RFC-соединениях, их динамику, анализирует транспортные запросы, а также помогает вернуть доверенную конфигурацию.
*В зависимости от модуля ПК функции могут быть различны.
Продукт SafeERP представляет собой полностью российскую разработку и включён в Реестр отечественного ПО (№ 134 от 18.03.2016).
SafeERP Security Suite умеет автоматически находить и получать неустановленные ноты безопасности SAP, что критически важно в условиях отсутствия прямой поддержки вендора. Кроме того, решение позволяет автоматически проверять ERP-системы согласно рекомендациям ФСТЭК России от 15 января 2026 года по предотвращению реализации угроз безопасности информации при применении SAP-систем в условиях прекращения их технической поддержки и распространения обновлений на территории Российской Федерации. В частности, продукт выполняет рекомендацию о проверке наличия неустановленных корректур безопасности.
Поскольку в рамках одного обзора невозможно охватить всю функциональность комплекса целиком, далее рассматривается исключительно решение SafeERP Extension Module, предназначенное для защиты информационных систем, построенных на базе и вокруг платформы 1С. Функциональность SafeERP Security Suite для защиты платформы SAP выходит за рамки данного документа.
Архитектура SafeERP Extension Module (Комплексная защита 1С)
SafeERP Extension Module имеет модульную структуру и предназначен для комплексной защиты информационно-управляющих систем (ИУС), построенных на базе платформы 1С. Он объединяет два взаимодополняющих компонента, каждый из которых закрывает свой контур защиты:
- SafeERP Code Security Extension Module (SafeERP CS EM) — отвечает за анализ кода 1С на наличие уязвимостей и дефектов, а также за отдельный анализ расширений и внешних обработок; реализует статический анализ исходного кода (Static Application Security Testing, SAST) и композиционный анализ состава ПО (Software Composition Analysis, SCA).
- SafeERP Platform Security Extension Module (SafeERP PS EM) — отвечает за защиту платформы 1С: контроль настроек, ролей и параметров профилей безопасности конфигураций по широкому набору сценариев проверок, а также включает инструменты динамического анализа приложений (Dynamic Application Security Testing, DAST) и автоматизированного тестирования на проникновение (Pentest).
Рисунок 1. Архитектура компонента SafeERP для анализа кода
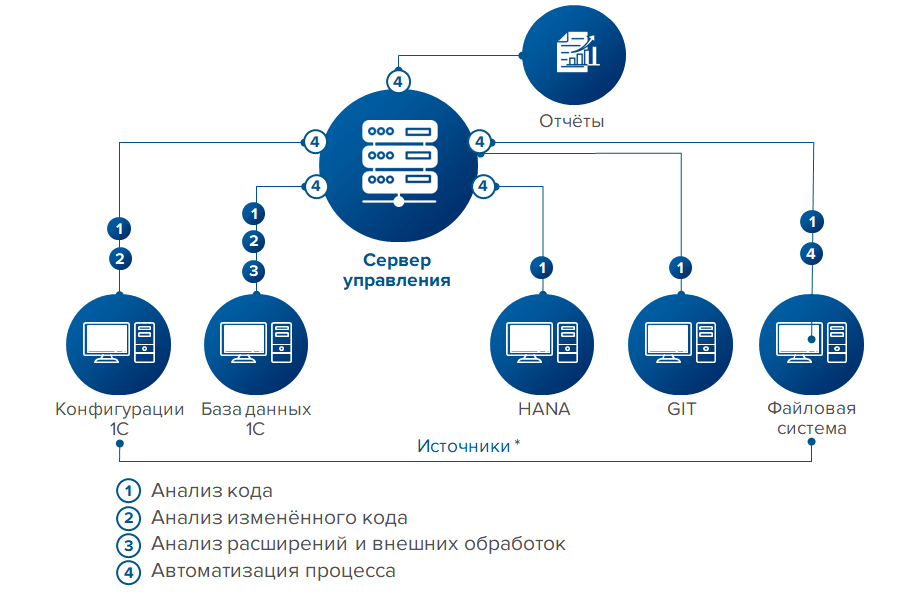
Ядром компонента SafeERP CS EM является сервер управления. В роли источников для анализа могут использоваться: база данных 1С, конфигуратор 1С, Git-репозиторий, а также файловая система — то есть все основные источники исходного кода, характерные для контура разработки на платформе 1С.
Рисунок 2. Архитектура компонента SafeERP для контроля настроек и защиты платформы 1С
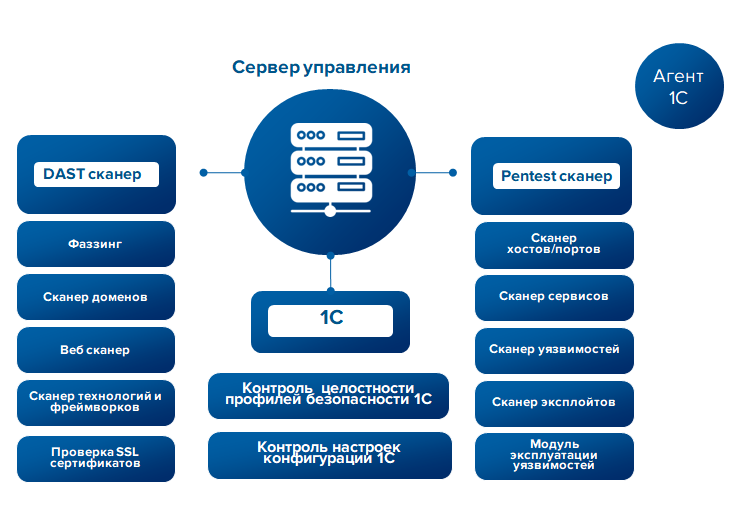
Ядром компонента SafeERP PS EM также является сервер управления. Помимо контроля настроек, в его состав входят DAST-сканер для динамического анализа веб-интерфейсов и Pentest-сканер для автоматизированного тестирования на проникновение в контуре информационной системы, развёрнутой на базе или вокруг платформы 1С.
Таким образом, SafeERP Extension Module имеет серверную архитектуру с единой панелью мониторинга, объединяющей результаты анализа кода и контроля платформы 1С в общем интерфейсе. Возможности каждого из двух компонентов подробно рассматриваются в следующем разделе.
Функциональные возможности SafeERP Extension Module
Задачи, которые решает SafeERP Extension Module:
- Обнаружение уязвимостей и недекларированных возможностей в коде 1С как на ранних этапах разработки, так и в процессе эксплуатации приложений.
- Анализ исходного кода, позволяющий выявить максимум уязвимостей методами статического анализа.
- Отделение расширений и внешних обработок для отдельного поиска уязвимостей в их коде.
- Инкрементальное сканирование — проверка только тех частей кода, которые изменились с момента предыдущего сканирования.
- Обнаружение потенциально небезопасных настроек профилей безопасности и конфигураций 1С.
- Возможность создавать собственные сценарии проверки кода и настроек.
- Генерация отчётов по итогам анализа с рекомендациями по устранению выявленных проблем.
Далее рассмотрены по отдельности возможности каждого из компонентов, входящих в состав SafeERP Extension Module.
SafeERP Code Security / Анализ кода
SafeERP Code Security представляет собой инструмент для автоматизированного анализа безопасности кода 1С и других языков программирования, применяемых для разработки дополнительных модулей информационных систем на базе платформы 1С. Встроенные механизмы синтаксического и семантического разбора выявляют уязвимости по заданным сценариям, а гибкая система профилей позволяет настраивать анализ под приоритеты организации.
Функции SafeERP CS EM:
- Выявление небезопасного состояния программного кода 1С, а также кода других языков программирования, на которых разрабатываются дополнительные модули информационных систем на базе 1С: SQLScript, XS, XML, JS, Python, C#, XSJS, XAML, Java.
- Автоматическая выгрузка и анализ изменённого кода из базы данных конфигураций 1С.
- Анализ расширений и внешних обработок в режиме автоматического отделения от основной конфигурации.
- Возможность анализировать только редактируемый код в режиме конфигуратора.
- Генерация отчётов, содержащих примеры эксплуатации уязвимостей и описание бизнес-рисков.
Технические возможности:
- Свыше 80 сценариев анализа кода 1С на наличие уязвимостей (SAST) и проблем с производительностью, а также на соответствие стандартам качества; свыше 110 сценариев — для других поддерживаемых языков программирования.
- Создание пользовательских сценариев проверок и настройка параметров выполнения сканирования.
- Интеграция с Git, конвейерами CI/CD, возможность прямого подключения базы данных 1С для анализа кода.
- Возможность проверки zip-архивов с файлами исходного кода поддерживаемых языков, включая внешние обработки (*.epf) и внешние отчёты (*.erf).
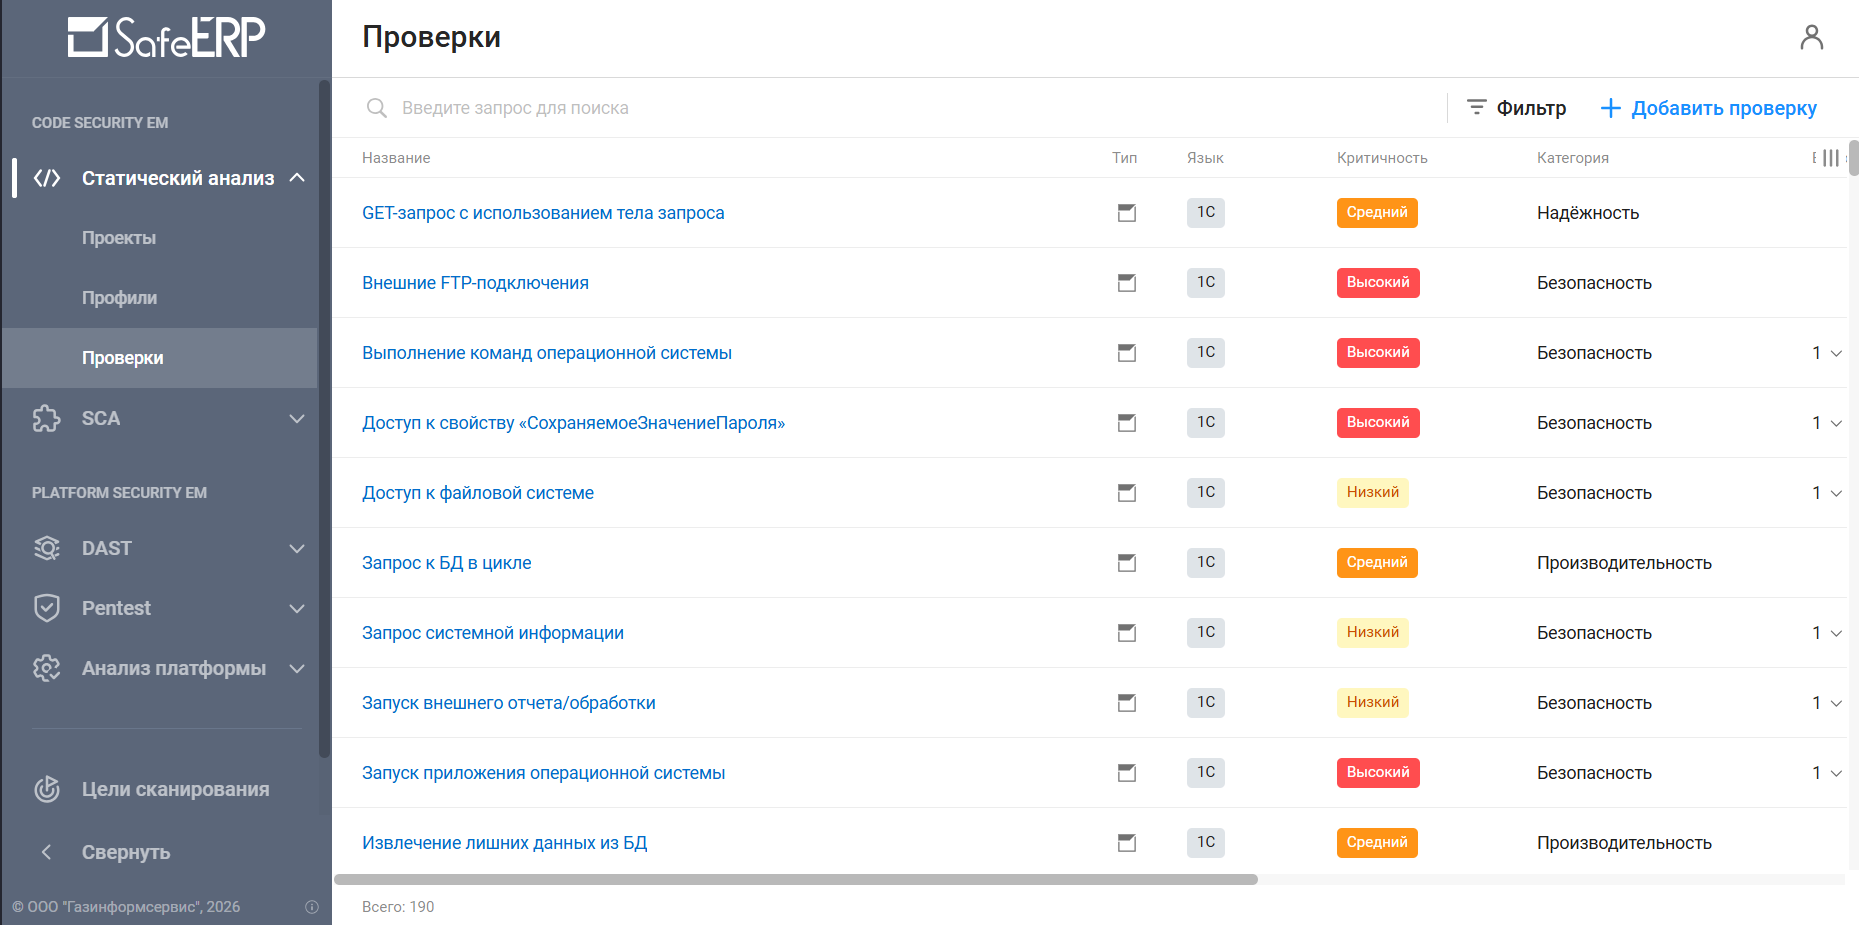
Сердце модуля — это проверки. Они доступны по умолчанию после развёртывания продукта. В релизе 4.9.11 «из коробки» пользователю предоставляется 190 готовых сценариев проверок, из которых 81 относится непосредственно к языку 1С и преимущественно предназначен для проверки безопасности. С каждым релизом, который выходит раз в три месяца, набор проверок дополняется.
Рисунок 3. Каталог сценариев проверок кода 1С
Для каждой проверки указывается ряд стандартных параметров: критичность, категория, вектор атаки (указывается, если он был обнаружен), описание, влияние уязвимости, рекомендации, теги, пример кода с уязвимостью и пример кода без уязвимости. Отдельный параметр используется для маркировки потенциальных уязвимостей, то есть тех, которые необходимо дополнительно проанализировать. Также вендор даёт ссылки на полезные (информационные) или связанные с уязвимостью ресурсы: например, классификаторы CWE, OWASP Top 10, CVSS, базы знаний, стандарты 1С и пр. Это понятный и удобный формат в первую очередь для сотрудников информационной безопасности в компаниях, которые переходят на платформу 1С в период импортозамещения.
Рисунок 4. Карточка проверки кода 1С (пример 1)
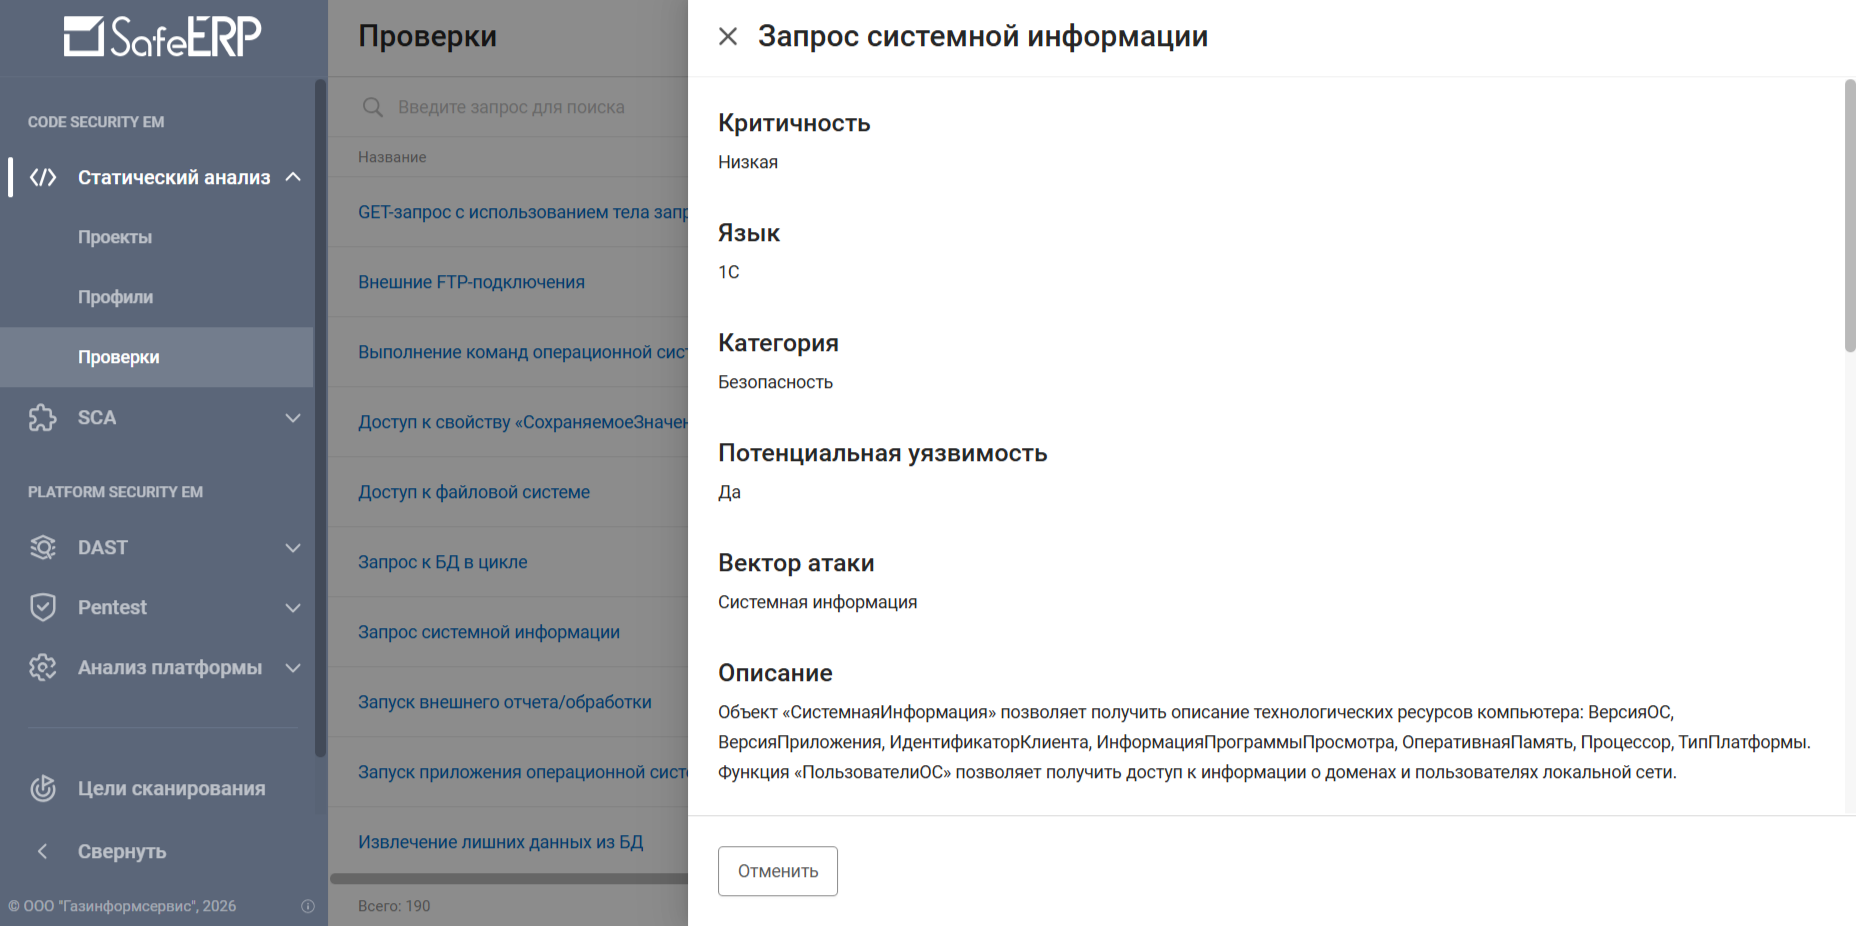
Рисунок 5. Карточка проверки кода 1С (пример 2)
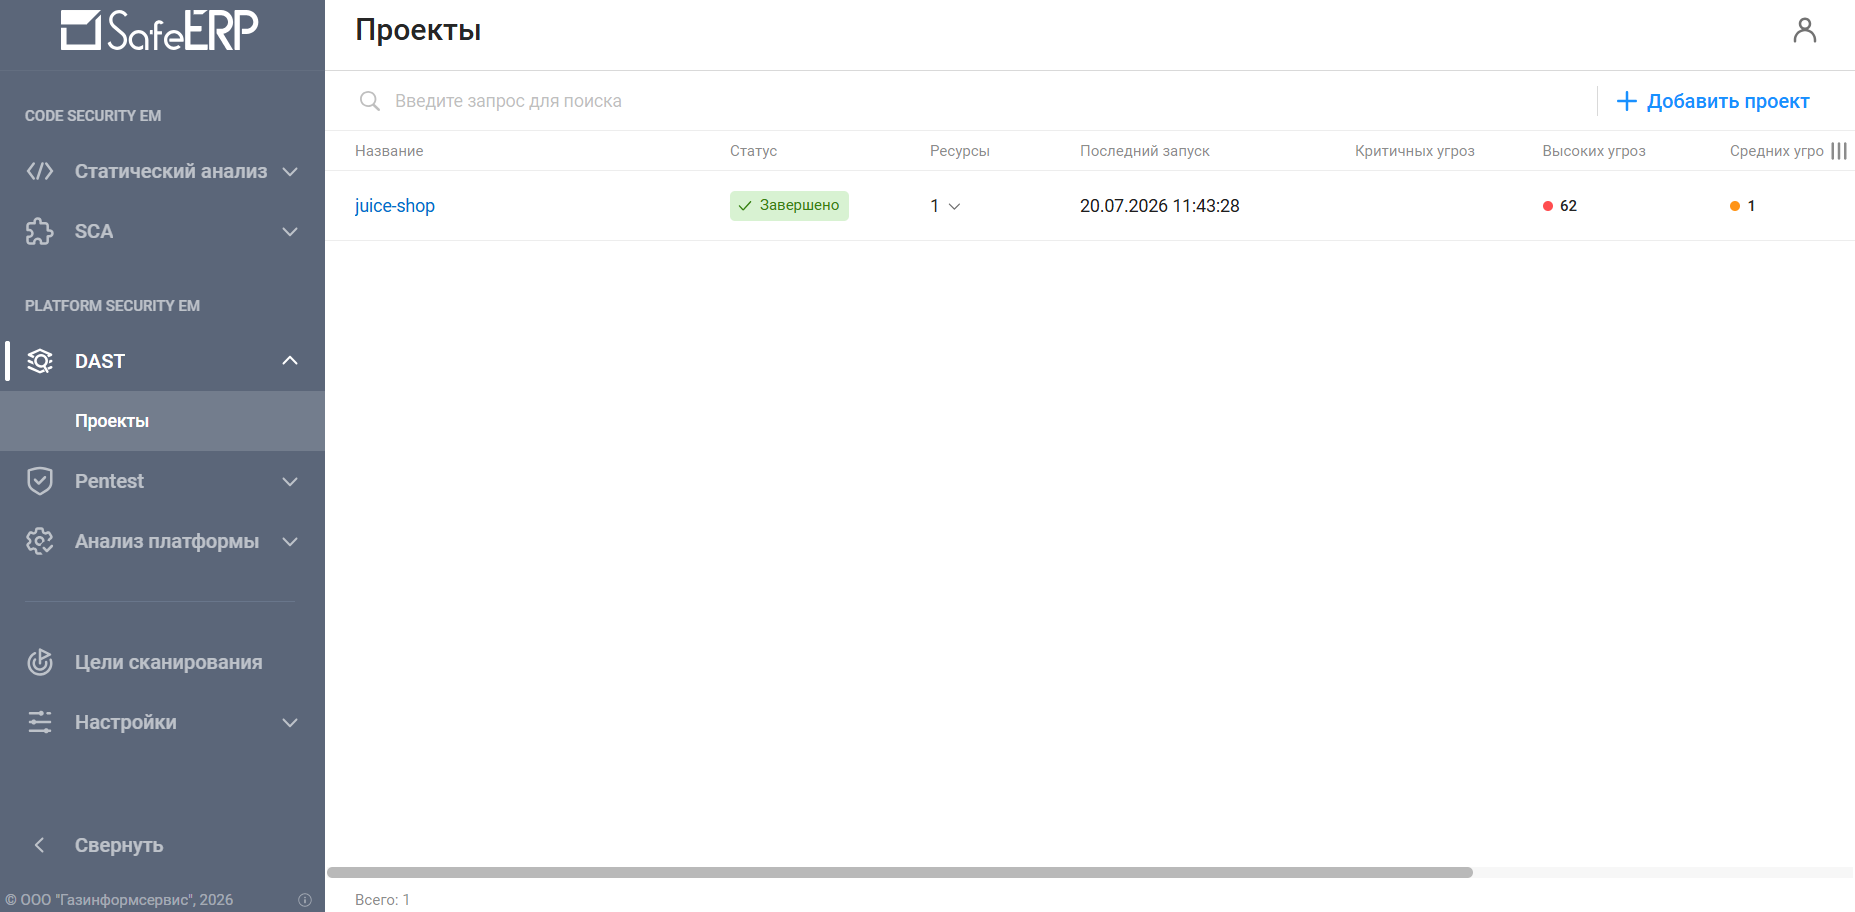
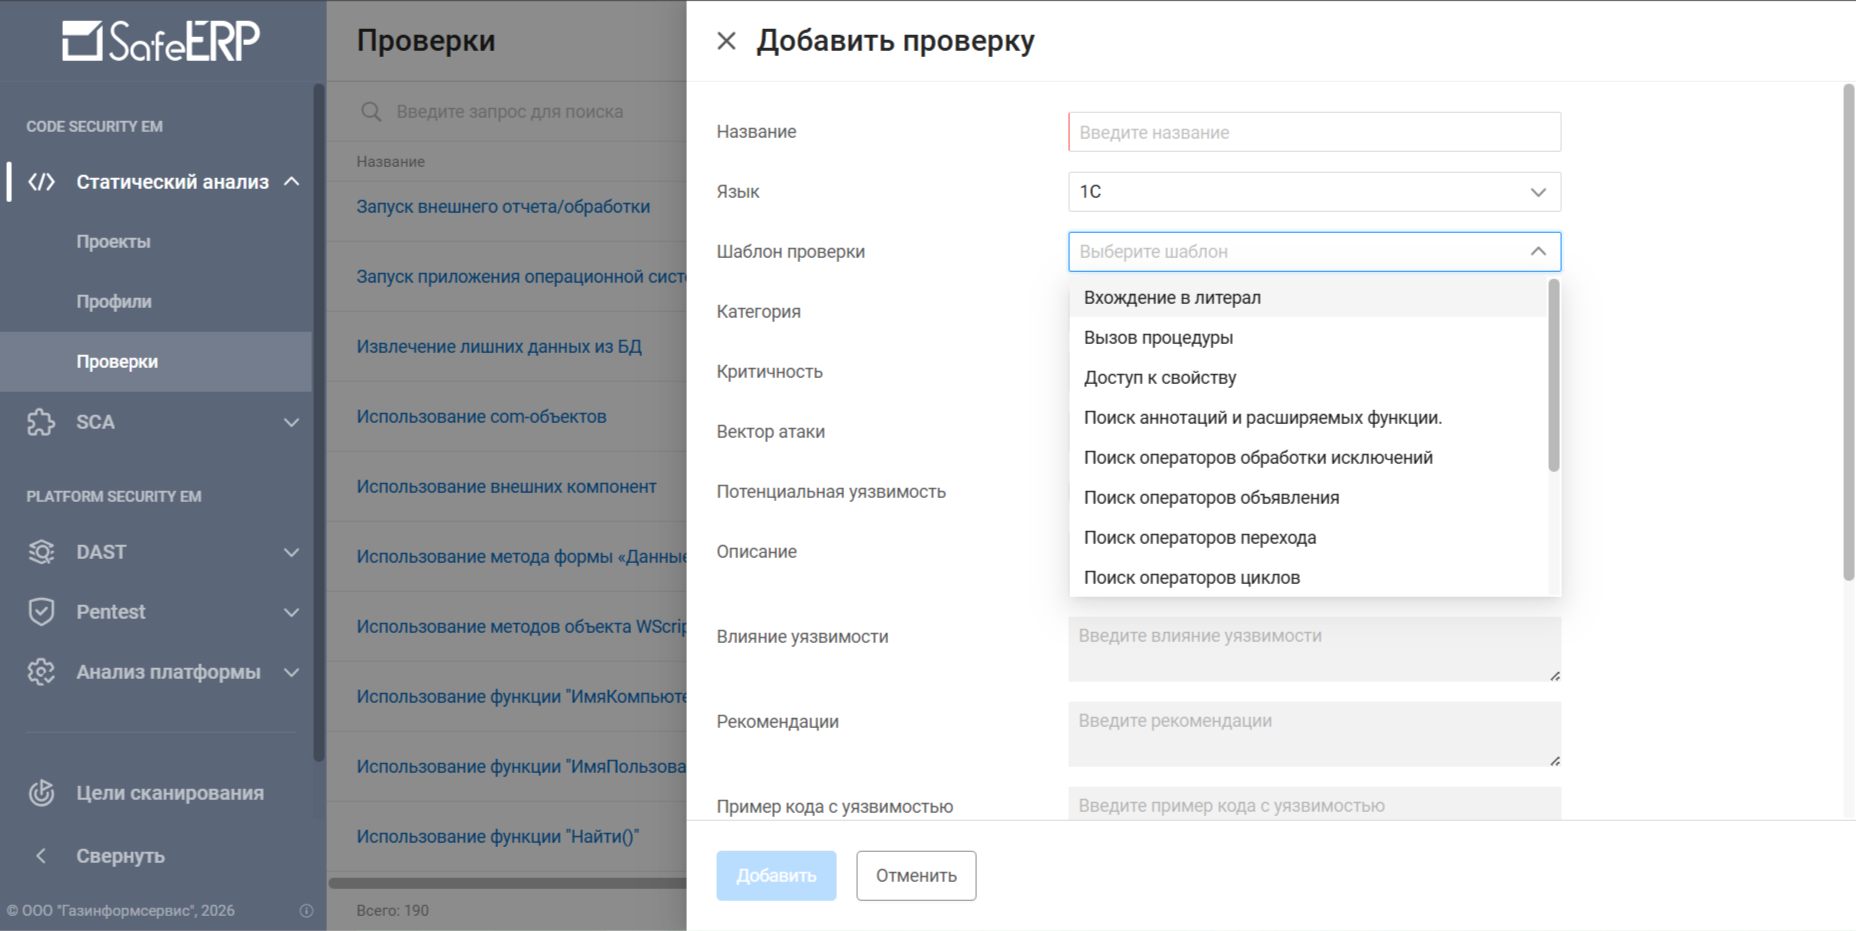
Проверки в комплексе делятся на два типа — стандартные и пользовательские. Стандартные проверки изначально входят в состав комплекса и не подлежат изменению. Пользовательские проверки — проверки, которые может создать пользователь на основе готовых шаблонов. В системе доступно 13 предустановленных шаблонов, каждый из которых снабжён всплывающими подсказками, помогающими понять, какие объекты и по каким критериям будут анализироваться.
Рисунок 6. Создание нового сценария проверки кода 1С по шаблону
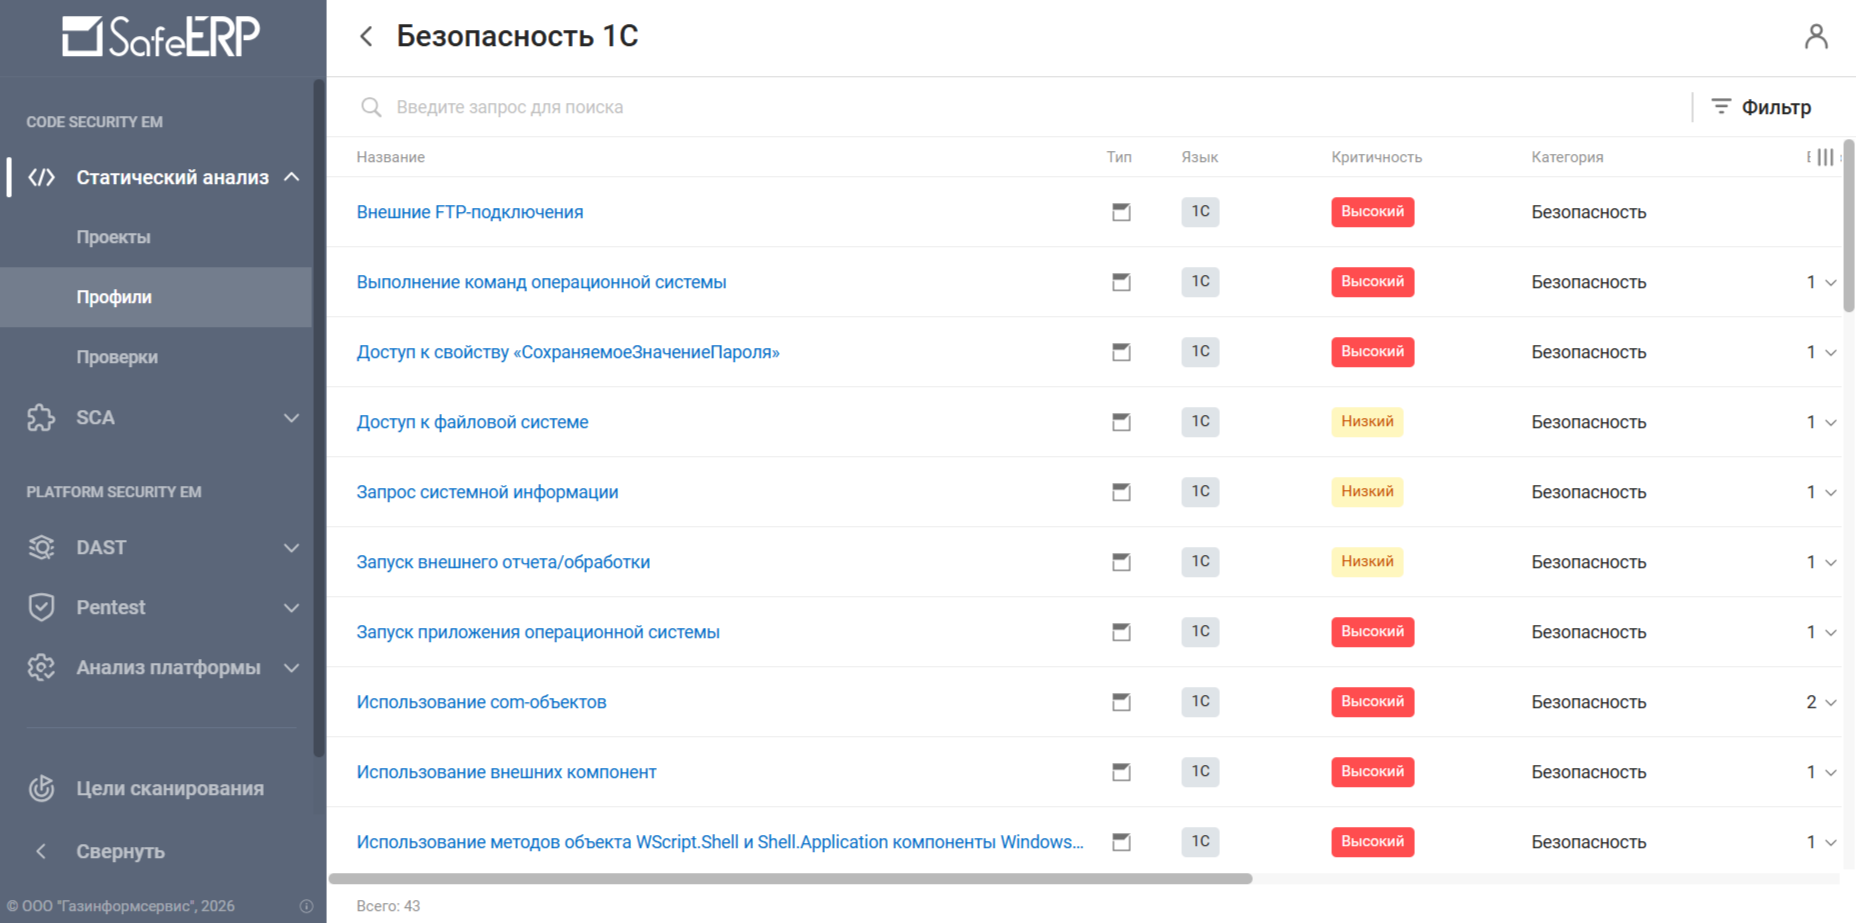
Профили — группы проверок, которые используются для поиска уязвимостей во время сканирования. В текущем релизе для проверки кода 1С добавлены профили, сгруппированные по категориям: безопасность, надёжность, производительность, удобство сопровождения, а также отдельный профиль OWASP Top 10:2025 — рейтинг наиболее критических рисков безопасности. Такое разделение введено для того, чтобы гибко настраивать анализ под приоритеты организации — например, если требуется проверить исключительно безопасность кода, остальные категории можно исключить, применив к проекту готовый профиль.
Рисунок 7. Каталог профилей проверок кода 1С
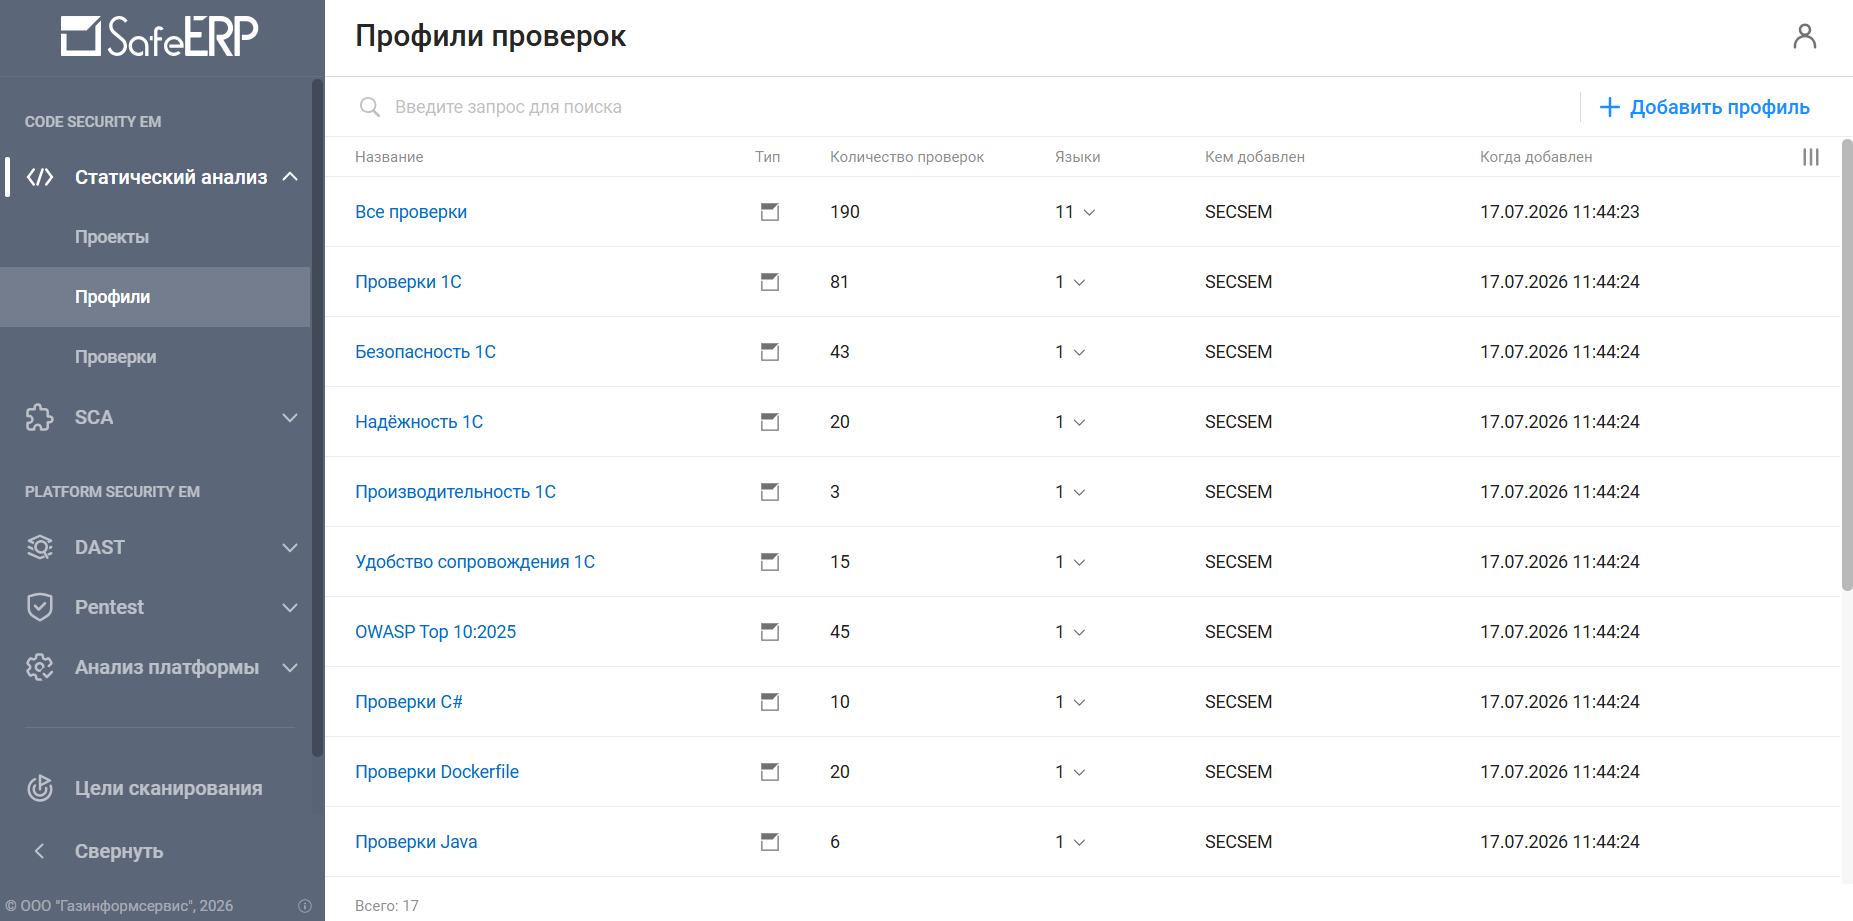
Рисунок 8. Профиль «Безопасность 1С»
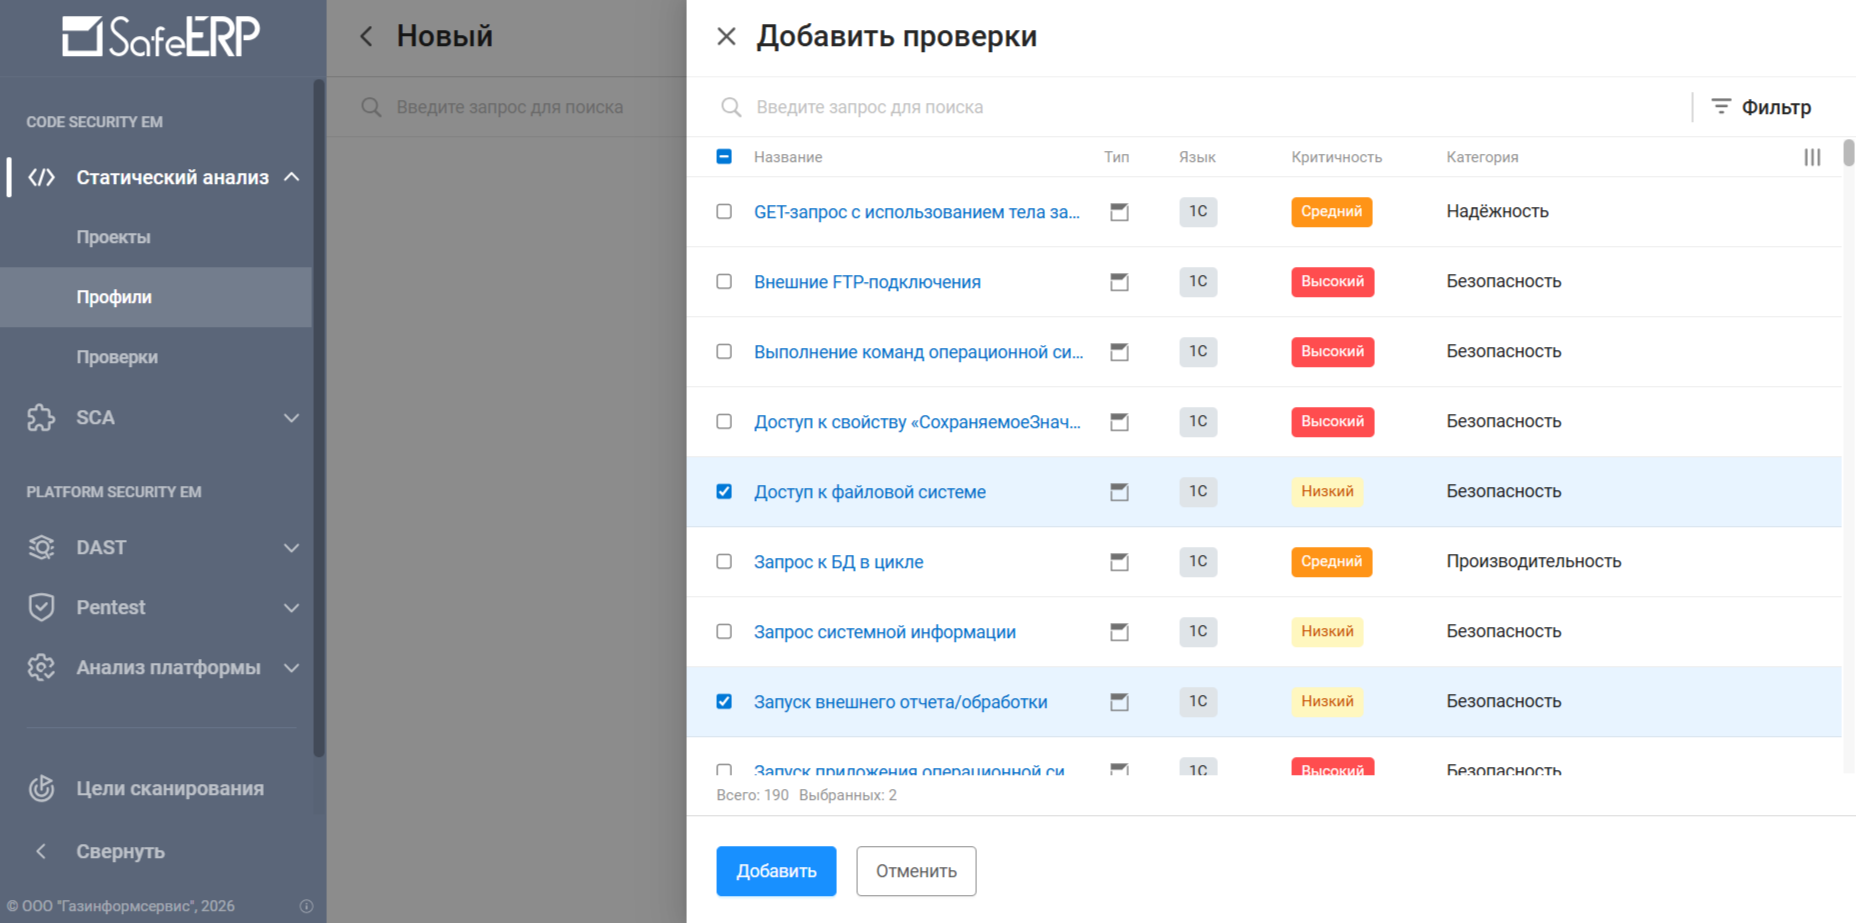
Профили, предоставляемые по умолчанию, отмечены как стандартные и являются неизменными. Помимо готовых профилей, система предоставляет возможность создавать пользовательские профили, то есть сохранять собственные наборы проверок. Этот инструмент работает по принципу конструктора: пользователь может добавлять любые проверки из общего комплекса, независимо от языка программирования, в любом количестве и комбинировать их по своему усмотрению. Для удобства в систему заложена возможность создать копию стандартного профиля по клику и уже в него вносить изменения. То есть формирование собственного профиля становится основным инструментом настройки анализа под специфические требования проекта.
Рисунок 9. Создание пользовательского профиля проверок
Функциональность SafeERP отличается от других подобных решений тем, что позволяет исключить из сканирования коробочный код вендора. Анализировать его нецелесообразно, поскольку его поддержку обеспечивает вендор, а сам код становится источником большого количества ложноположительных срабатываний. Для его отделения в системе реализован механизм, который позволяет анализировать только изменённые модули (при использовании в качестве источника кода базы данных 1С).
Источниками для анализа кода могут быть:
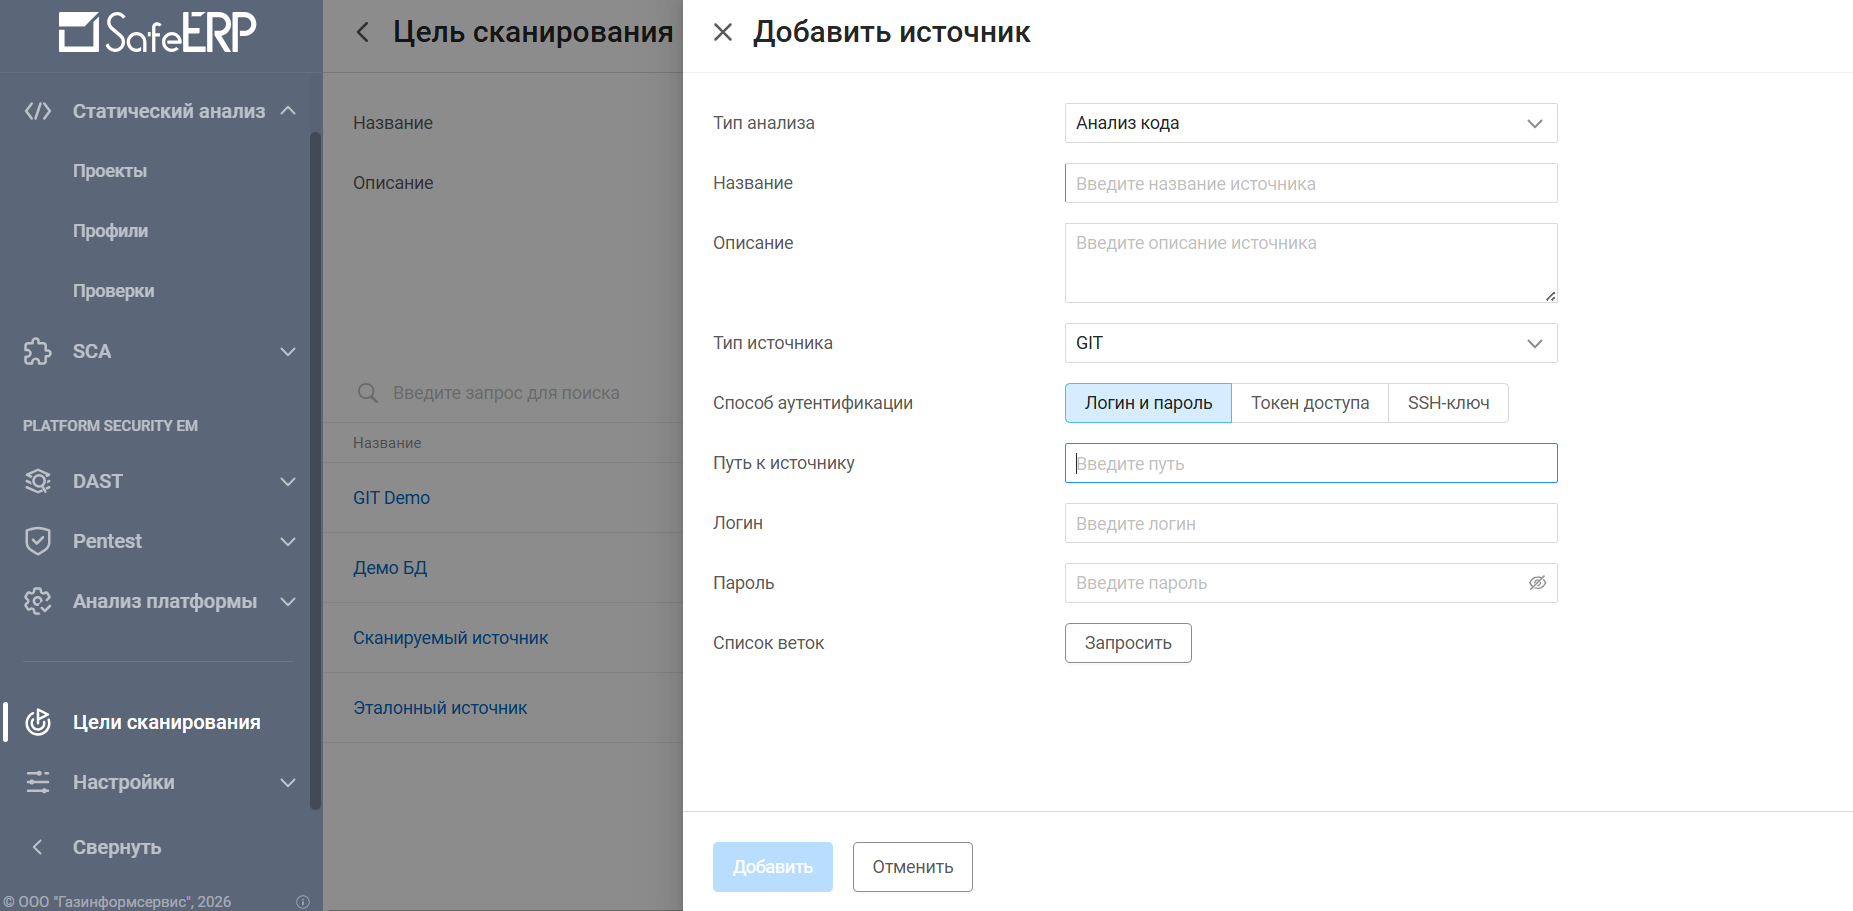
- База данных 1С, подключаемая через встроенный коннектор. Этот вариант, рекомендуемый компанией «Газинформсервис», позволяет максимально автоматизировать анализ.
- Git-репозиторий с возможностью сравнения коммитов, что позволяет анализировать код путём сравнения версий.
- Файловая система — директория, расположенная на сервере управления SafeERP, в которой размещается анализируемый код.
Рисунок 10. Выбор цели сканирования кода
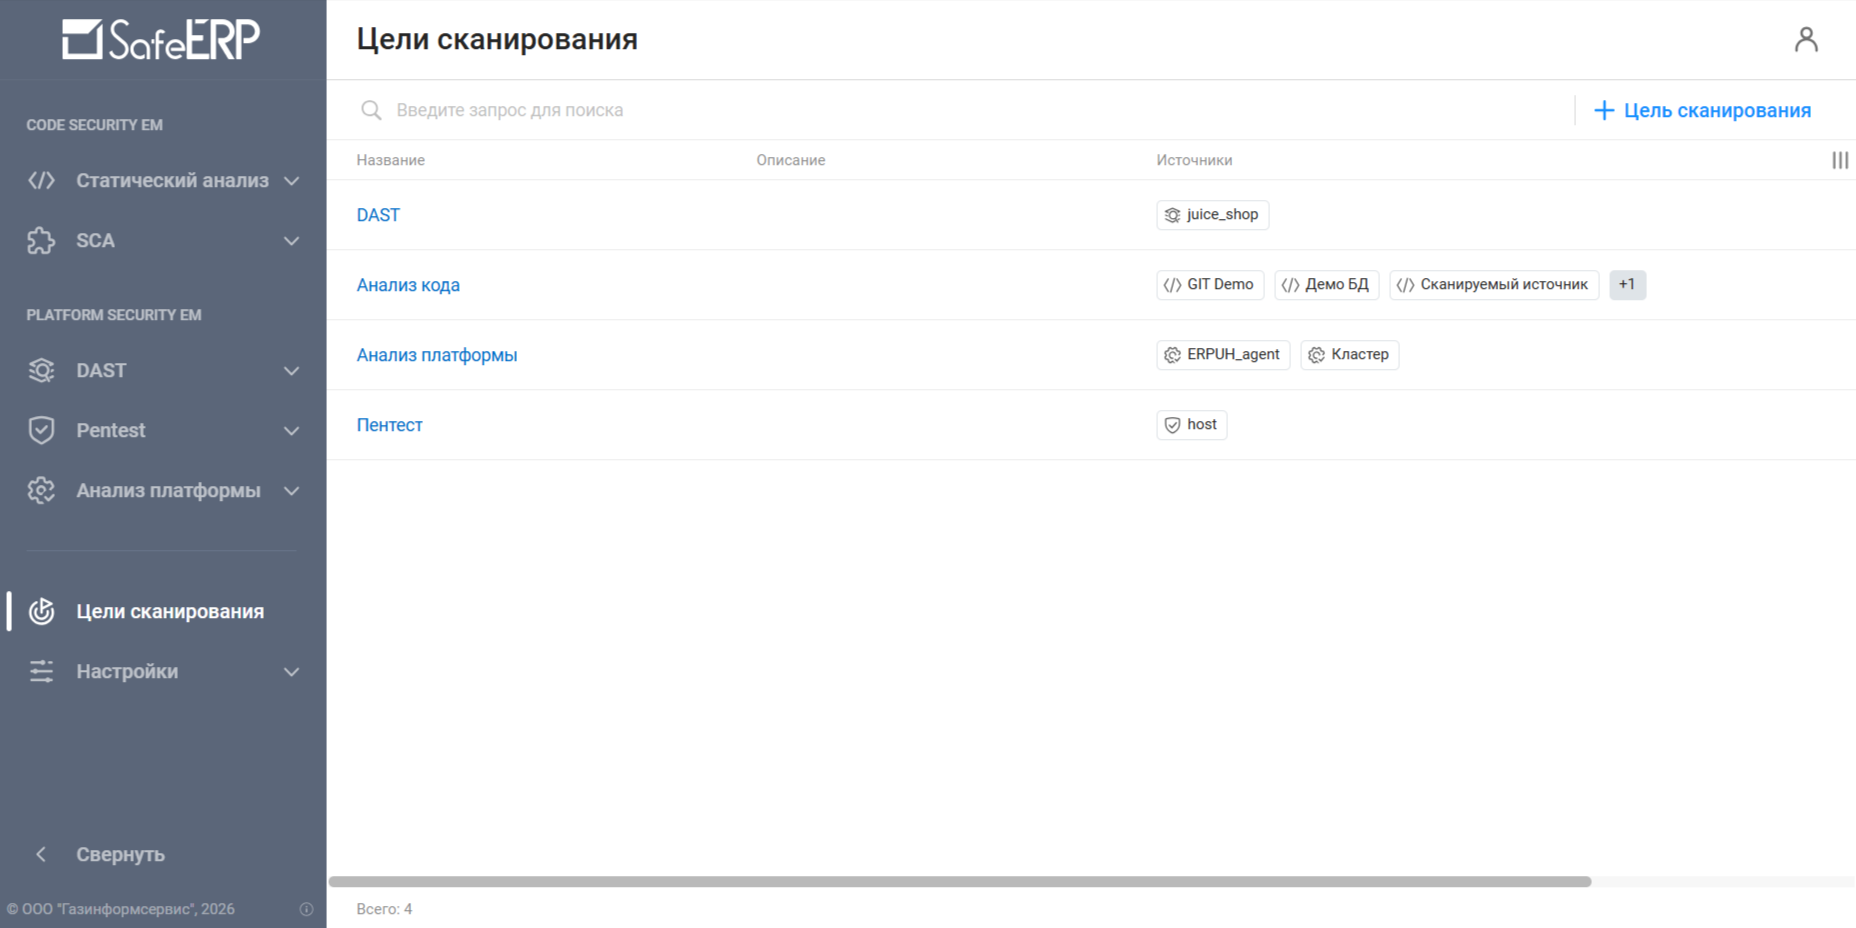
Рисунок 11. Подключение источника загрузки кода для анализа
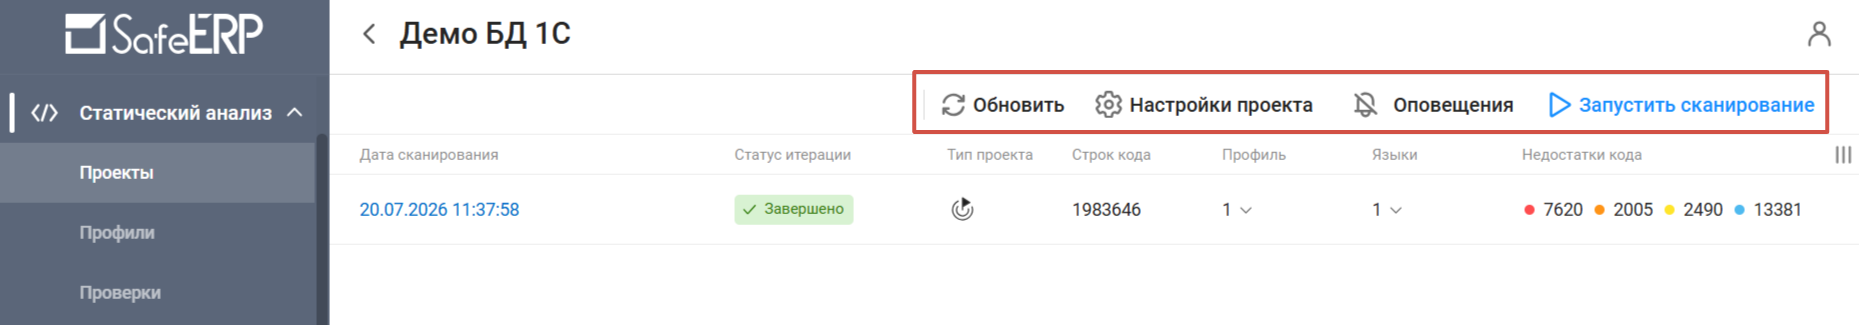
Результаты сканирований сохраняются в рамках проекта — это позволяет один раз настроить параметры проверки и затем запускать сканирование повторно любое количество раз без повторной настройки. При этом можно менять настройки сканирования — например, добавить новый источник или установить отложенный запуск. Эта опция позволяет запускать анализ по расписанию в заданные дни и часы, что удобно для проведения проверки в нерабочее время. Пользователь также может настроить отправку почтовых уведомлений, выбрав интересующие его события по результатам сканирования.
Рисунок 12. Каталог проектов анализа кода
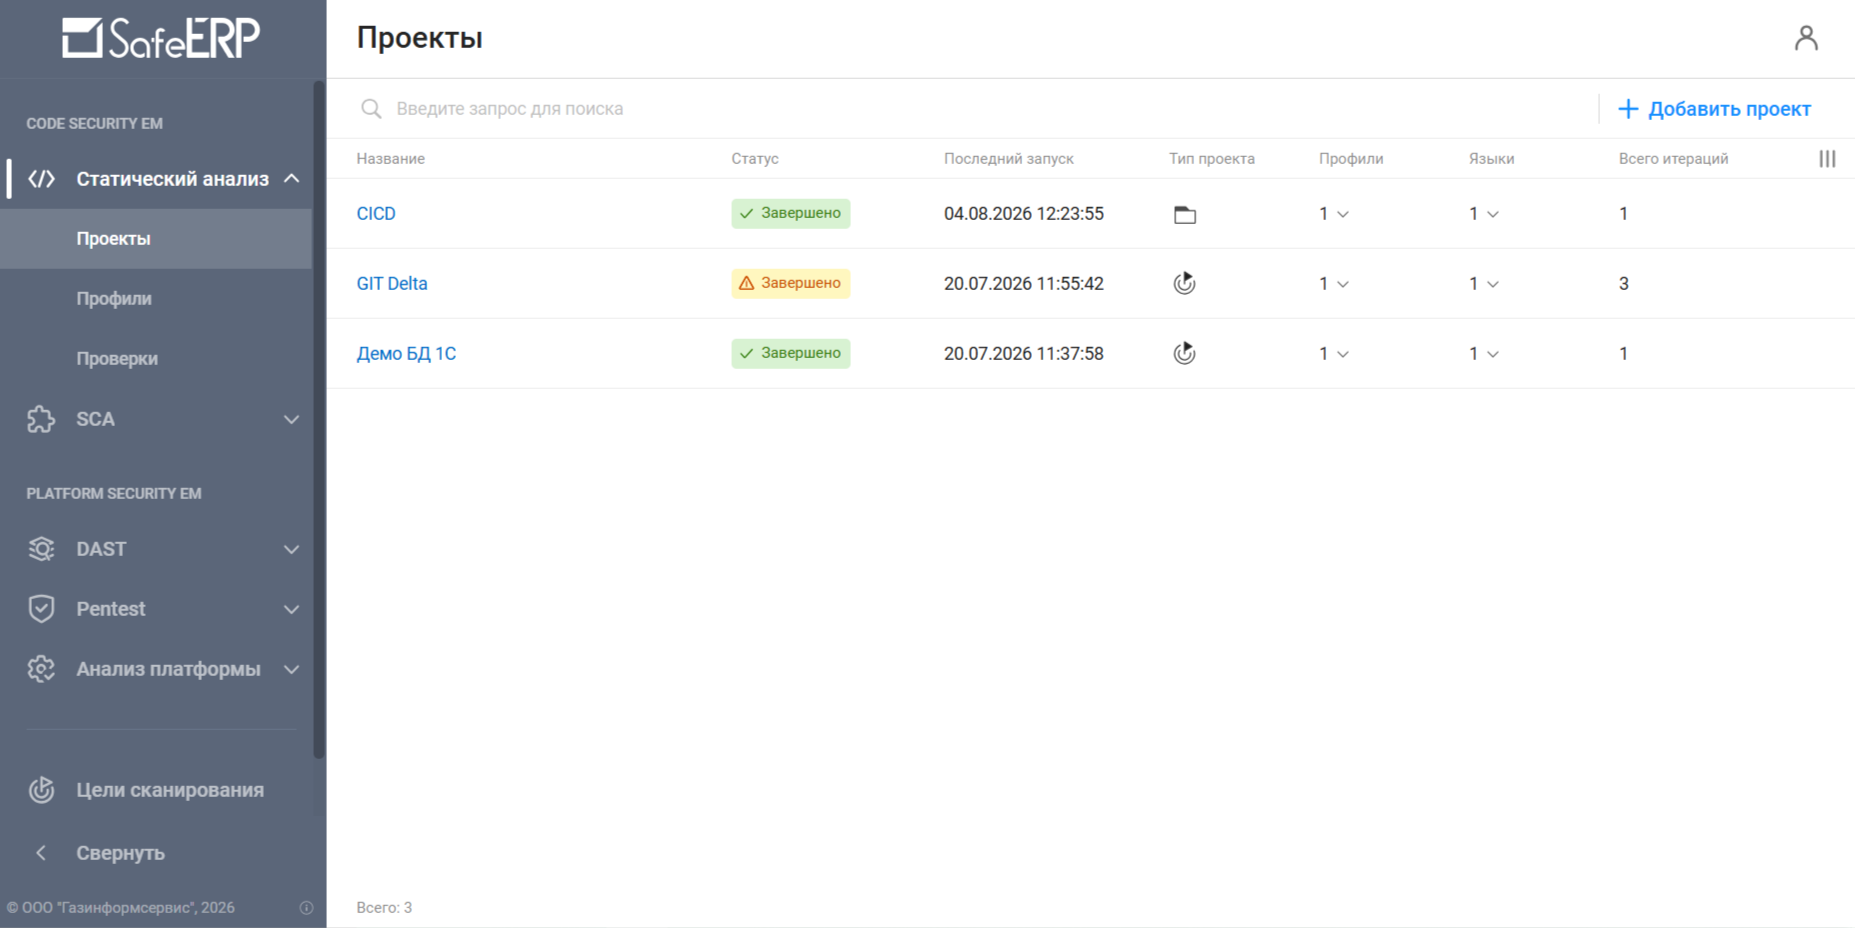
Рисунок 13. Меню сохранённого проекта анализа кода
Ещё одно преимущество продукта — автоматическое разделение объектов проверки. Анализируемая конфигурация состоит из основной конфигурации, внешних отчётов, внешних обработок и расширений. Основные доработки обычно вносятся именно во внешние объекты, которые заказчик адаптирует под свои задачи и на которые не распространяется официальная техническая поддержка вендора. Автоматическое разделение доступно при использовании в качестве источника сканирования базы данных 1С.
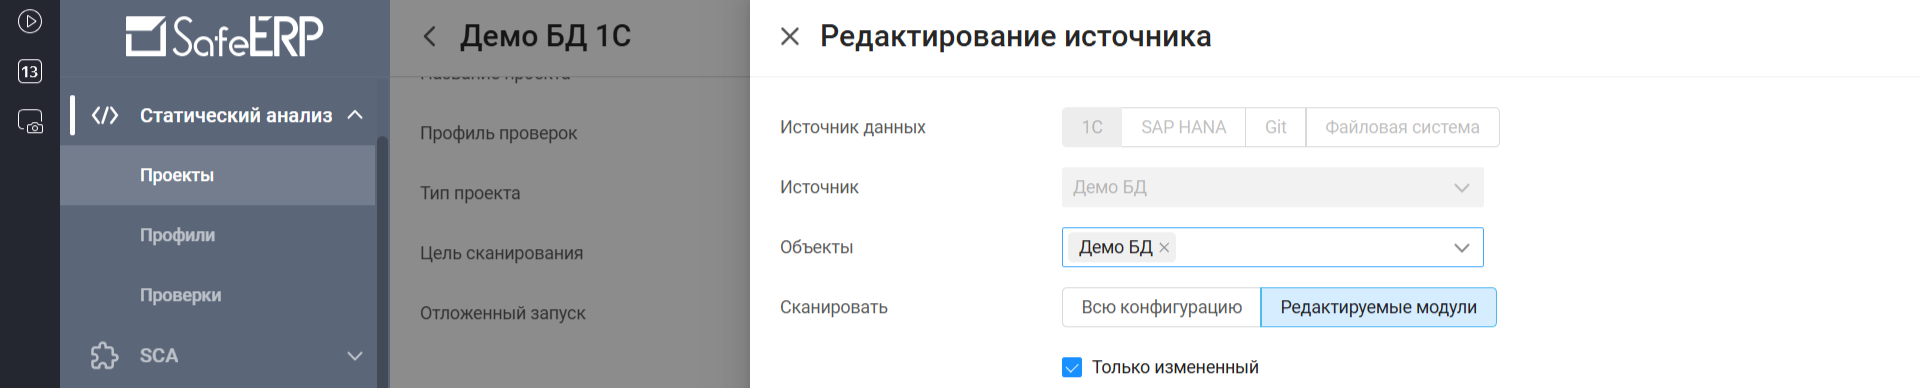
В системе реализована проверка только изменённого кода. Итерационное сканирование позволяет сократить время и объём анализируемого кода. В результаты сканирования попадают только изменённые или добавленные объекты.
Рисунок 14. Настройка источника сканирования кода 1С (часть 1)
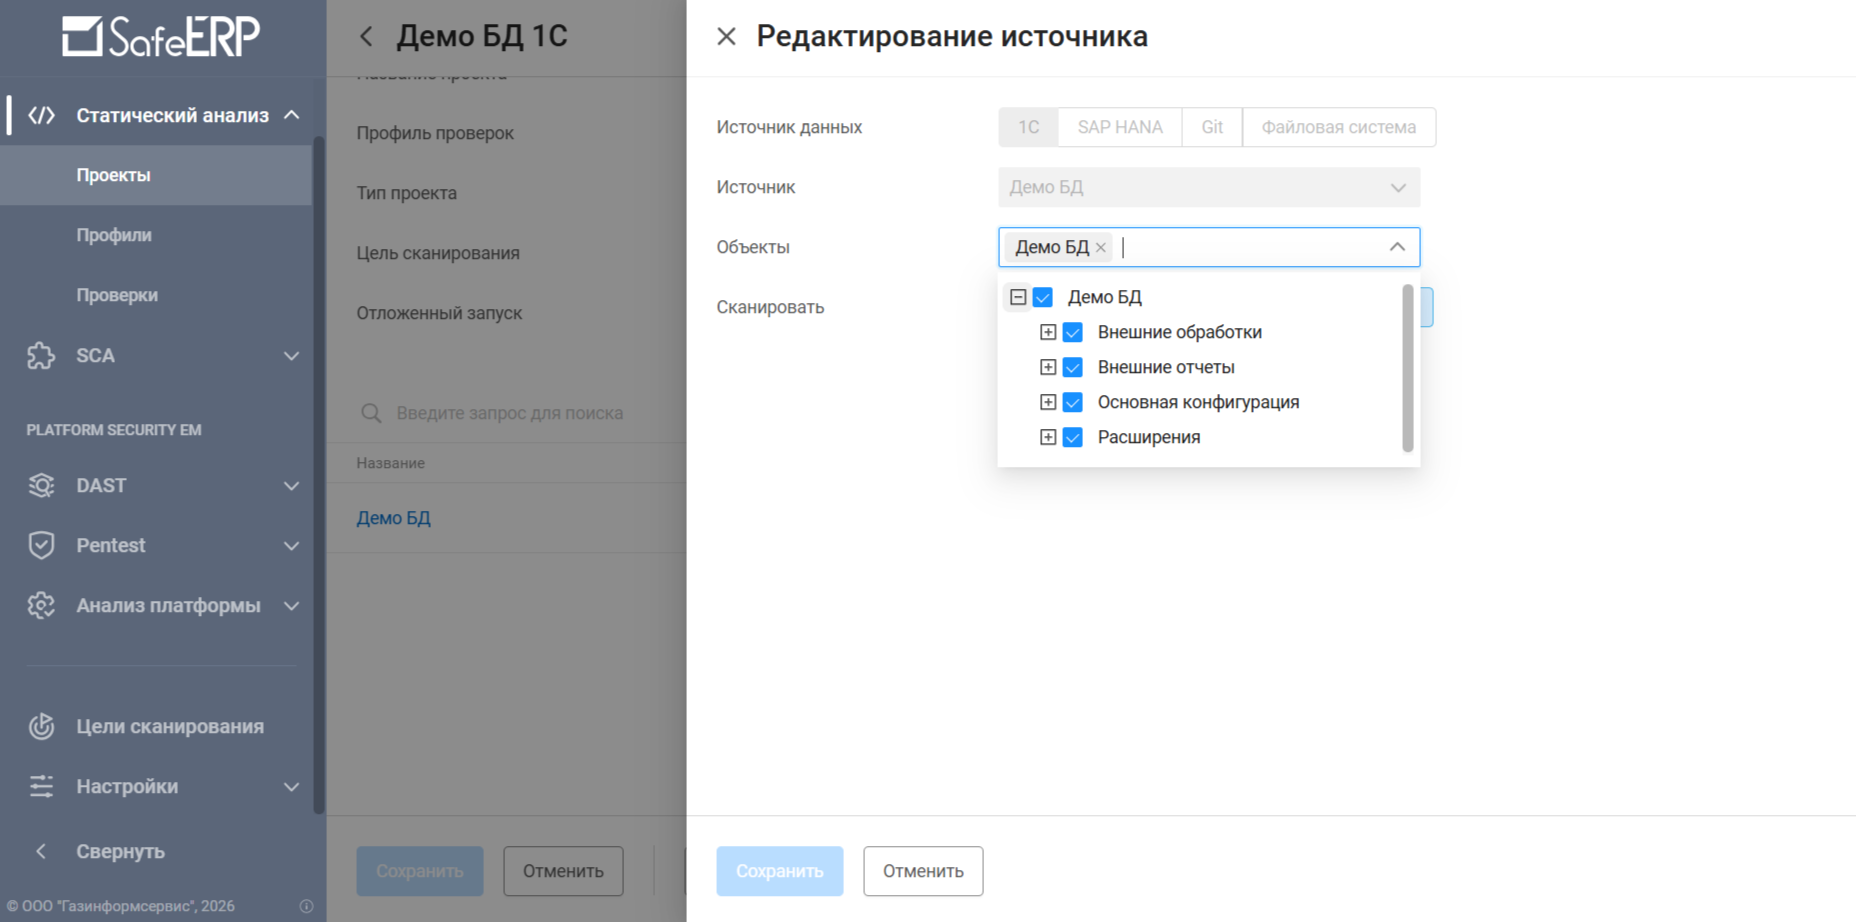
Рисунок 15. Настройка источника сканирования кода 1С (часть 2)
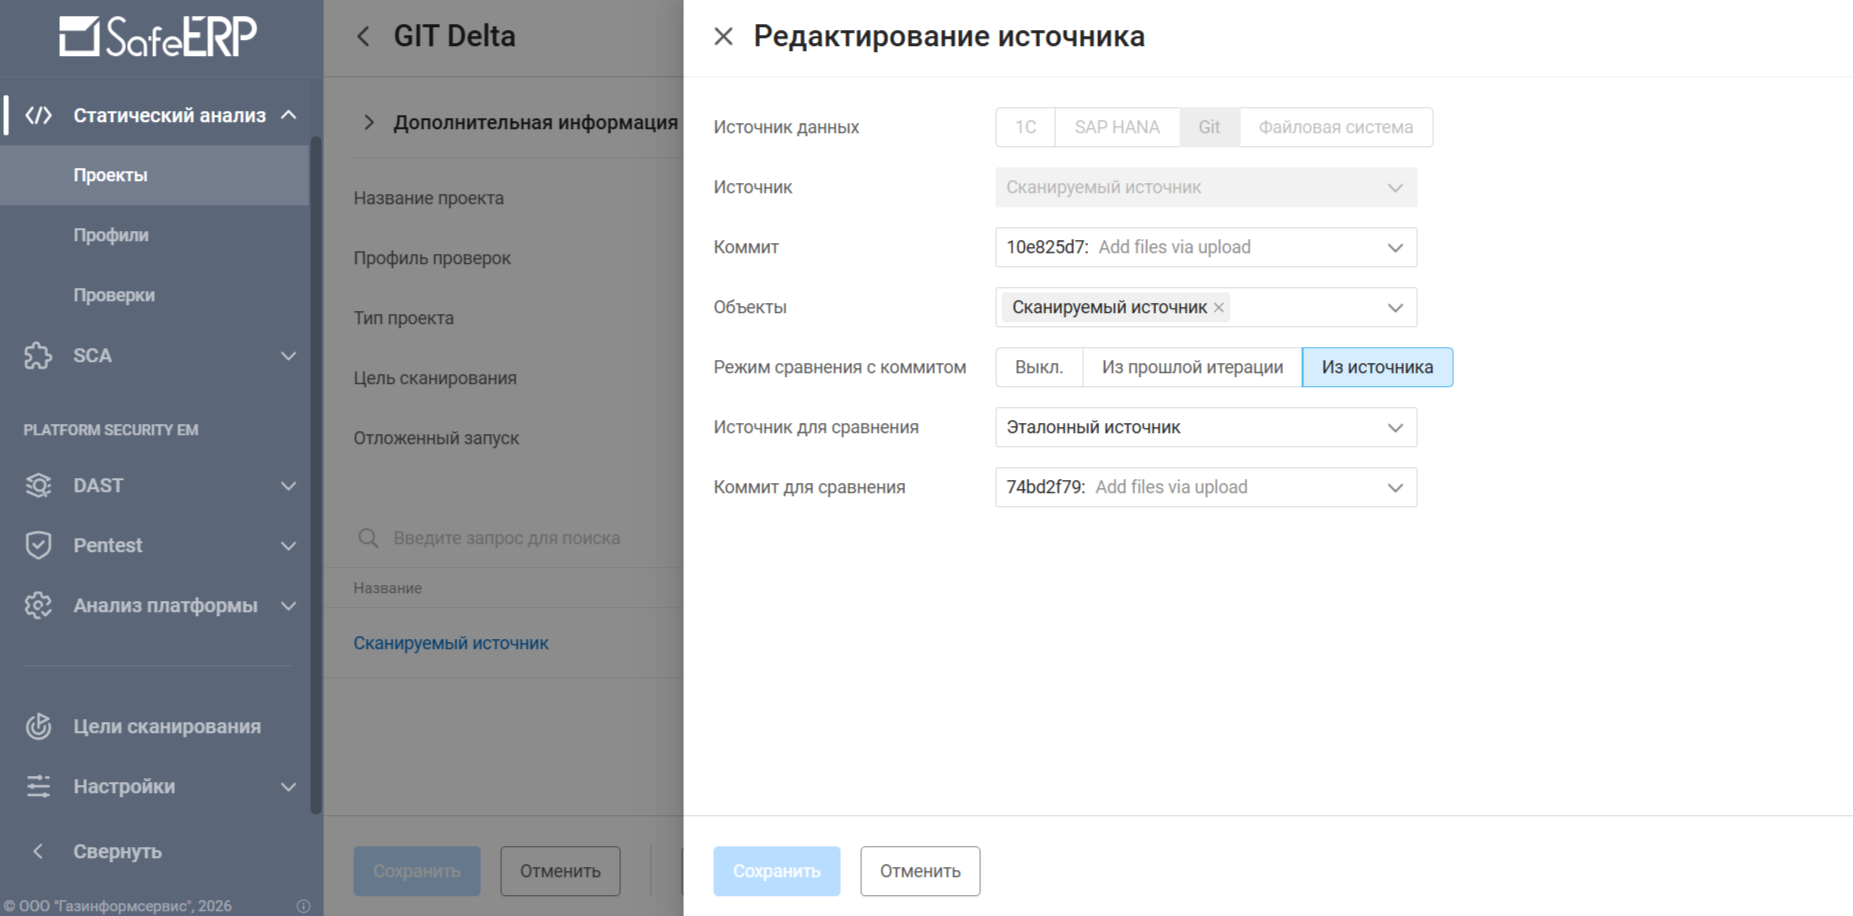
Ещё одна возможность — сканирование Git-дельты. В дополнение к сканированию отдельных веток система поддерживает анализ изменений между коммитами. Для этого пользователь выбирает два коммита в репозитории, и в результате сканируется не вся ветка целиком, а только дельта — набор изменённых файлов, что существенно снижает время повторных проверок.
Рисунок 16. Сканирование Git-дельты между коммитами
После завершения сканирования кода и выявления уязвимостей можно ознакомиться с его результатами. Отчёт о результатах доступен для скачивания в двух форматах — PDF и XLSX. При этом в формате Excel предусмотрена возможность получения сравнительного отчёта, позволяющего оценить динамику изменений: увидеть, какие уязвимости устранены, какие появились в новой версии, а какие остались без изменений. Такой подход упрощает анализ прогресса и помогает выстраивать приоритеты при планировании доработок.
Также сведения о проведённом сканировании можно просмотреть в виде дашбордов. Они отображают динамику изменения количества уязвимостей и устранения ранее найденных в коде брешей. При этом пользователь наглядно видит, сколько уязвимостей появилось, сколько было устранено и сколько осталось с предыдущей проверки.
Рисунок 17. Дашборд результатов сканирования кода
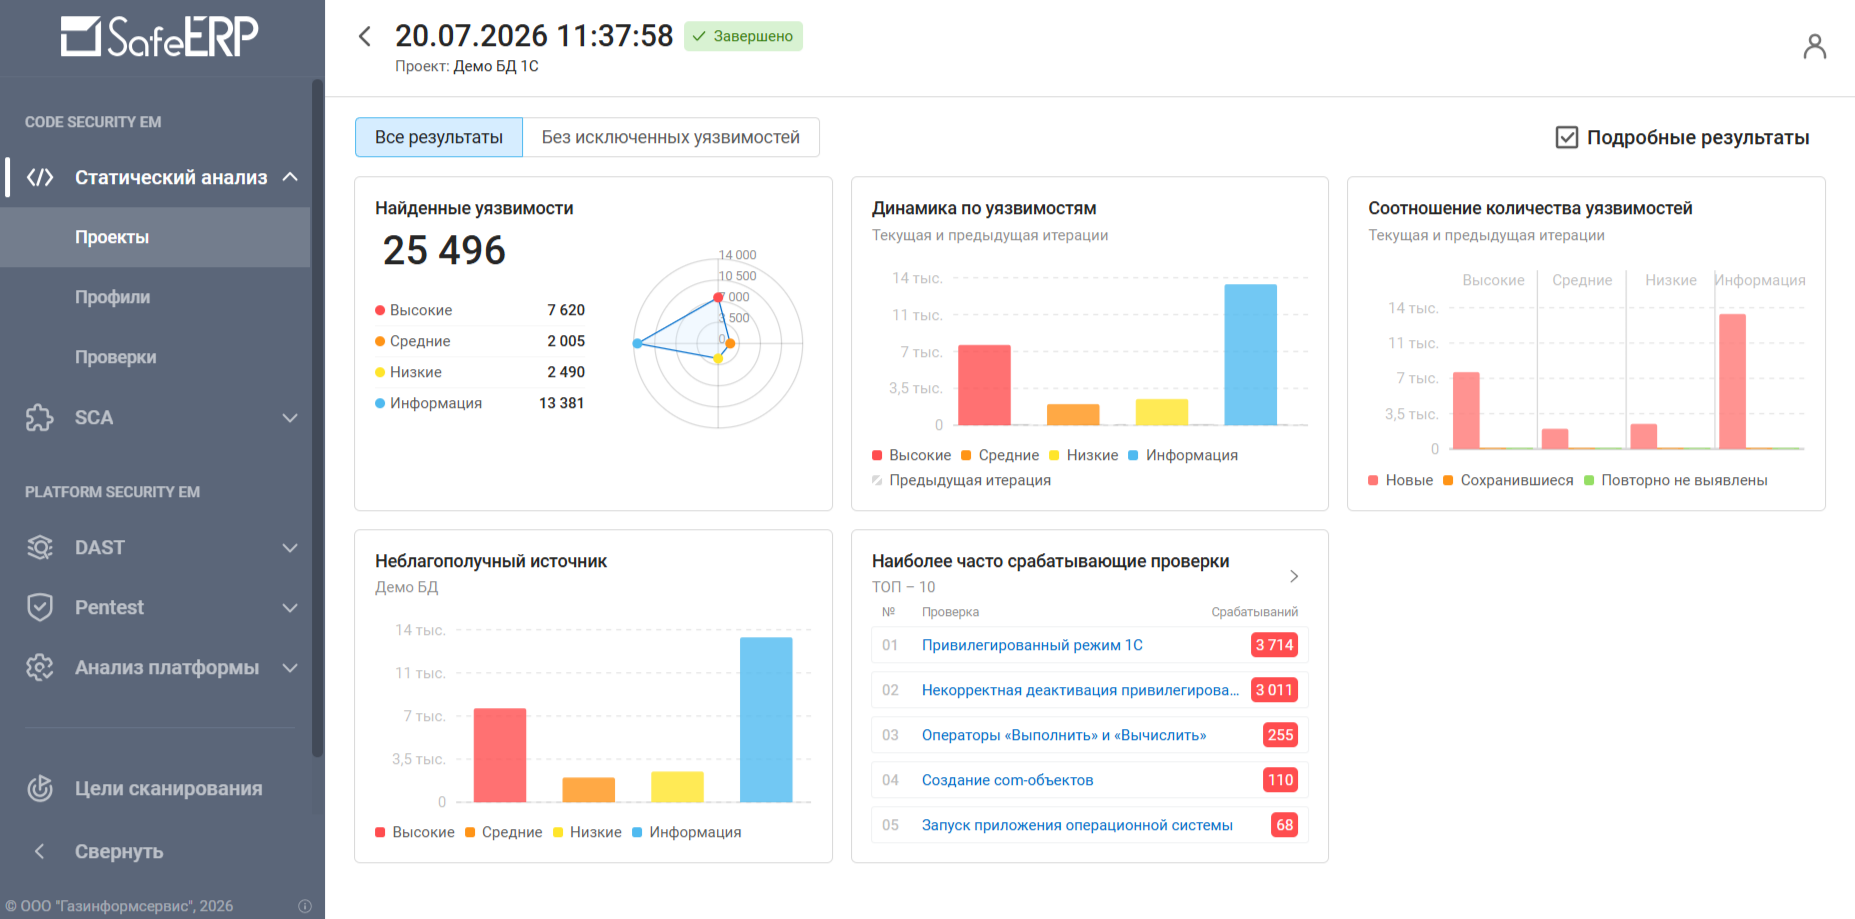
Также можно посмотреть подробные сведения по категориям уязвимостей и отдельным уязвимостям — для этого нужно нажать на кнопку «Подробные результаты» в верхнем правом углу экрана. Для удобства строка с уязвимостью подсвечивается непосредственно в коде.
Рисунок 18. Подробные сведения о найденной уязвимости кода
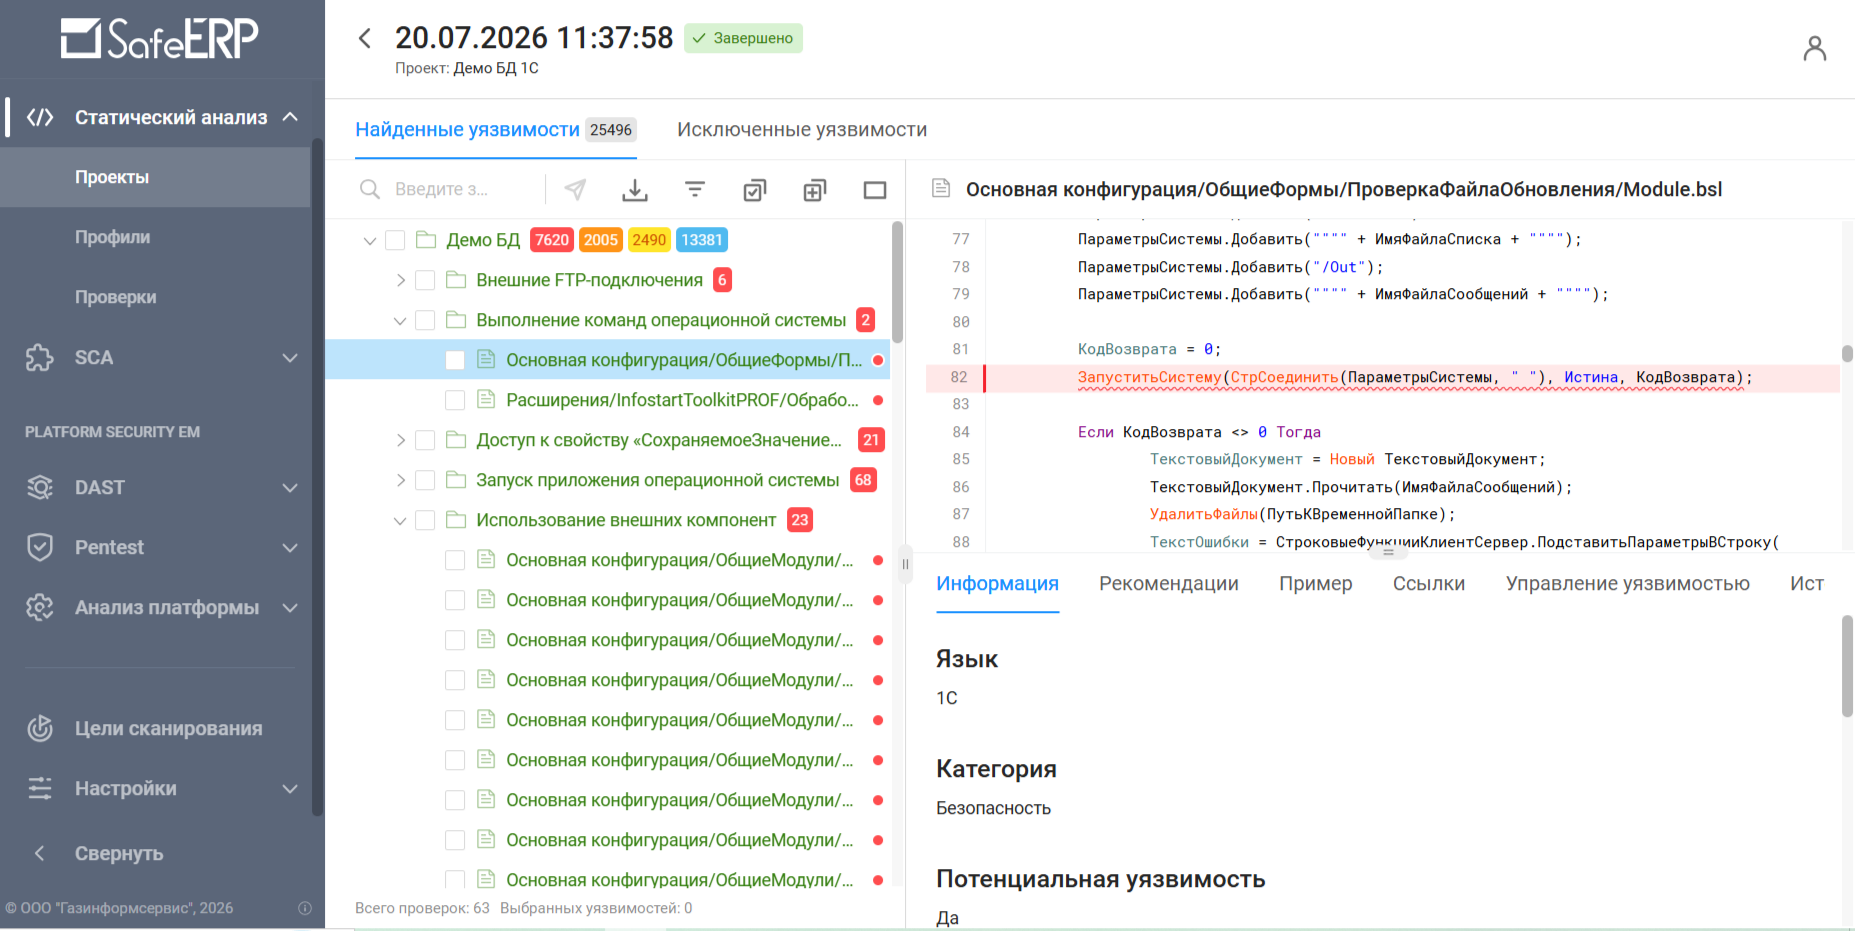
Пользователь может управлять уязвимостью в заданных рамках: изменить уровень критичности и статус уязвимости, связать её с конкретным исполнителем, установить приоритет устранения и назначить задачу в таск-трекере Jira.
SafeERP Code Security Extension Module встраивается в жизненный цикл разработки ПО, позволяя контролировать защищённость и предотвращать попадание небезопасного кода в продуктивные среды. Автоматизация выявления уязвимостей на ранних этапах разработки даёт возможность не только сократить сроки внедрения ПО и связанные с этим расходы, но и снизить трудозатраты на мониторинг и обработку событий информационной безопасности, а также минимизировать стоимость устранения проблем, обнаруженных до попадания кода в продуктивную среду. Модуль легко интегрируется в уже существующий процесс разработки и может быть встроен в CI/CD-пайплайн без необходимости перестраивать текущие рабочие процессы.
SafeERP Platform Security / Контроль настроек и анализ защищённости платформы 1С
SafeERP Platform Security (анализ защищённости платформы) предназначен для оценки соответствия настроек конфигураций платформы 1С установленным требованиям безопасности.
Функции SafeERP PS EM:
- Выявление небезопасного состояния настроек платформы (конфигураций 1С).
- Контроль целостности профилей безопасности кластера 1С.
- Сканирование по заданному расписанию.
- Генерация отчётов, содержащих примеры эксплуатации уязвимостей платформы и описание бизнес-рисков.
Технические возможности:
- Более 300 сценариев проверки настроек платформы 1С.
- Настройка пользовательских сценариев проверок и индивидуальных параметров выполнения сканирования.
- Формирование рекомендаций для безопасной настройки конфигурации 1С.
Анализ платформы охватывает два аспекта: контроль текущих настроек на соответствие требованиям политик информационной безопасности и контроль целостности профилей безопасности, фиксирующий несанкционированные изменения.
Контроль настроек включает несколько категорий проверок. Например, анализ ролей состоит из 19 проверок, направленных на оценку стандартных ролей в 1С. Также в системе присутствуют проверки настроек 1С на соответствие стандарту ISO 9001:2015 — они относятся не к безопасности, а к бизнес-логике и целостности процессов.
Ещё одна категория — проверки настроек пользовательских сеансов, которые охватывают парольную политику, параметры блокировки и завершения сеанса, аутентификацию и аудит неиспользуемых учётных записей. Также в рамках контроля настроек можно проверить настройки журналирования (проверка наличия и корректности настройки всех параметров), соответствующие требованиям регистрации и анализа событий безопасности, закреплённым в приказе ФСТЭК России № 117. Все перечисленные проверки в совокупности дают возможность комплексно оценить конфигурацию платформы.
Дополнительные возможности:
- Поиск известных эксплойтов для найденных уязвимостей.
- Подключение к собственной базе данных уязвимостей (БДУ GIS) с ежедневным обновлением.
Рисунок 19. Каталог профилей проверок настроек платформы 1С
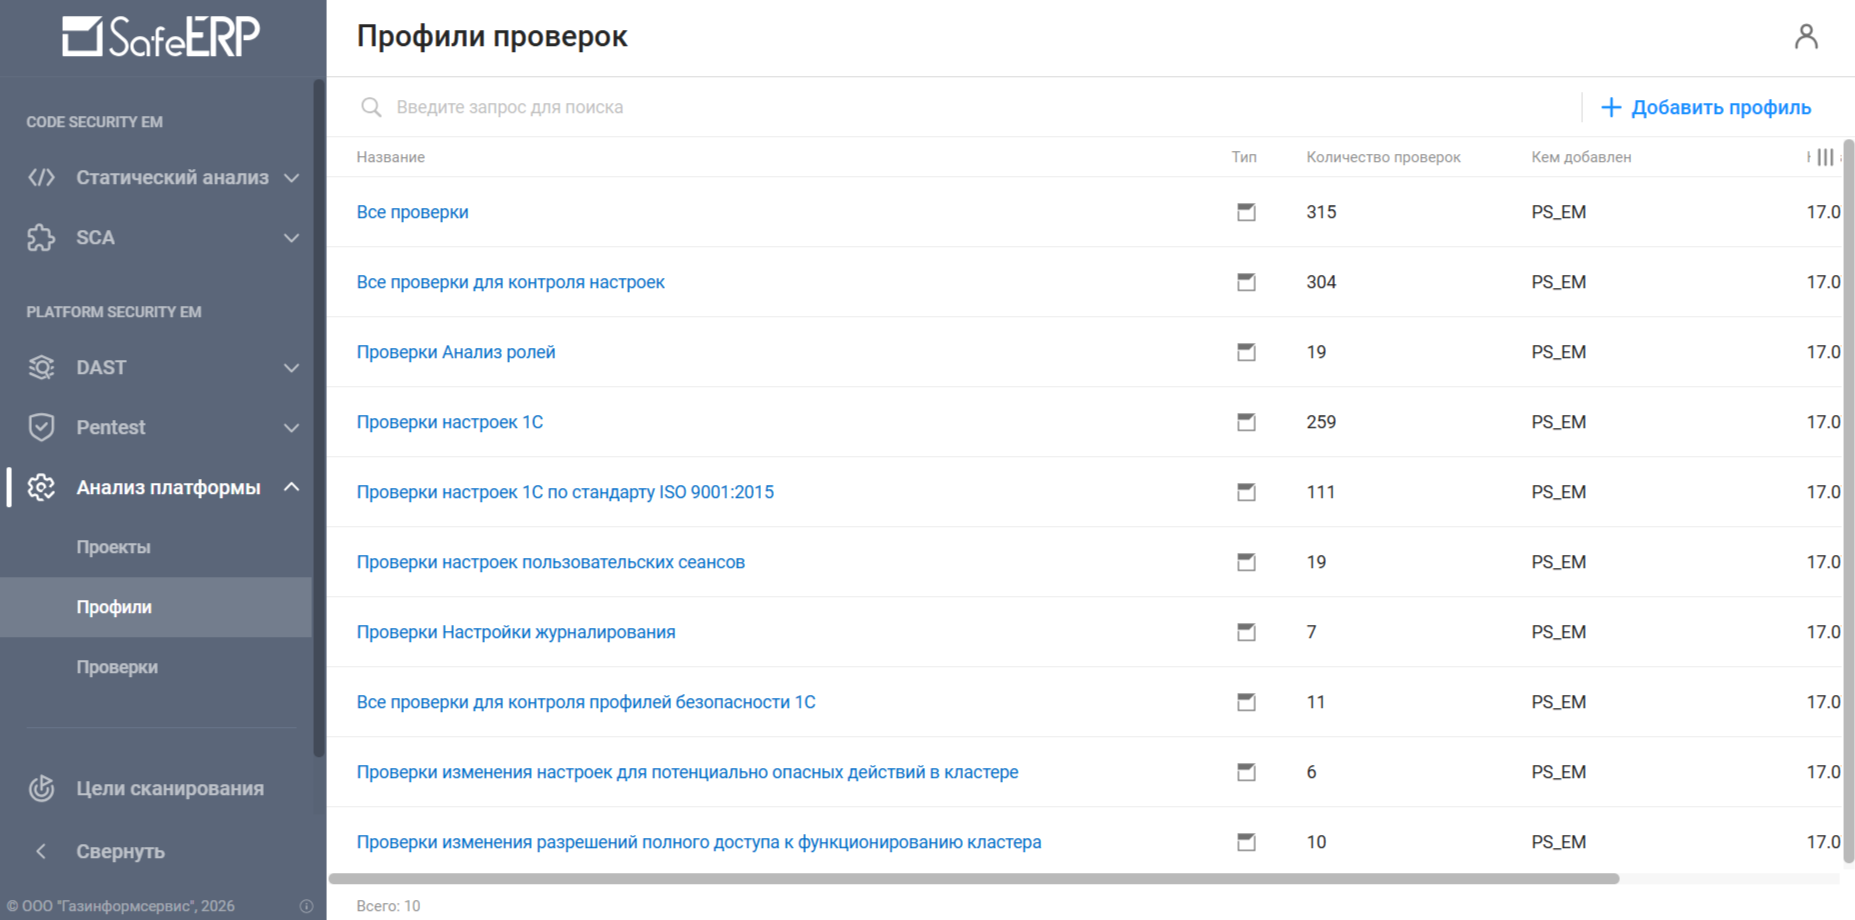
Рисунок 20. Профиль «Проверки настроек 1С»
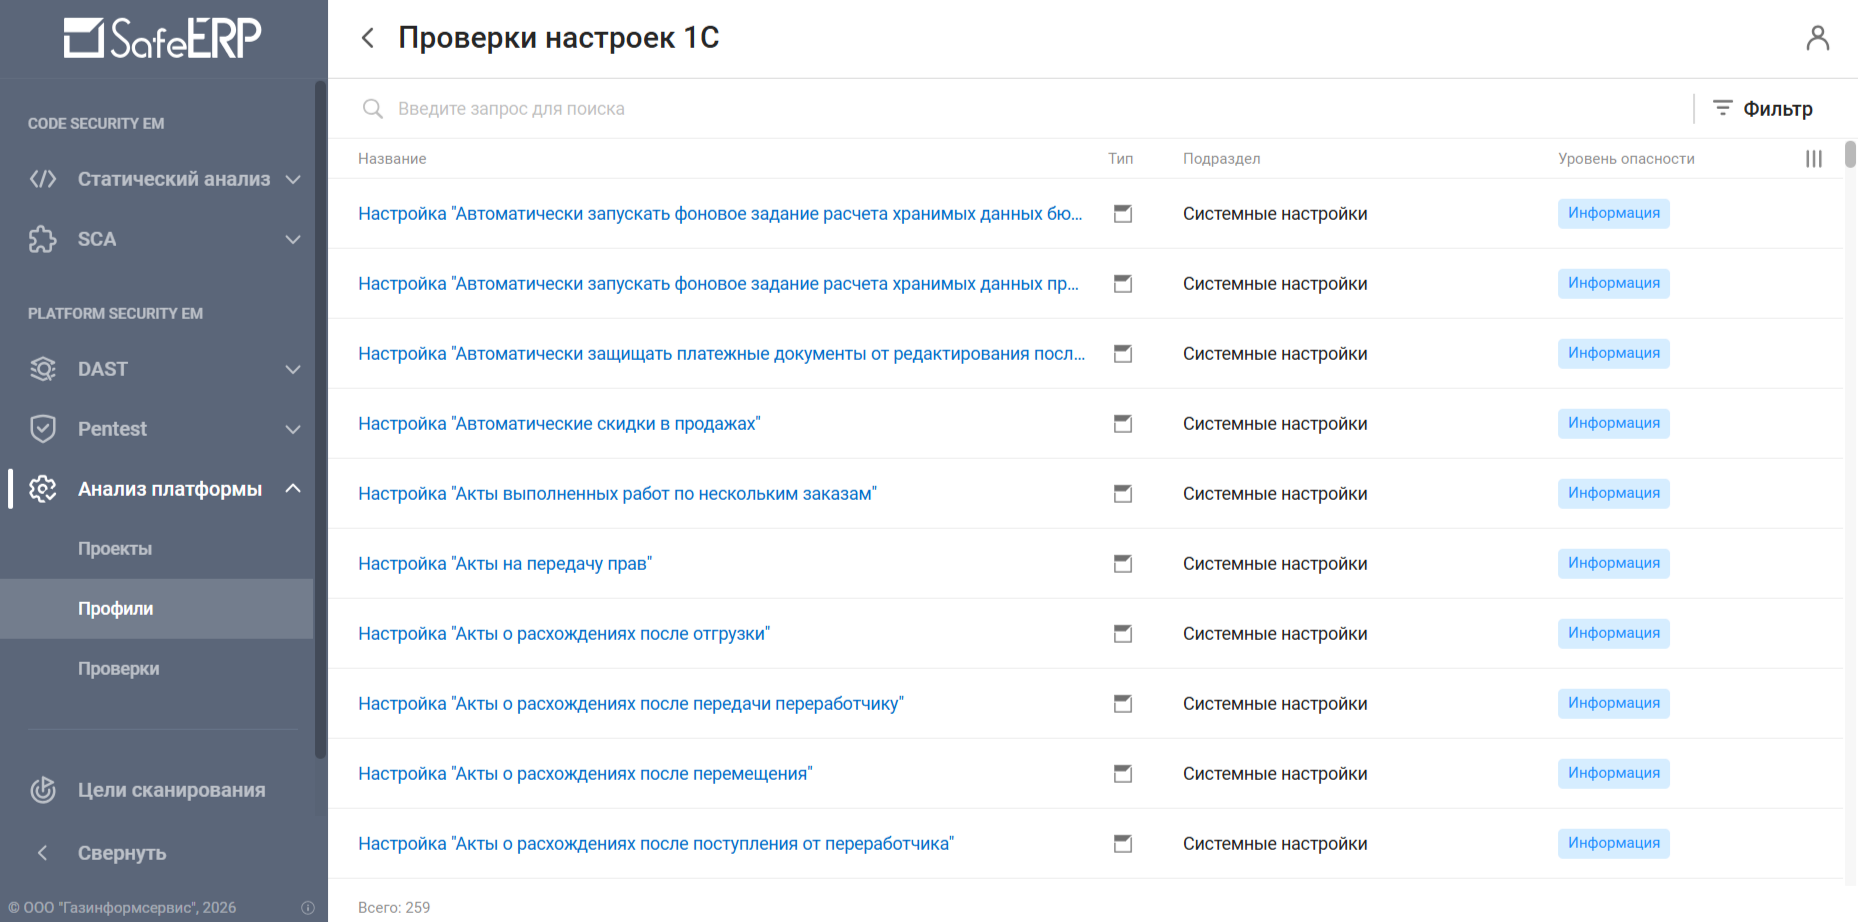
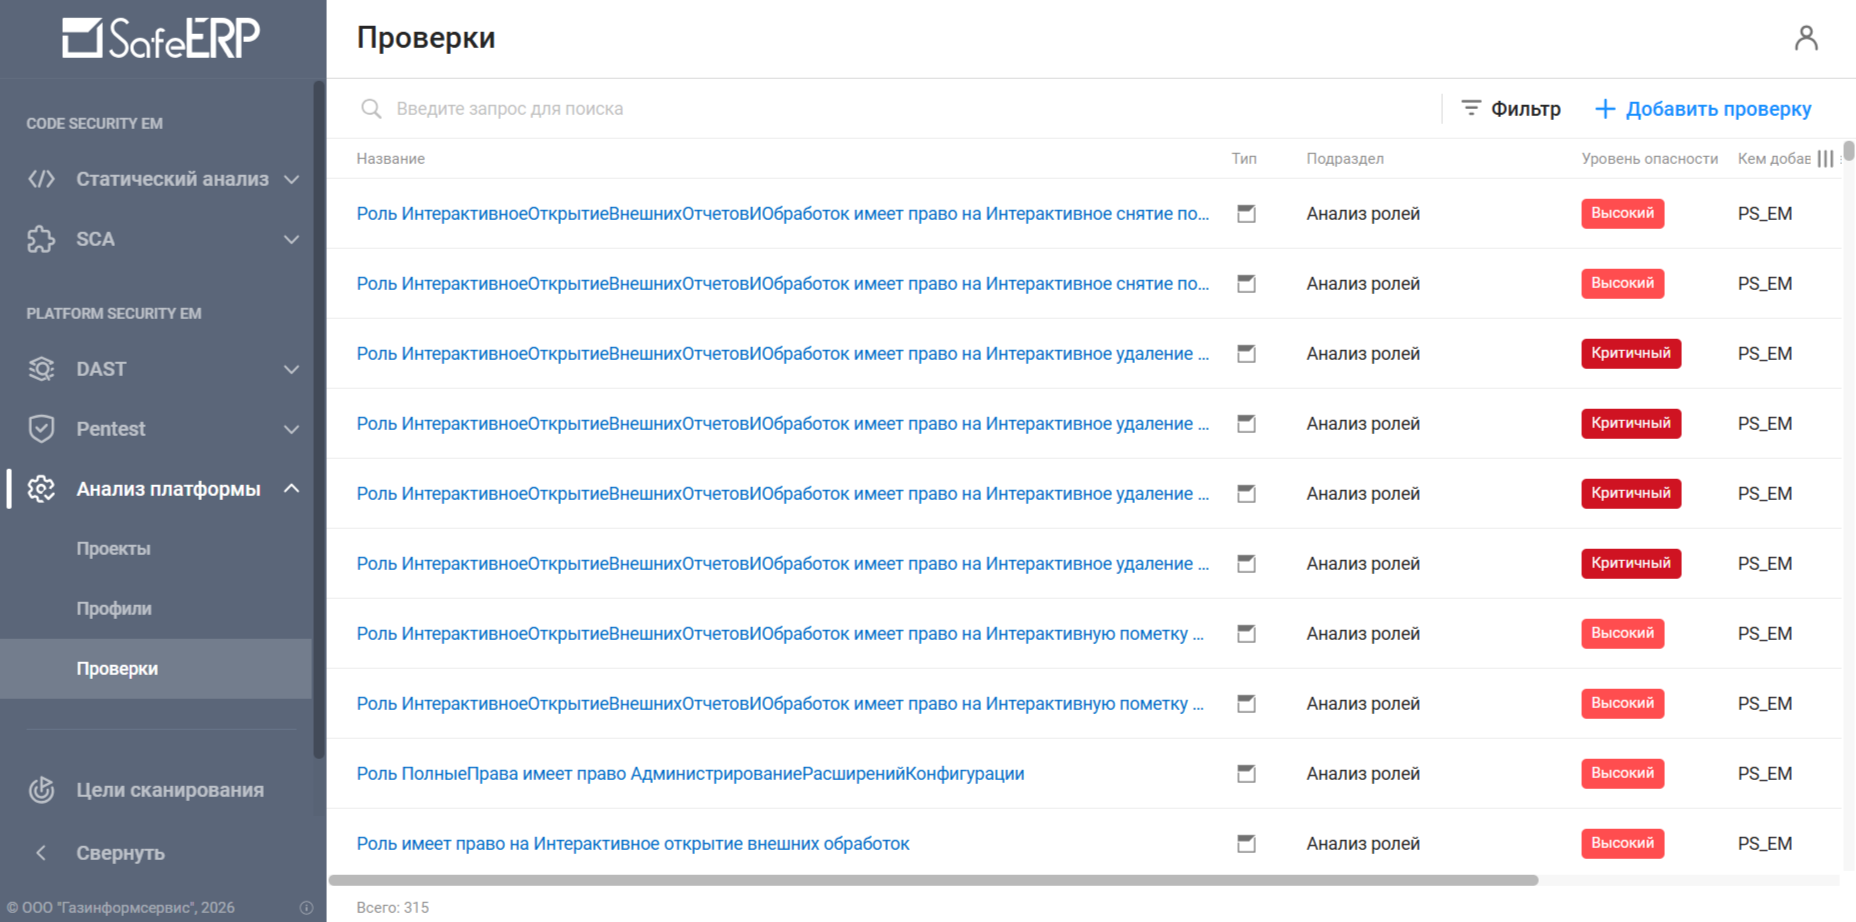
SafeERP PS EM включает более 300 предустановленных проверок, охватывающих различные аспекты безопасности и конфигурации платформы.
Рисунок 21. Каталог сценариев проверок настроек платформы 1С в SafeERP PS EM
Если стандартного набора недостаточно или в организации установлены собственные требования, отличные от рекомендаций разработчика, можно создать новые проверки или адаптировать существующие на основе шаблонов.
Для этого в системе предусмотрено четыре направления: анализ ролей, настройки журналирования, настройки кластера и системные настройки. В рамках каждого направления пользователю доступен ряд готовых шаблонов, каждый из которых снабжён всплывающими подсказками с описанием и стратегией проверок.
Например, шаблон «Проверка прав» в категории анализа ролей представляет собой универсальный инструмент, работающий по принципу чёрного или белого списка. В нём администратор может либо перечислить роли, которые подлежат обязательной проверке, либо указать заведомо легитимные роли, исключив их из анализа, и тогда всё, что выходит за рамки этого списка, будет автоматически отнесено к потенциальным нарушениям.
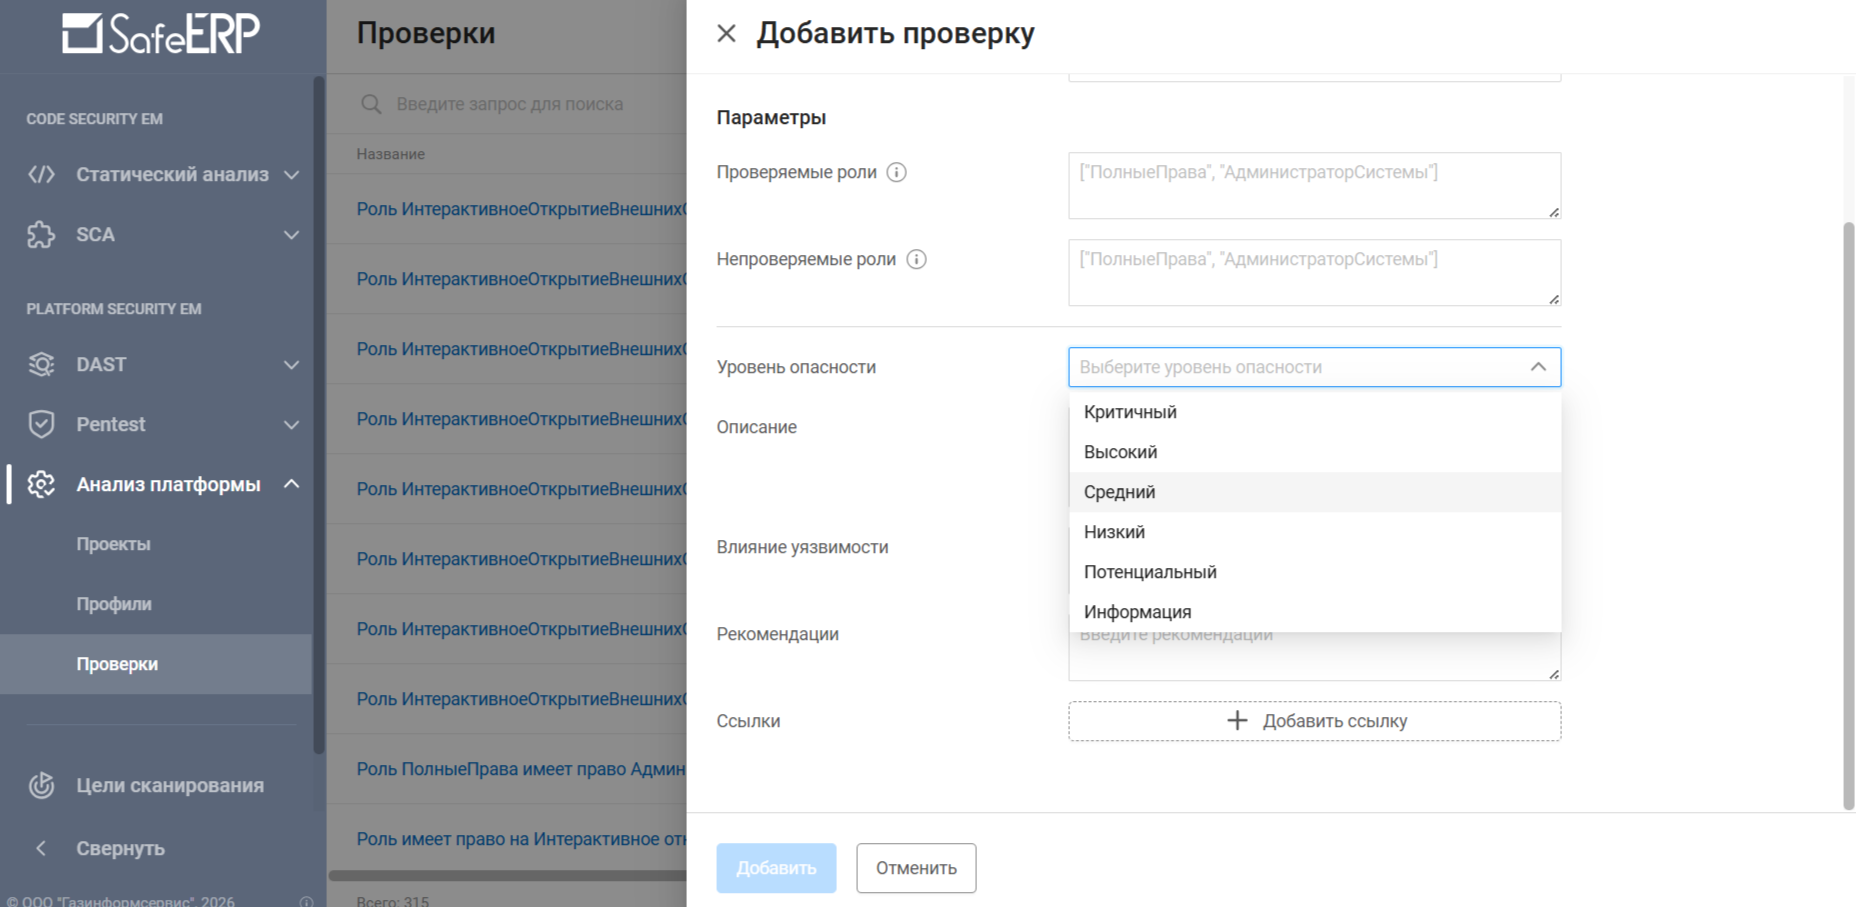
Аналогичный подход применяется и к настройке прав доступа. Для каждого шаблона задаётся уровень критичности выявляемых нарушений, что позволяет ранжировать риски и выстраивать приоритеты устранения. Также в шаблон можно добавить описание проблемы, рекомендации по её устранению и ссылки на внешние источники с информацией для ознакомления.
Рисунок 22. Создание новой проверки настроек платформы 1С (часть 1)
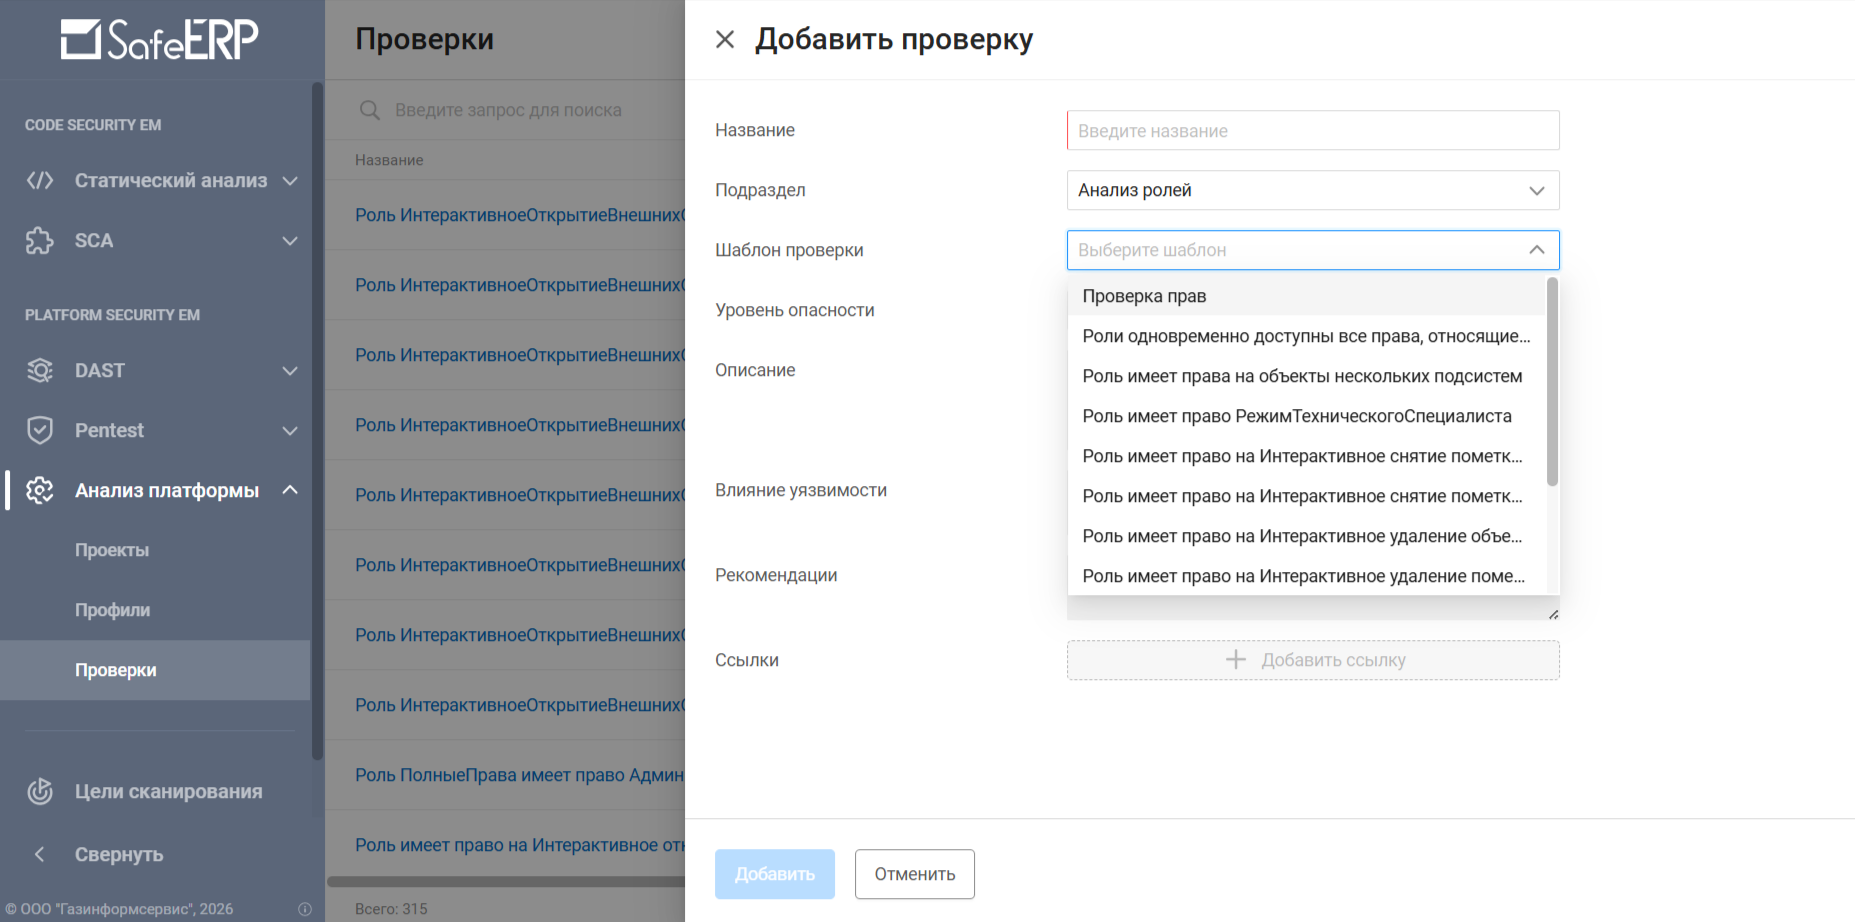
Рисунок 23. Создание новой проверки настроек платформы 1С (часть 2)
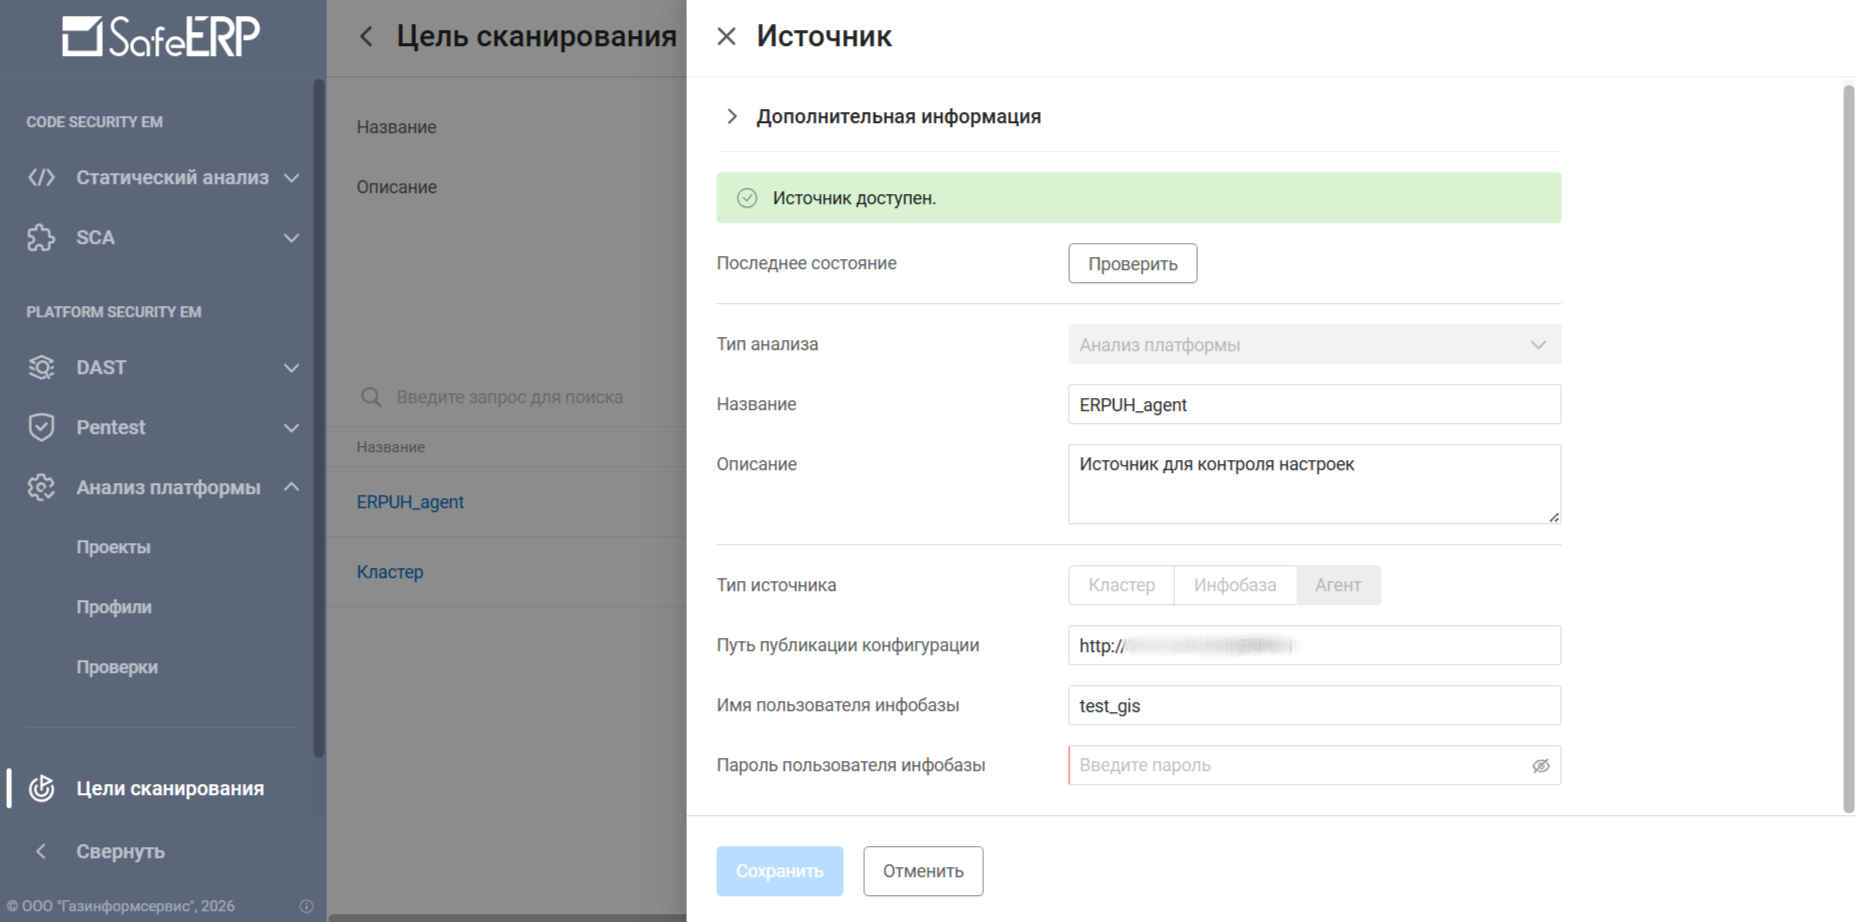
Анализ платформы опирается на три типа источников данных. Первый из них — агент, представляющий собой расширение, разработанное специально для 1С. Он устанавливается через конфигуратор, после чего создаётся техническая учётная запись с правами только на чтение и выполняется публикация. Через эту публикацию система подключается к расширению, которое считывает информацию о всех настройках и ролях 1С, передавая данные на сторону SafeERP. Важно, что подключение выполняется через учётную запись с минимальными привилегиями — агент только получает информацию, не внося никаких изменений в конфигурацию. Этот источник используется для контроля настроек.
Второй и третий источники — это кластер и инфобаза, которые применяются для контроля целостности профиля безопасности. Подключение к ним осуществляется через службу администрирования серверов 1С — компонент, входящий в стандартный дистрибутив 1С. Для подключения к кластеру необходимо указать адрес и порт сервера, на котором работает служба, а также данные локального администратора кластера. После этого для сканирования становятся доступны все профили безопасности, присутствующие в кластере. Если же требуется подключиться к конкретной инфобазе, то помимо выбора кластера указывается сама инфобаза — в этом случае сканируется профиль безопасности, привязанный именно к ней.
Рисунок 24. Подключение источника данных для контроля настроек платформы 1С
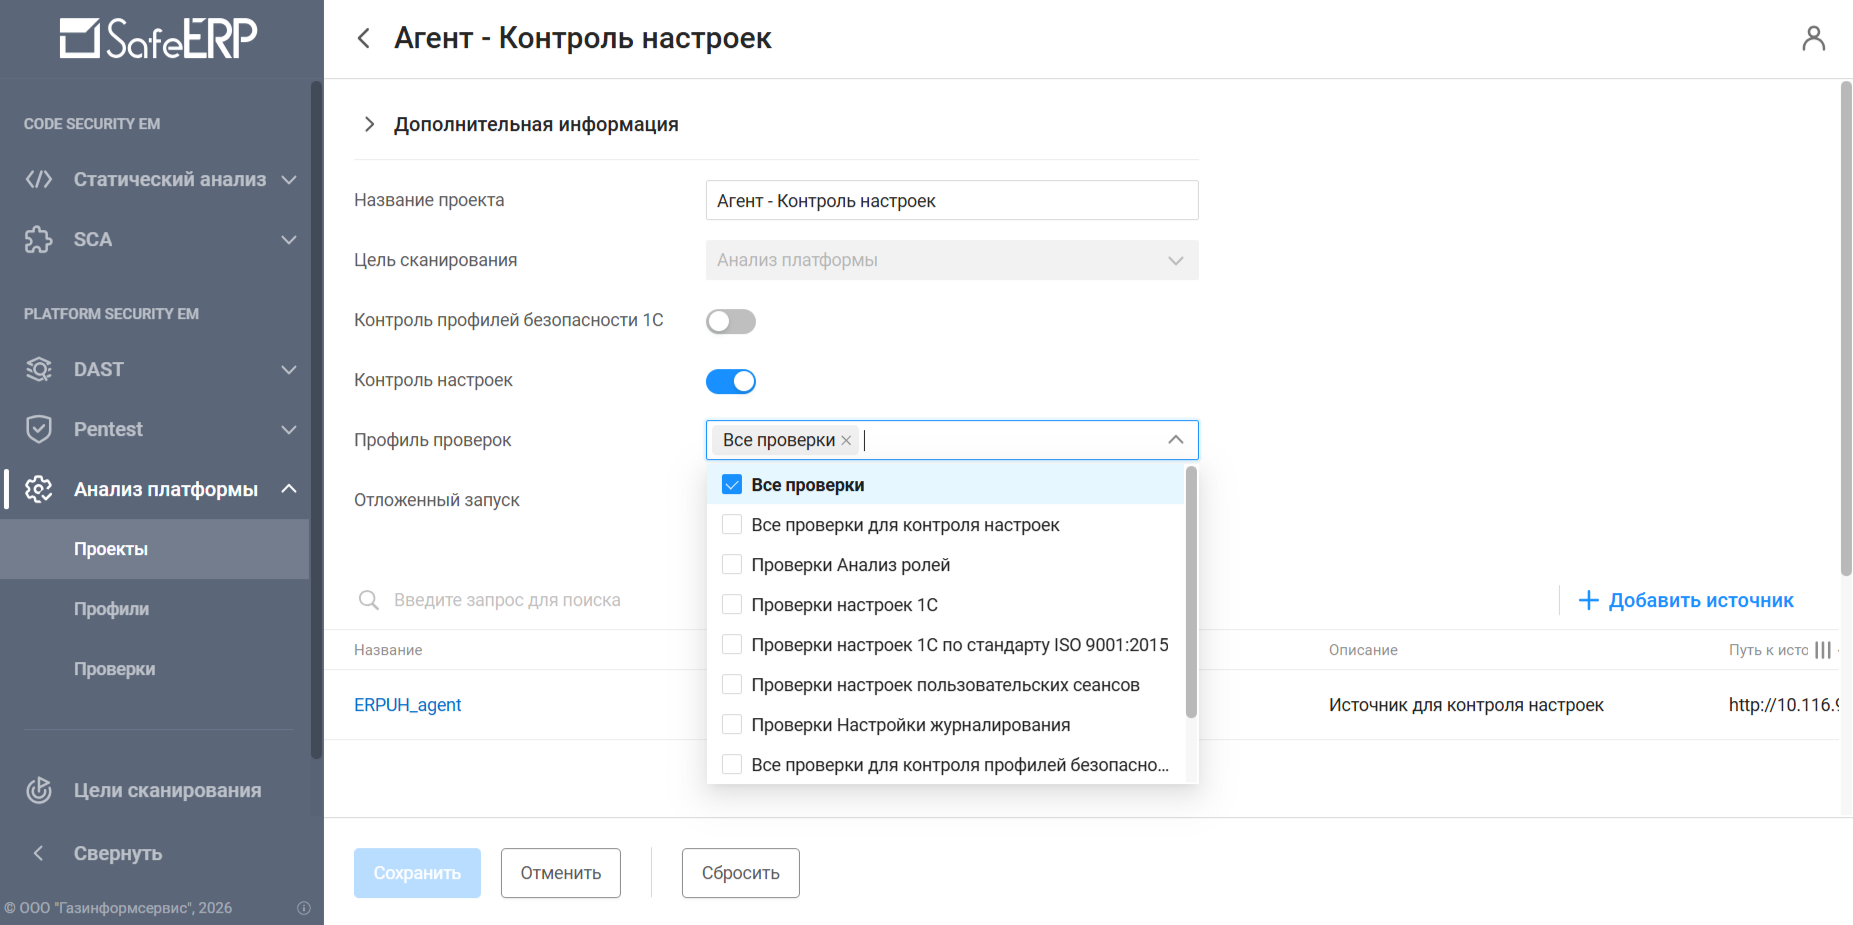
Работа с проектами в SafeERP PS EM начинается с выбора вектора анализа — в данном случае рассматривается контроль настроек. При создании проекта пользователь выбирает профиль проверок (например, все доступные проверки) и источник сканирования.
Рисунок 25. Каталог проектов контроля настроек платформы 1С в SafeERP PS EM
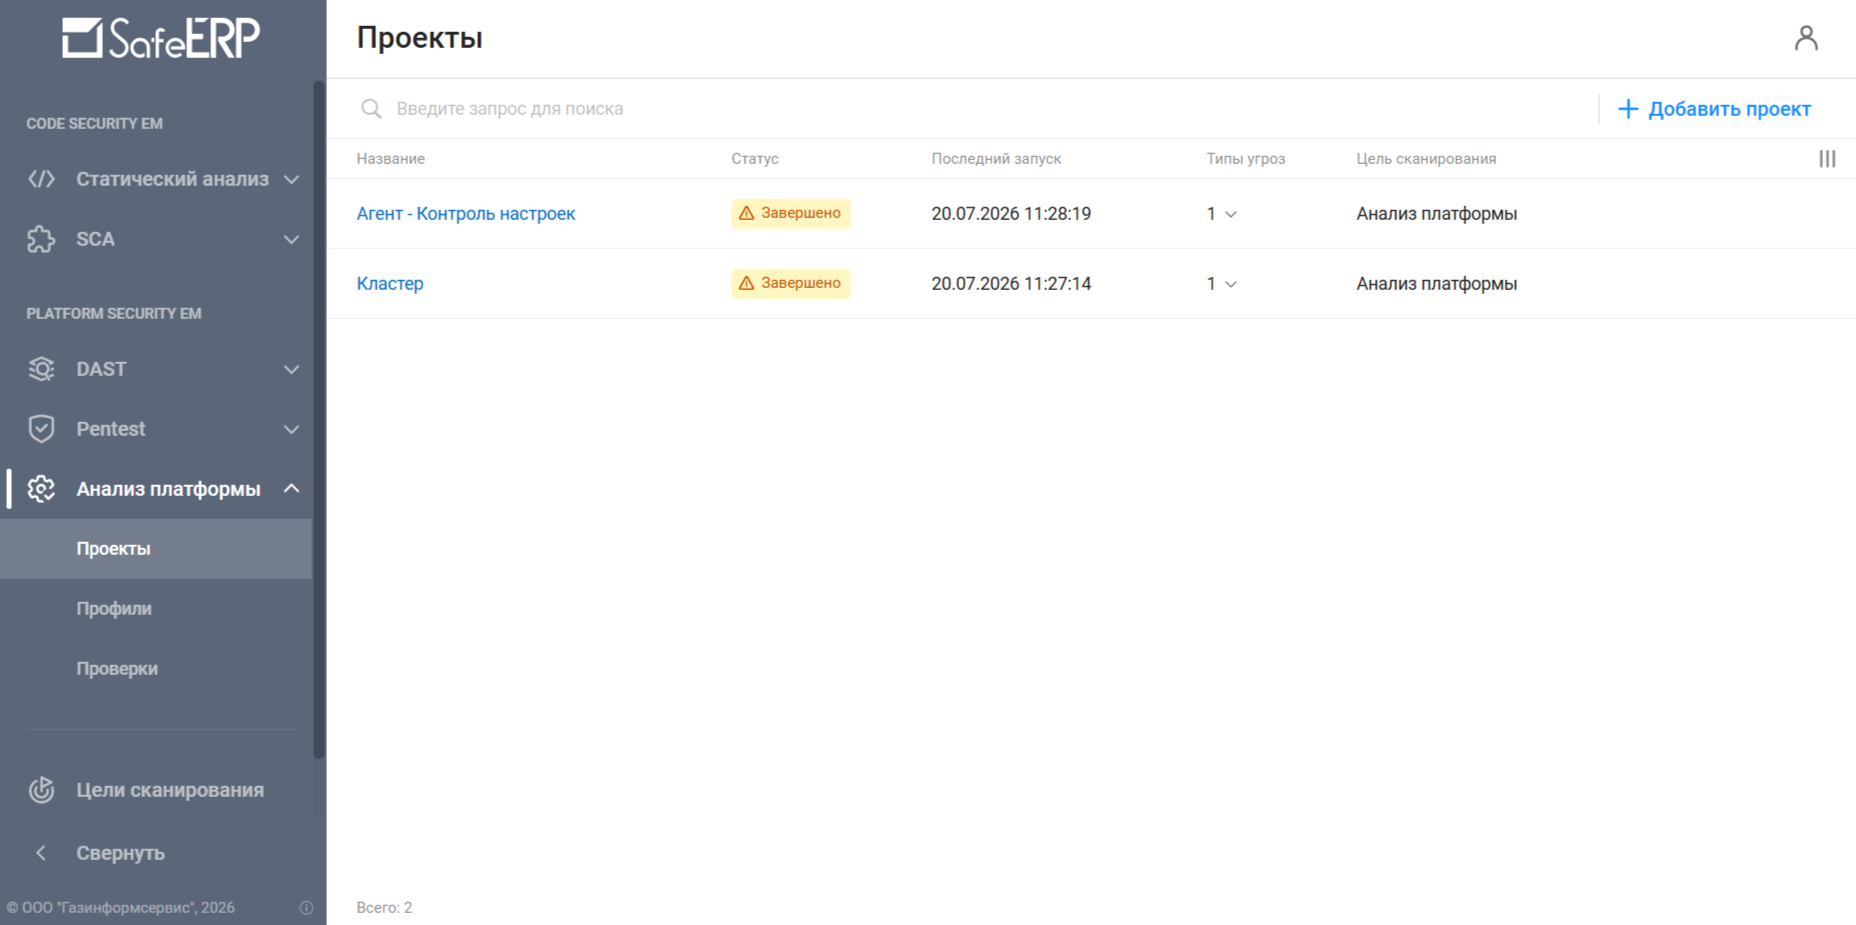
Рисунок 26. Выбор профиля проверок в проекте контроля настроек 1С
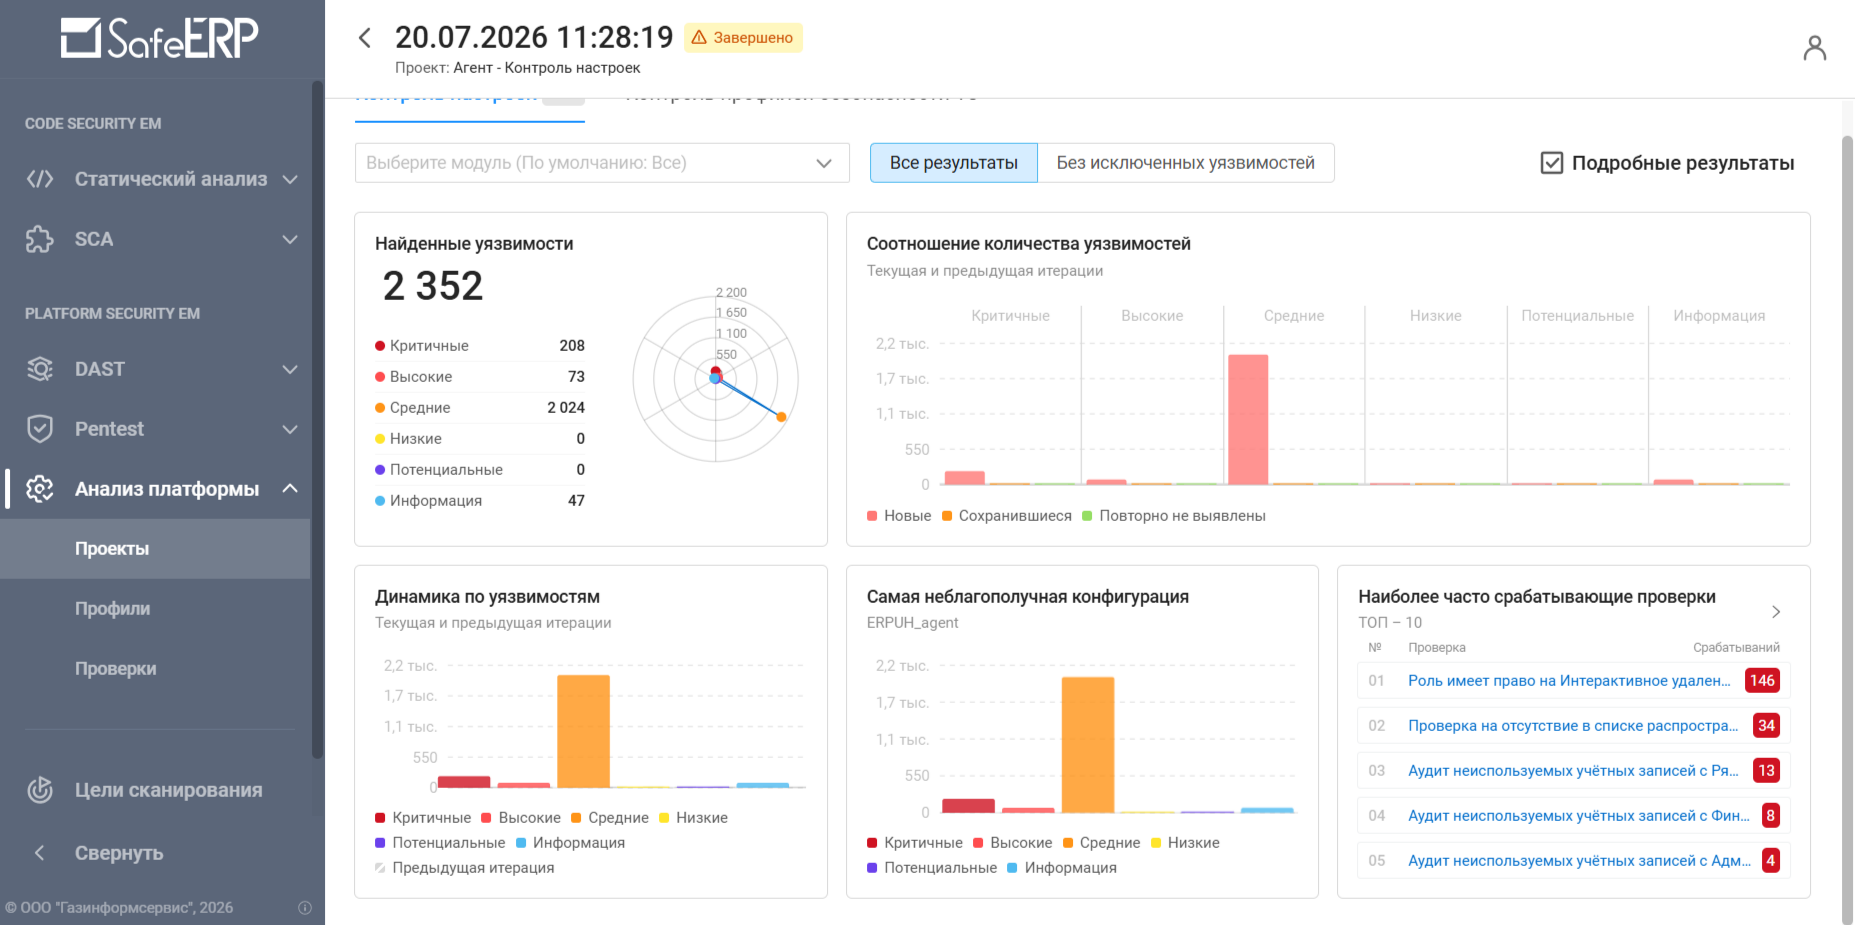
После запуска сканирования в интерфейсе появляется перечень выполненных итераций, каждая из которых содержит результаты, представленные в виде дашбордов. На них отображается общее количество найденных уязвимостей и их динамика относительно предыдущих итераций.
Рисунок 27. Дашборд результатов сканирования настроек платформы 1С
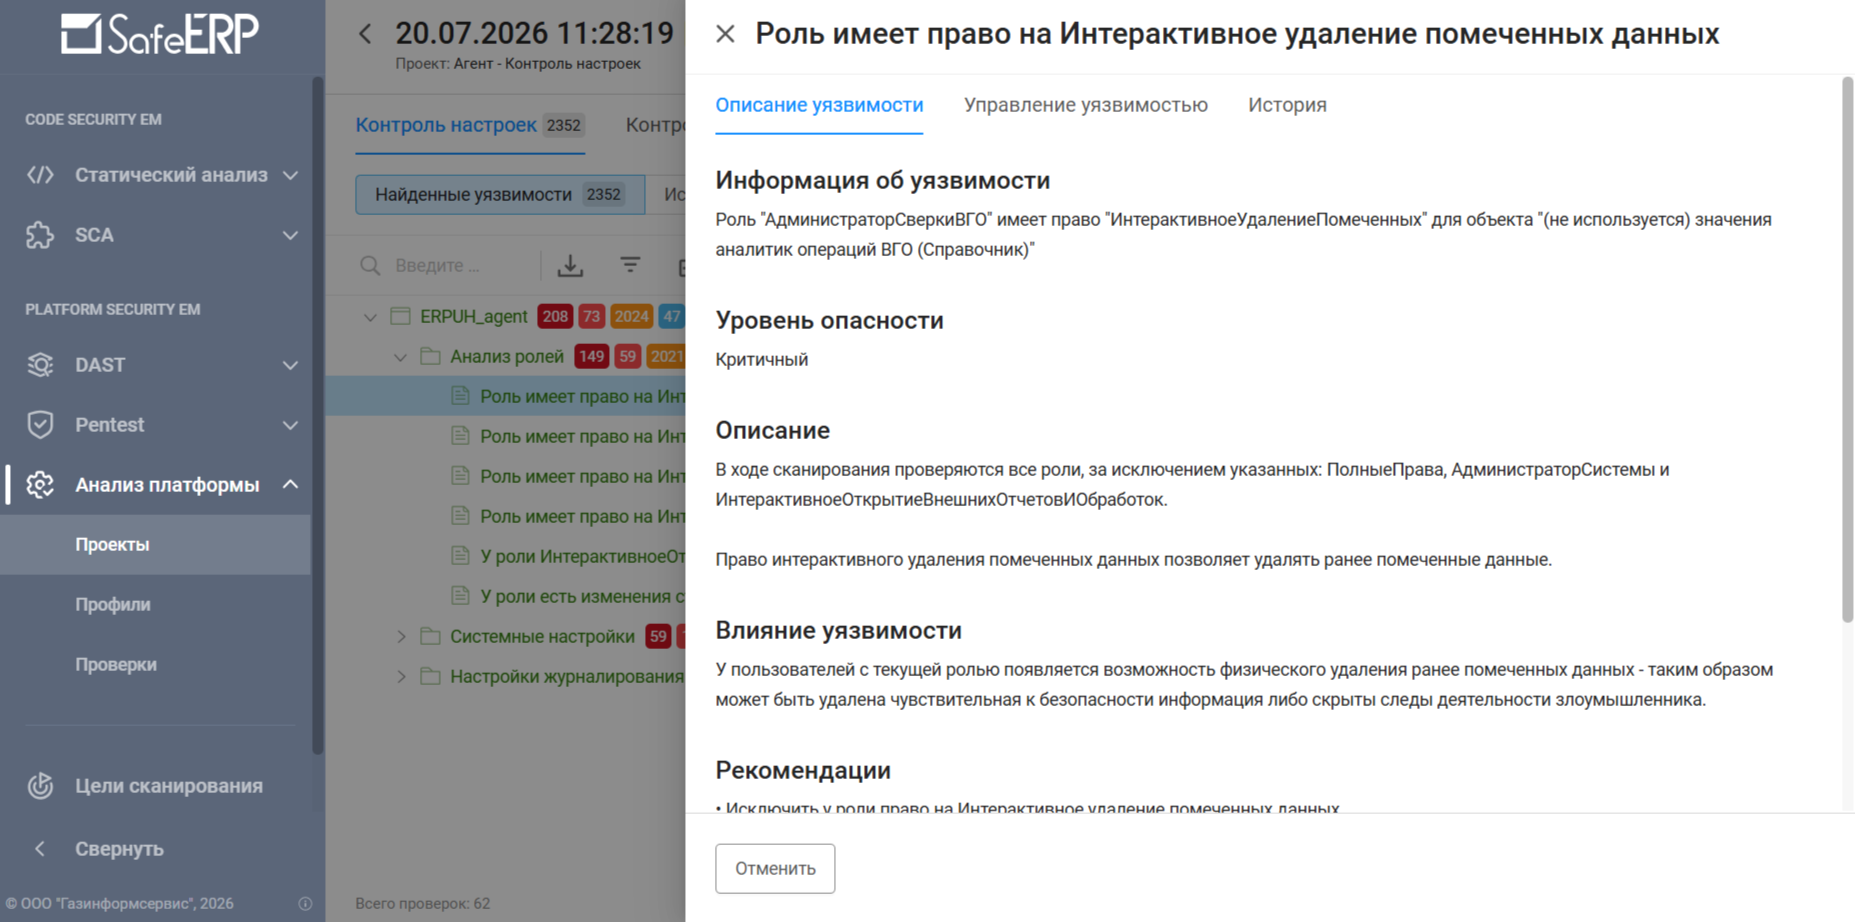
При переходе к детализированным результатам становится доступно дерево уязвимостей. Выбрав конкретную проверку, пользователь видит, какие именно роли были просканированы и какие уязвимости для них выявлены. По каждой роли доступно описание проблемы, указание на потенциальное влияние и рекомендации по устранению.
Рисунок 28. Подробные сведения о найденной уязвимости настроек платформы 1С
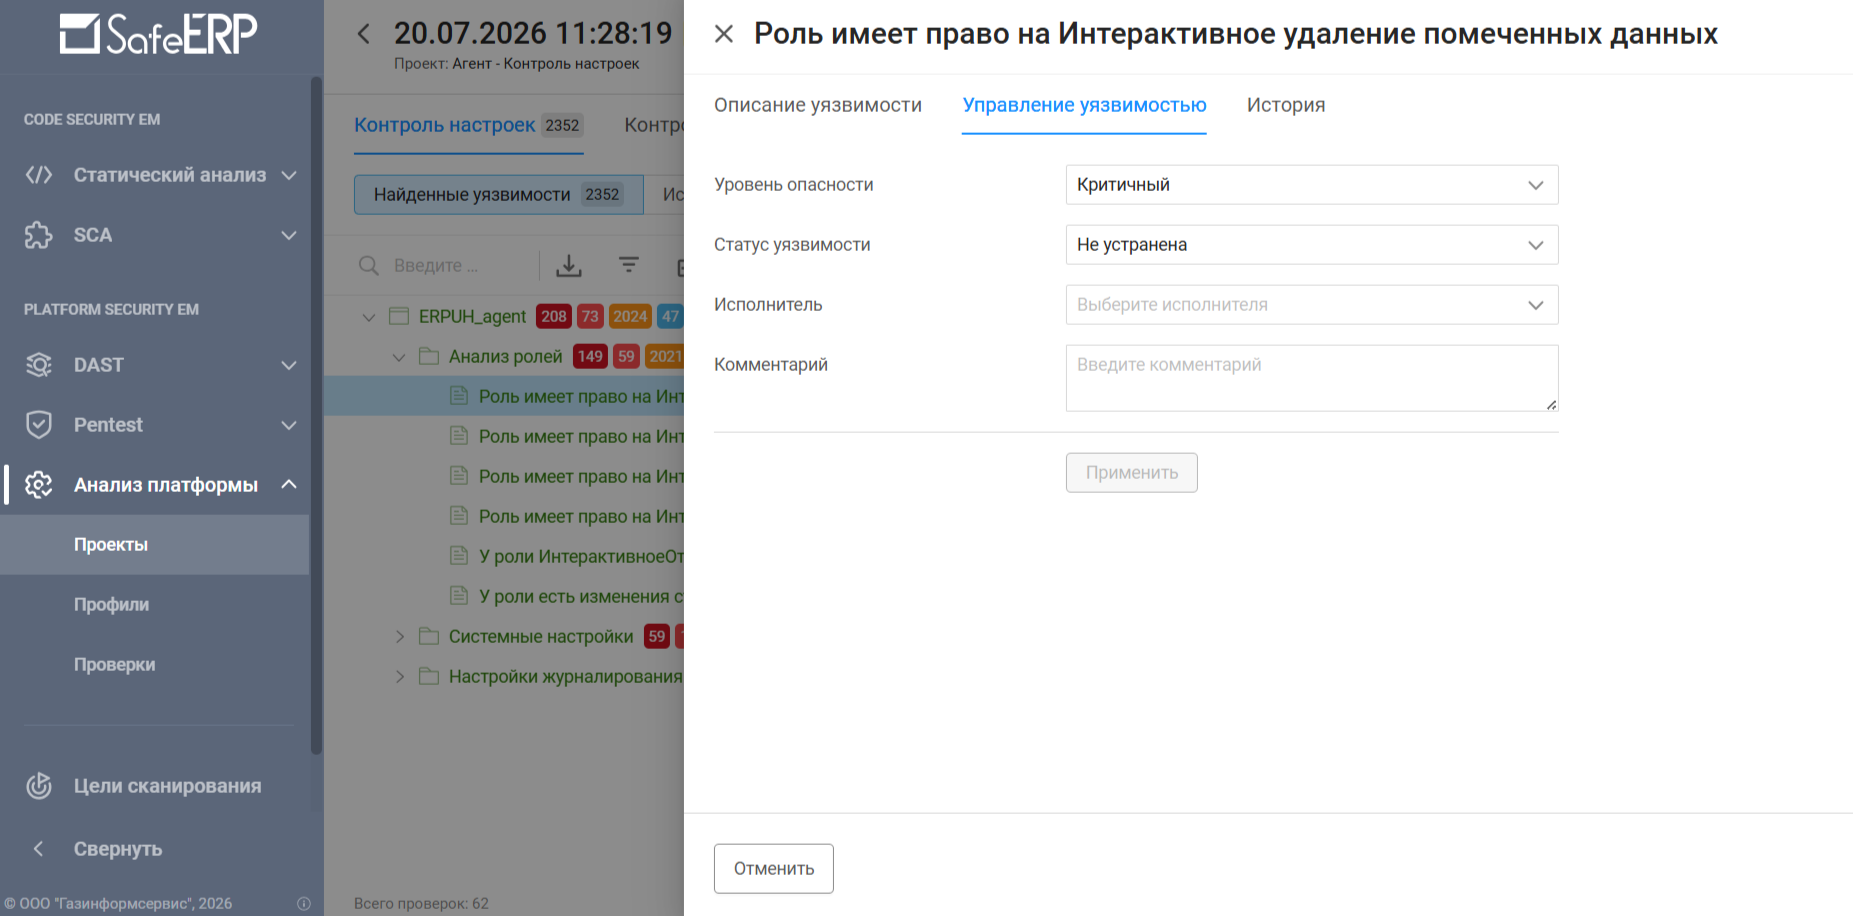
Если обнаруженная уязвимость оказывается ложной (например, роль легитимна, но помечена как проблемная), предусмотрена возможность управления статусами: можно установить статус «Игнорируется» или снизить уровень критичности — тогда информация перемещается в раздел исключённых уязвимостей. Если же роль действительно требует доработки, можно создать задачу для инженера, назначив его исполнителем, и после исправления выставить статус «Устранена».
Рисунок 29. Управление статусом уязвимости настроек платформы 1С
Дополнительные инструменты безопасной разработки
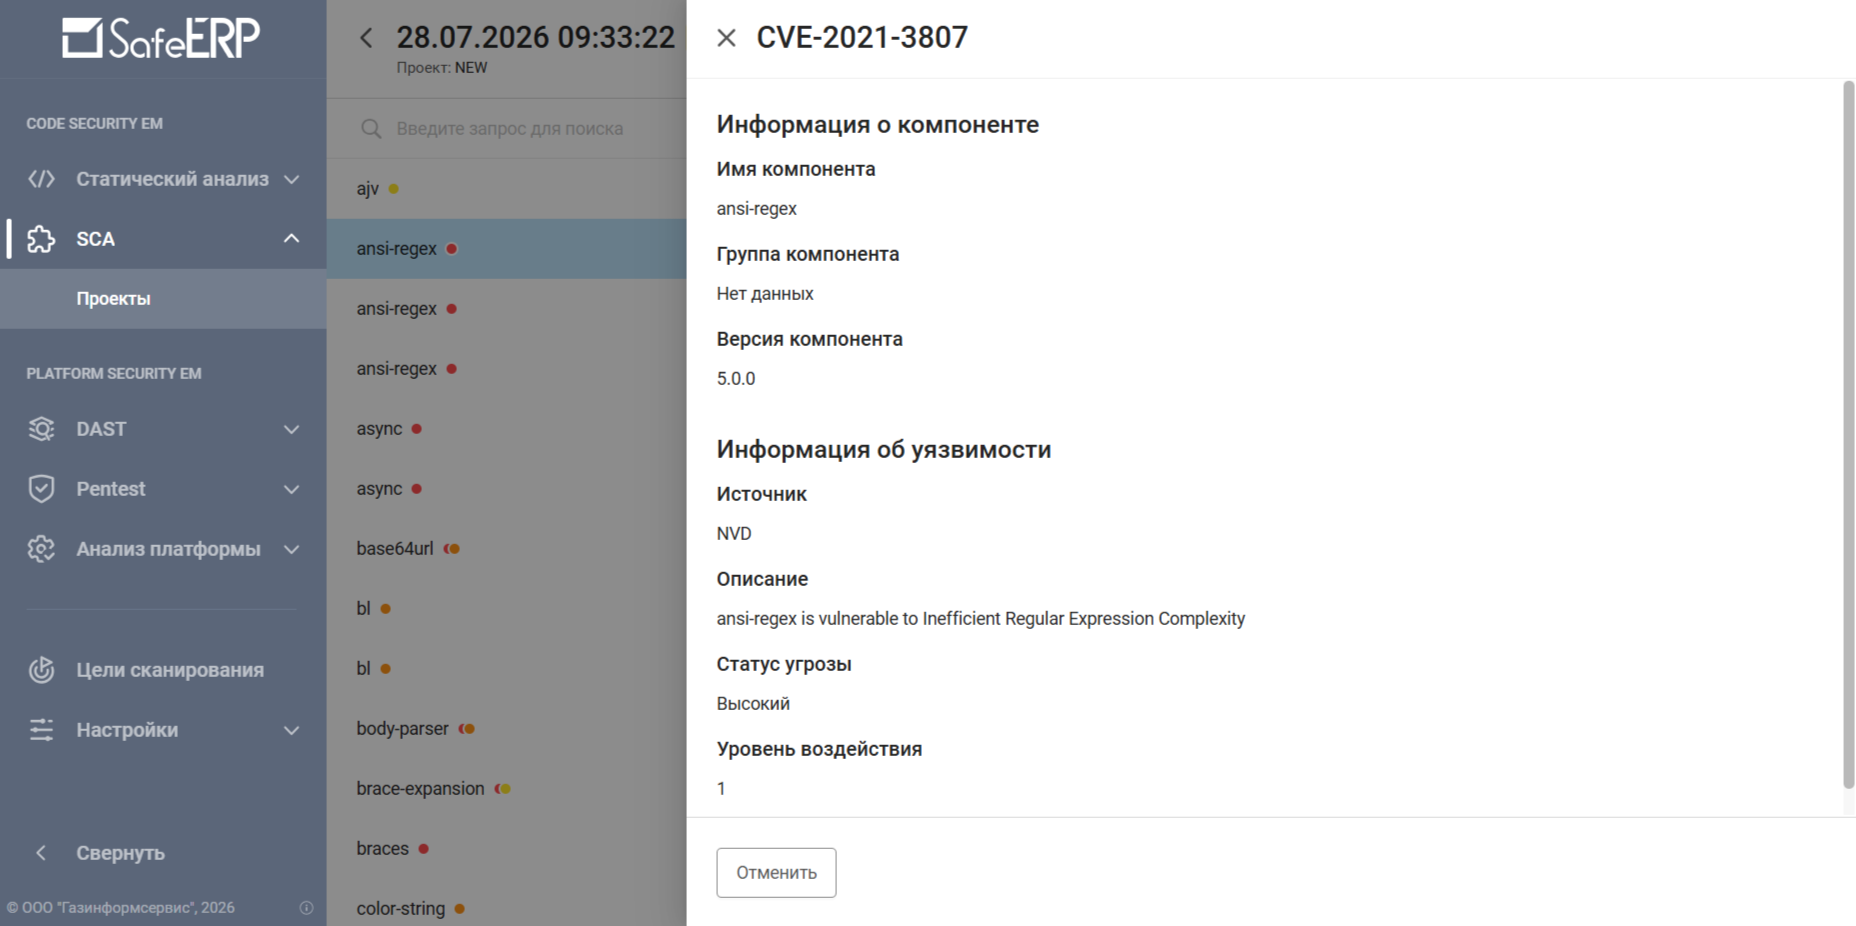
Помимо статического анализа кода (Static Application Security Testing, SAST) в функции модуля SafeERP CS EM входит анализ состава ПО (Software Composition Analysis, SCA). Его назначение — анализ сторонних компонентов и зависимостей, используемых в разрабатываемом ПО. На вход подаётся файл спецификации SBOM (Software Bill of Materials) или BOM, после чего запускается сканирование. Результатом становится перечень выявленных уязвимостей в используемых библиотеках и пакетах с указанием версий, степени критичности и рекомендаций по устранению.
Рисунок 30. Композиционный анализ состава ПО (SCA) в составе SafeERP CS EM
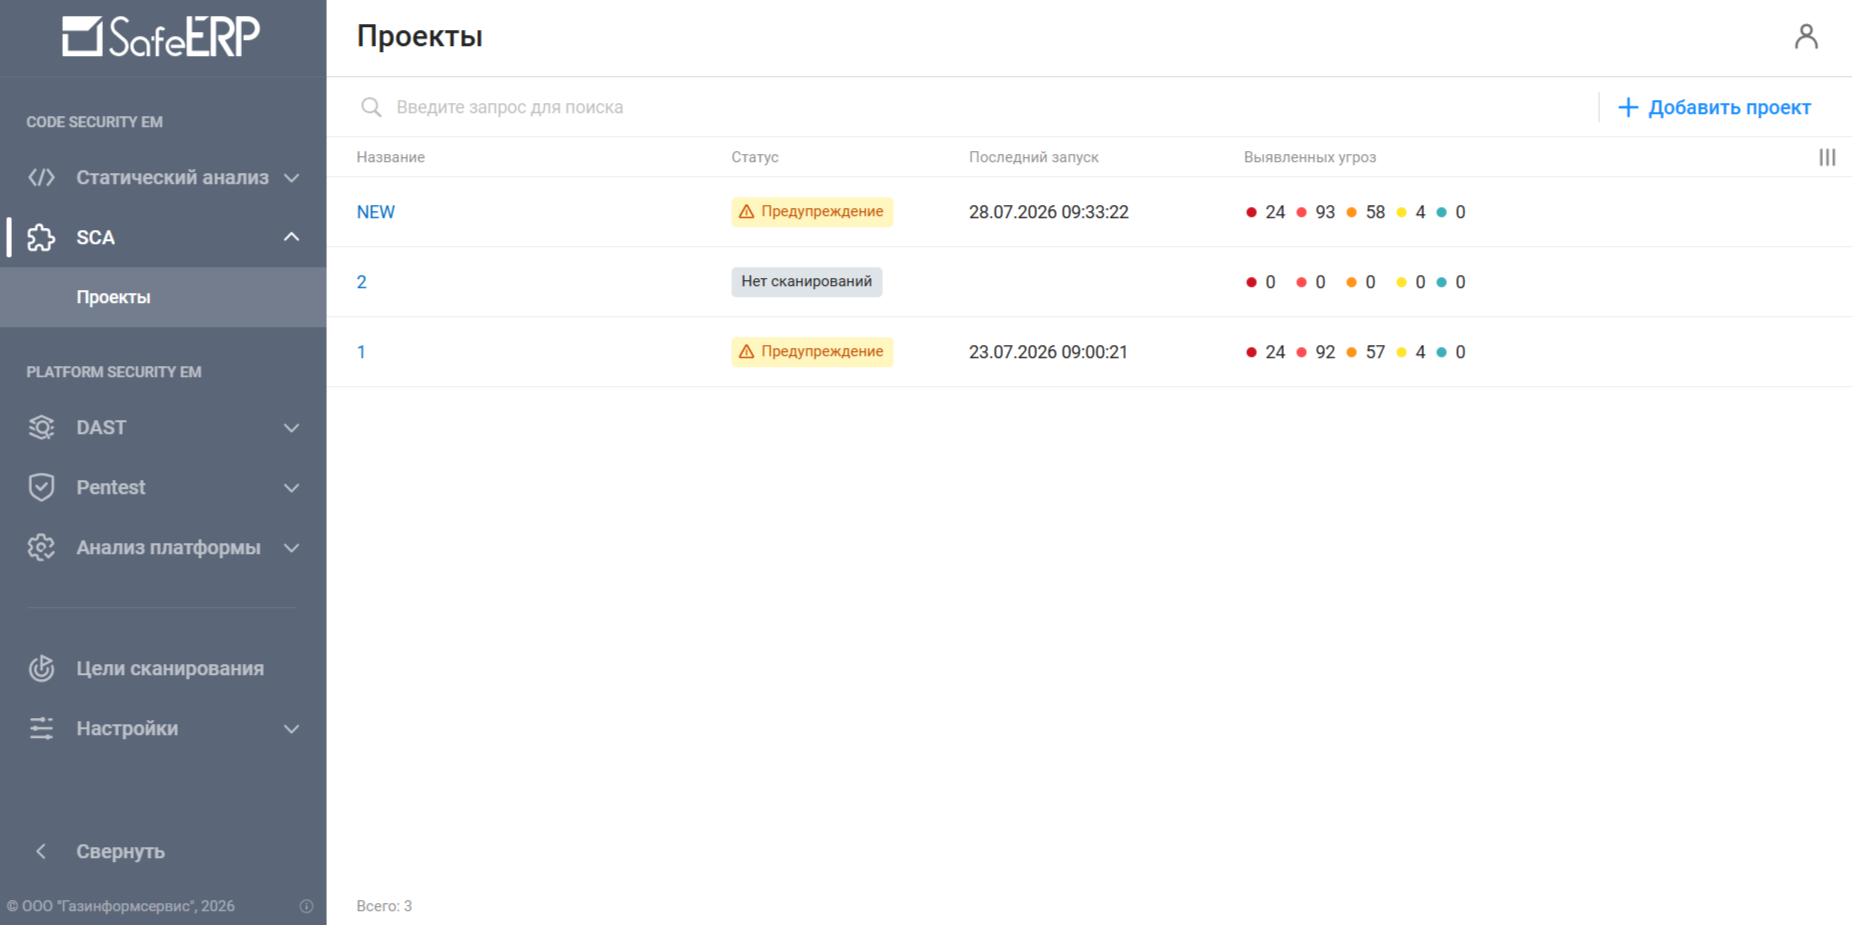
Рисунок 31. Результаты композиционного анализа состава ПО в SafeERP CS EM
Помимо анализа платформы, в функции компонента SafeERP PS EM входят инструменты безопасной разработки: динамическое тестирование безопасности приложений (DAST) и автоматизированное тестирование на проникновение (Pentest).
SafeERP PS EM автоматизирует сбор данных о состоянии защищённости веб-приложений и смежных систем с точки зрения внешнего нарушителя. Полученная информация структурируется и приводится к виду, удобному для анализа, что ускоряет принятие решений. В результате сокращаются трудозатраты на мониторинг и аудит информационных систем, а также снижаются сроки и расходы на проведение тестирования на проникновение веб-приложений.
Эти инструменты применяются к веб-интерфейсам прикладного программного обеспечения и элементам системного ландшафта, окружающего платформу 1С, — их детальное рассмотрение выходит за рамки настоящего обзора, посвящённого преимущественно защите самой платформы 1С и её кода.
Системные требования
SafeERP Extension Module разворачивают на выделенном сервере, отдельном от того, где развёрнута система 1С. Установка производится с использованием контейнерной технологии — процесс автоматизирован и запускается через единый установочный скрипт. На этапе развёртывания необходимо лишь указать IP-адрес сервера и параметры подключения.
Для корректной работы компонентов требуется, чтобы сервер SafeERP находился в том же сетевом сегменте, что и защищаемая система 1С и Git-репозиторий. Если это невозможно, необходимо настроить правила межсетевого экранирования, чтобы обеспечить сетевую доступность между узлами.
Для компонентов SafeERP CS EM и SafeERP PS EM установлены одинаковые требования к аппаратному и программному обеспечению. Модуль SafeERP EM рекомендуется устанавливать на чистую 64-разрядную операционную систему с техническими характеристиками, приведёнными в таблице 1.
Таблица 1. Требования к аппаратному и программному обеспечению сервера SafeERP Extension Module
Характеристика | Рекомендуемые требования |
Процессор | 32 виртуальных или физических ядра и выше |
Оперативная память | 32 Гбайт и выше |
HDD/SSD | 500 Гбайт и выше |
Поддерживаемые ОС семейства Linux | Debian версий 11 и 12, Ubuntu 20.04 и 22.04, РЕД ОС от 7.3, Astra Linux 1.7 («Орёл»), ALT Сервер от 10.2 |
Поддерживаемые СУБД | Jatoba 5.5.2 и выше, PostgreSQL 14.5 и выше, Tantor 15 |
SafeERP CS EM функционирует на платформе 1С начиная с версии 8.2. SafeERP PS EM — с версии 8.3.6 и выше, так как предполагает установку агента для контроля настроек 1С. Процесс работы включает четыре этапа: подключение агента, сбор данных для анализа, сам анализ и выдачу рекомендаций по устранению выявленных проблем.
Возможности использования SafeERP Extension Module
Рассмотрим, как SafeERP Extension Module позволяет закрыть на практике конкретные уязвимости информационных систем на базе платформы 1С — ниже приводятся распространённые схемы действий злоумышленников.
Контроль настроек 1С: роль имеет права на объекты нескольких подсистем
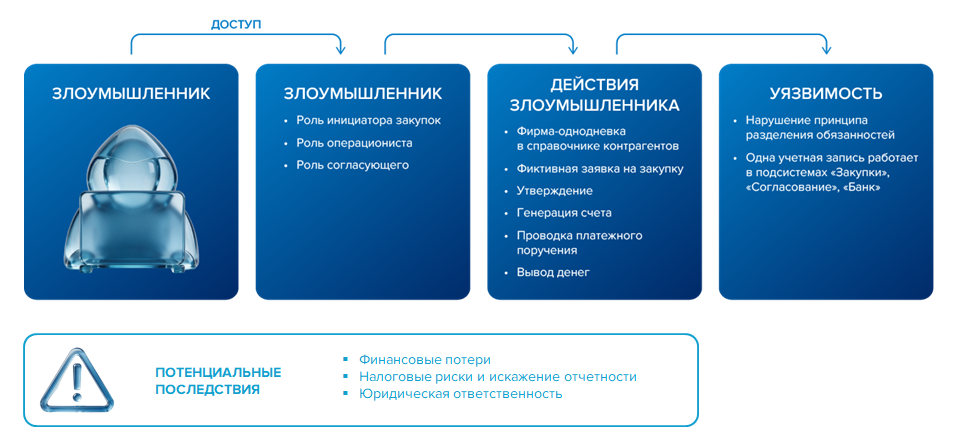
Скомпрометировав учётную запись сотрудника, который имеет доступ сразу к нескольким подсистемам 1С в роли операциониста, инициатора закупок или согласующего, злоумышленник сможет совершать различные мошеннические операции — например, создать фиктивную заявку на закупку или вывести деньги на поддельный счёт.
Недостаточный уровень безопасности системы 1С влечёт за собой прямые финансовые потери, а также налоговые риски из-за возможного искажения отчётности. Кроме того, такие инциденты создают основания для привлечения организации к юридической ответственности, что дополнительно усугубляет экономические и репутационные последствия.
Рисунок 32. Схема эксплуатации уязвимости
Меры, которые можно принять, используя SafeERP Extension Module:
- Проверка «Роль имеет права на объекты нескольких подсистем» выявляет учётную запись с избыточными полномочиями.
- Пересмотр ролей — из учётной записи исключаются конфликтующие права, внедряется принцип «четырёх глаз» для критичных операций.
- Постоянный контроль — выполнение регулярных проверок через SafeERP для выявления несоответствий.
Применение SafeERP позволяет оперативно устранять уязвимости — критические функции системы изолируются, а вредоносные действия блокируются до того, как они успеют нанести ущерб. Это снижает риски и финансовые потери, а также предотвращает утечку данных, сохраняя репутацию организации.
Открытие внешних отчётов и обработок из режима «1С:Предприятие»
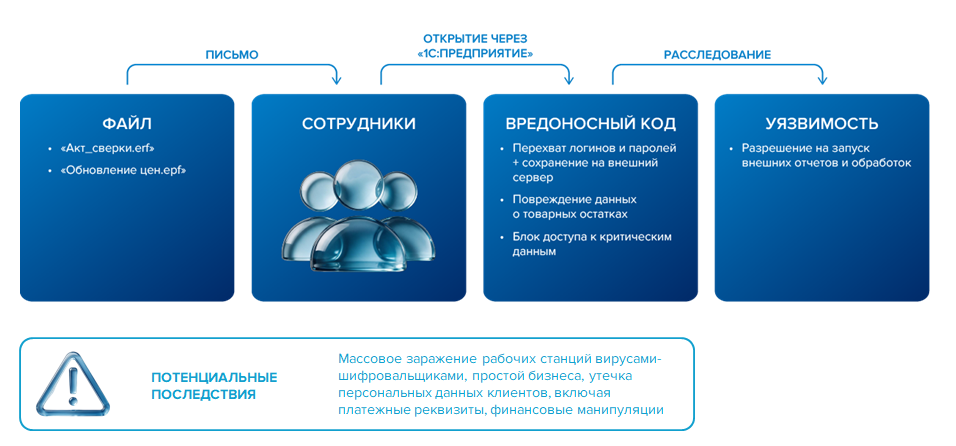
Внедрение вредоноса через исполняемый файл в почте, который маскируют под рабочий документ, остаётся одной из самых распространённых схем у киберпреступников. Она активно эксплуатируется и в отношении 1С. Для успешной реализации этого сценария могут быть задействованы не только методы социальной инженерии, но и AI-фишинг.
Отсутствие должной защиты может обернуться массовым заражением рабочих станций вирусами-шифровальщиками, что приведёт к простою бизнеса, утечке персональных данных клиентов, включая платёжные реквизиты, а также к финансовым манипуляциям и прямым денежным потерям.
Рисунок 33. Схема внедрения вредоносного кода злоумышленником
Меры, которые можно принять, используя SafeERP Extension Module:
- Блокировка опасных настроек — отключение возможности запуска внешних файлов.
- Централизованное управление отчётами — открытие файлов через защищённый корпоративный портал после проверки ИБ.
- Автоматизация контроля — SafeERP настраивают на ежедневную проверку параметров безопасности.
В результате внедрения SafeERP данная угроза полностью нейтрализуется: запуск внешних файлов из конфигуратора заблокирован, а инцидент с вредоносным кодом устранён. Это обеспечивает повышение уровня защиты — данные клиентов и финансовая отчётность изолированы и защищены от несанкционированного доступа.
Контроль целостности профилей безопасности 1С
Ещё один сценарий — внесение злоумышленником изменений через обновления 1С, получаемые сервером. Небезопасные настройки платформы открывают злоумышленнику путь к таким операциям, как подмена реквизитов в платёжных документах или сбор инсайдерской информации.
Отсутствие надлежащего уровня защиты системы 1С может обернуться полной остановкой производства, утечкой коммерческой тайны и финансовыми манипуляциями. Кроме того, это влечёт за собой несоответствие требованиям ФСТЭК, ГОСТ Р и отраслевым стандартам, что создаёт дополнительные регуляторные и репутационные риски для организации.
Рисунок 34. Схема внедрения вредоносного кода злоумышленником
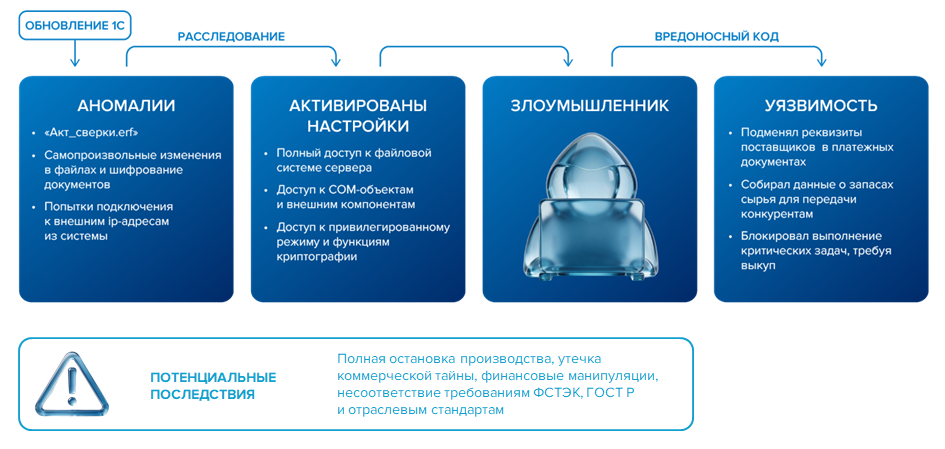
Меры, которые можно принять, используя SafeERP Extension Module:
- Экстренный откат настроек — все опасные параметры переводятся в положение «выключено».
- Сегментация прав — создаются отдельные профили для разработчиков, администраторов и пользователей.
- Аудит конфигураций — все обновления 1С проходят проверку через SafeERP.
В данном кейсе угроза устраняется в течение суток: вредоносный код удаляется, а настройки безопасности восстанавливаются до эталонного состояния. Это позволяет исключить доступ к критическим ресурсам операционной системы и внешним компонентам, значительно снижая риски для информационной системы.
Выводы
SafeERP Extension Module обеспечивает комплексный мониторинг информационных систем на базе платформы 1С и включает инструменты безопасной разработки. Внедрение SafeERP Extension Module позволяет организациям выстроить комплексную защиту корпоративных систем на базе 1С, включая анализ кода и контроль платформы. Продукт способствует соблюдению требований Федерального закона № 187-ФЗ и распоряжения Правительства № 360-р, что особенно актуально в условиях ужесточения регулирования КИИ.
Внедрение SafeERP Extension Module в процессы DevSecOps может дать бизнесу не только повышение уровня безопасности и качества разработки, но и снижение нагрузки на профильные подразделения за счёт автоматизации рутинных задач. ИБ-подразделениям решение предоставляет инструменты для обоснованного управления рисками и подготовки отчётности для регуляторов. ИТ-команды, в свою очередь, получают инструмент, повышающий качество разработки за счёт снижения числа ошибок на этапе создания и доработки систем. Всё это вместе позволяет оптимизировать затраты на обеспечение безопасности без компромиссов в эффективности.
Достоинства:
- Быстрая интеграция, понятные условия лицензирования, простое масштабирование.
- Продукт легко встраивается в процессы безопасной разработки и эксплуатации программного обеспечения (DevSecOps) на платформе 1С.
- 80+ аналитических проверок кода 1С с возможностью создавать собственные.
- 300+ контрольных проверок платформы 1С с возможностью создавать собственные.
- Проверка программного кода без выгрузки из информационных систем.
- Выявление уязвимостей кода 1С во внешних обработках и расширениях с автоматическим отделением от основной конфигурации.
- Собственная база данных уязвимостей GIS с ежедневными обновлениями и прямым подключением.
- Гибкая настройка источников: Git (CI/CD), база данных 1С, конфигурация 1С, файловая система.
- Выбор объекта для анализа без необходимости сканировать весь исходный код целиком.
- Возможность сканирования Git-дельты между коммитами.
- Наличие плагина для среды разработки 1C:EDT.
Недостатки:
- Эффективность использования SafeERP CS/PS EM сильно зависит от компетенции администратора.
- Пользовательские проверки можно создавать только на основе готовых шаблонов.
- У SafeERP Extension Module нет фиксированной цены в открытом доступе.


