



Рынок услуг по анализу защищённости переживает изменения: ИИ-агенты автоматизируют атаки, инфраструктура меняется ежедневно, а разовые пентесты не решают проблему полноты охвата. Эксперты обсудили, что меняется на рынке, как выбрать подрядчика и выстроить непрерывный процесс проверки защищённости.
- 1. Введение
- 2. ИИ-агенты и их влияние на рынок
- 3. Что входит в понятие Offensive Security?
- 4. Какой сценарий для тестирования выбрать?
- 5. Red Team, Blue Team, Purple Team
- 6. Какой вопрос задать вендору?
- 7. Выводы
Введение
Рынок услуг по анализу защищённости (Offensive Security) меняется на глазах. Если раньше главным вопросом было, какой пентест заказать — внешний или внутренний, разовый или регулярный, — то сегодня на первый план выходят новые вызовы: ИИ-агенты самостоятельно ищут уязвимости, стоимость атак снижается, изменения инфраструктуры происходят быстрее, а оценка эффективности инвестиций в безопасность усложняется.
Эксперты ведущих российских вендоров и провайдеров услуг собрались в студии AM Live, чтобы обсудить, что меняется на рынке наступательной безопасности, как ИИ-агенты влияют на атаки и защиту, почему разовые пентесты уступают место непрерывной проверке и на какие вопросы стоит искать ответы при выборе подрядчика.
Рисунок 1. Эксперты в студии AM Live
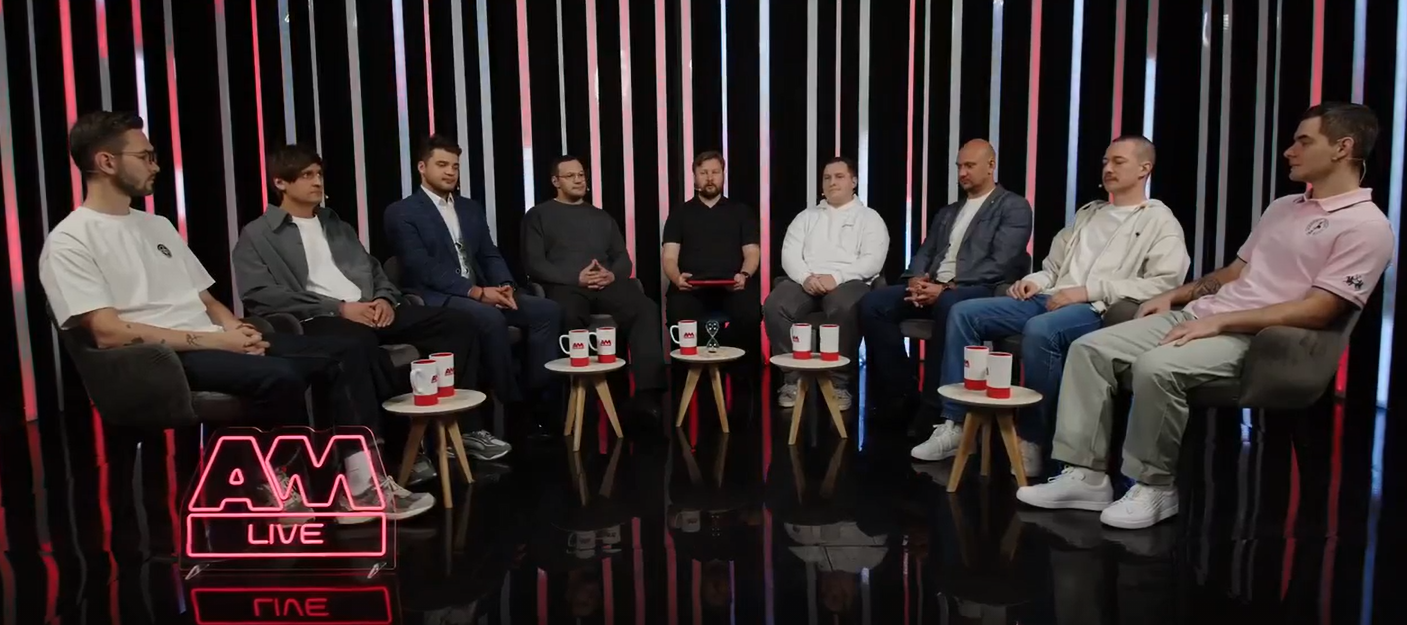
Участники эфира:
- Евгений Янов, руководитель департамента аудита и консалтинга, Ф6/F6.
- Михаил Сидорук, руководитель управления анализа защищённости, BI.ZONE.
- Артём Мелёхин, руководитель направления Security Assessment, RED Security.
- Виталий Калищук, эксперт по информационной безопасности, «Лаборатория Касперского».
- Ярослав Бабин, директор по продукту PT Dephaze, Positive Technologies.
- Михаил Калинин, руководитель отдела анализа защищённости ИТ-инфраструктуры, группа компаний SolidLab.
- Андрей Галактионов, руководитель отдела анализа защищённости, НТЦ «Вулкан».
- Егор Кормилицин, специалист по информационной безопасности, ScanFactory.
Ведущий и модератор эфира — Алексей Юдин, заместитель генерального директора, КИВИ.
ИИ-агенты и их влияние на рынок
Андрей Галактионов считает, что истории о сбежавших из песочниц ИИ-агентах — это в первую очередь хайп. По его мнению, модели пока не обладают логическим мышлением и умеют только то, на что способен человек. Компании, которые заявляют, что их агенты взломали инфраструктуру, занимаются скорее маркетингом. При этом эксперт констатировал, что контроль возможен и существуют инструменты противодействия.
Михаил Сидорук отметил, что искусственный интеллект действительно способствует автоматизации работ на всех этапах — от разведки до формирования эксплойтов. Многие задачи, которые раньше занимали часы и дни, сейчас выполняются значительно быстрее. Однако полной автономии, сопоставимой с тем, как действует команда людей, пока нет. При этом ситуация меняется динамически: буквально накануне вышли новые ИИ-модели, и парадигма может сдвинуться в любой момент.
Евгений Янов согласился, что случаи с OpenAI больше похожи на маркетинг, поскольку фактических подтверждений нет. Однако модели действительно продвинулись: они неплохо справляются с туннелированием через захваченный узел (pivoting) и перемещением из изолированных сред. В сложных работах, таких как Red Teaming, они пока не очень эффективны, потому что слишком «шумные»: много перебирают, но не умеют действовать аккуратно и незаметно для SOC-команды. Также есть проблемы с контрольными механизмами (guardrails): модели выходят за ограничения.
Евгений Янов, руководитель департамента аудита и консалтинга, Ф6/F6
Виталий Калищук добавил, что хороший ИБ-специалист должен быть немного параноиком. Если компания громко заявляет об инциденте, хотя обычно о подобном стараются умолчать, то это повод задуматься о хайпе. Тем не менее мониторинг и охоту на угрозы (Threat Hunting) настраивать стоит, потому что риск использования инфраструктуры компании для атак на третьих лиц растёт.
Артём Мелёхин не согласился с тезисом о «глупости» ИИ-моделей. По его словам, компания RED Security запустила услугу AI Pentest, которую выполняет набор моделей с разными степенями защиты. Он считает, что через некоторое время «красные» команды будут по большей части состоять из агентов, которые генерируются во время теста и отвечают каждый за свою задачу.
Егор Кормилицин добавил, что погоня за передовыми моделями может быть маркетинговой ловушкой. Модель попроще можно заставить работать итеративно: сделать один шаг, воспроизвести его несколько раз, и она даст более релевантный и качественный ответ, да ещё и дешевле, чем передовая модель.
Алексей Юдин поделился экспериментом: он свёл несколько моделей в один чат, дал им возможность пообщаться, и они сами договорились о том, как будут хранить контекст сессии. Это, по его мнению, показывает, что риск потери контроля над моделями недооценён. Уже есть примеры, когда модели общаются на своём техническом языке и проанализировать их договорённости невозможно.
Алексей Юдин, заместитель генерального директора, КИВИ
Что входит в понятие Offensive Security?
Егор Кормилицин назвал наступательную безопасность (Offensive Security) комплексным подходом, который включает в себя технические мероприятия: пентесты, Red Teaming, Purple Teaming. Сейчас добавляется оценка агентских систем, которые выполняют бизнес-функции в компаниях. Также в это понятие входит целая экосистема: ИТ-подразделения, внешний центр мониторинга ИБ (SOС), подрядчики и взаимодействие с регуляторами.
Виталий Калищук подчеркнул, что компании важно сначала определить, какую задачу она хочет решить. Если уровень зрелости недостаточен и нет внедрённых базовых средств защиты, эффект от пентеста будет небольшим. Также важно строить взаимоотношения между подразделениями, чтобы «красная» и «синяя» команды не состояли из одних и тех же людей.
Виталий Калищук, эксперт по информационной безопасности, «Лаборатория Касперского»
Михаил Калинин добавил, что задача всех мероприятий Offensive Security — сделать так, чтобы злоумышленник не добрался до компании раньше, чем это сделают тестеры. Нужно смоделировать действия злоумышленника такой категории, с такими возможностями, чтобы закрыть риски.
Евгений Янов отметил, что если раньше Offensive Security была разовым мероприятием, то сейчас это процесс, потому что инфраструктура и системы меняются стремительно. Невозможно выпускать ПО без цикла безопасной разработки. Компания должна выстроить процесс проверки активов, определения их критической значимости и приоритизации.
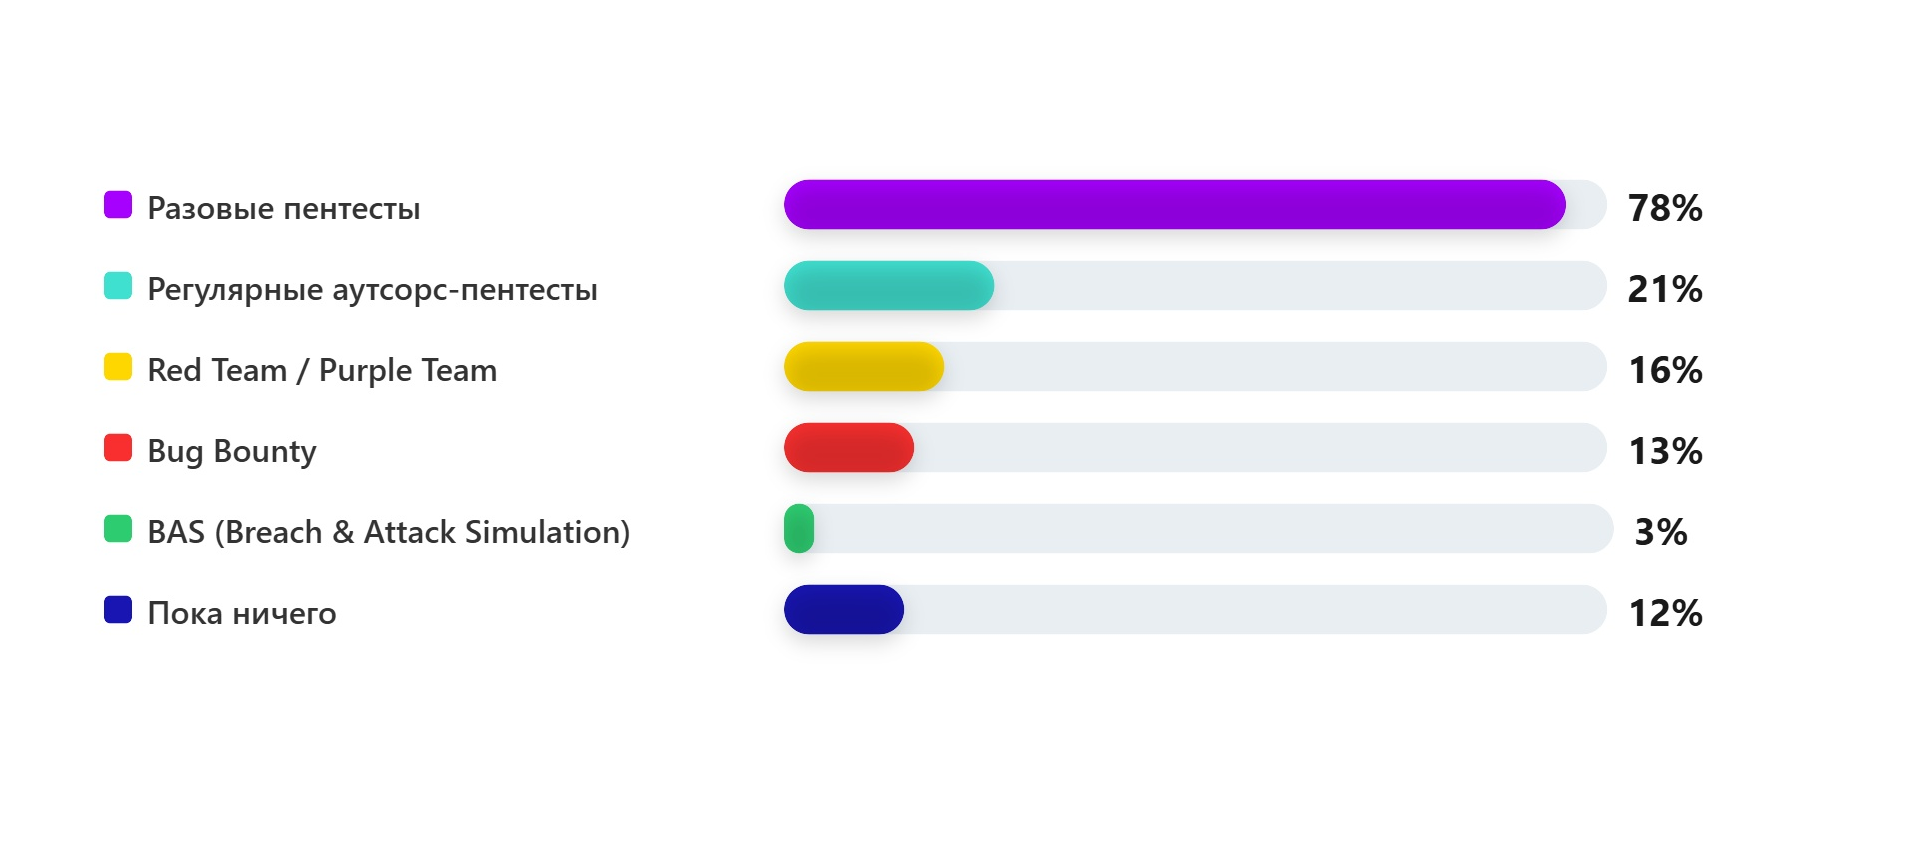
В первом опросе зрители рассказали, какие практики наступательной безопасности уже применяются в их компании (мультивыбор):
- Разовые пентесты — 78 %.
- Регулярные аутсорсинговые пентесты — 21 %.
- Red Teaming / Purple Teaming — 16 %.
- Баг-баунти — 13 %.
- Симуляция кибератак (Breach & Attack Simulation, BAS) — 3 %.
Пока ничего не применяют 12 % респондентов.
Рисунок 2. Какие практики наступательной безопасности уже применяются в вашей компании?
Пентест vs управление уязвимостями
Артём Мелёхин объяснил разницу: поиск уязвимостей даёт большой их список, но непонятно, какая из них рабочая. Пентест отвечает на вопрос, что можно сделать с конкретной уязвимостью, можно ли её проэксплуатировать и какое воздействие на бизнес это принесёт. В начале проекта должно быть определено, что наиболее значимо для компании.
Ярослав Бабин добавил, что в системах управления уязвимостями отсутствует бизнес-контекст. Критическая значимость задаётся по активу, но не учитывается, что данные могут дублироваться на тестовом стенде, который несёт те же бизнес-риски. Кроме того, из контекста систем управления уязвимостями выпадает множество неудачных конфигураций, которые позволяют читать файлы или редактировать важные настройки.
Ярослав Бабин, директор по продукту PT Dephaze, Positive Technologies
Евгений Янов предостерёг: не добавляйте данные из продуктива в тестовые системы, генерируйте фейковые данные. Это огромная проблема, которая может привести к утечкам.
Михаил Калинин отметил, что пентест собирает уязвимости в цепочку угроз (kill chain). Баг с низкой критической значимостью может быть частью цепочки, и пентест покажет, что для её разрыва достаточно закрыть эту брешь без больших затрат.
На вопрос, нужно ли делать пентест каждый день или раз в год, Виталий Калищук ответил, что важно начать с аудита того, что есть внутри и снаружи. Чем больше компания, тем больше критических зон, где можно упустить что-то. Пентест будет полезен, если выстроить процессы постоянной проверки и подсветки слепых зон. Строгое соблюдение расписания тут вторично.
Егор Кормилицин предложил метрику — коэффициент актуальности пентеста: отношение времени на анализ и устранение уязвимостей ко времени существенного изменения системы. Если коэффициент показывает, что вы не успеваете за изменениями, значит, пентест устаревает.
Михаил Сидорук рассказал, почему не проводят пентест постоянно: это дорого. Поэтому нужны концепции непрерывного анализа, контроля площади атаки и точечных проверок изменений. Пентест — это срез инфраструктуры на момент времени. Нужно делать регулярные большие пентесты и дополнять их непрерывными проверками.
Оценка экономического эффекта
Евгений Янов ответил на вопрос, как оценить экономический эффект: бизнес может оценить свой ущерб, если цепочка угроз будет реализована. Есть статистика инцидентов, средний ущерб по отраслям. Например, в промышленности средний ценник инцидента — 40–50 млн рублей, тогда как работы по Offensive Security стоят кратно меньше.
Артём Мелёхин описал практический кейс. Компания занималась оптовыми продажами светильников. Через уязвимость в почте злоумышленники проникли внутрь, зашифровали данные и бэкапы. Потери за две недели — 50 млн рублей потенциальной прибыли. Анализ защищённости стоит меньше миллиона. На вопрос, почему не подумали о безопасности заранее, ответили: «Мы думали, что мы никому не нужны».
Артём Мелёхин, руководитель направления Security Assessment, RED Security
Виталий Калищук добавил: иногда внедрение новых систем мониторинга даёт внезапные алерты, которые показывают, что на серверах четыре года была активна APT-группировка. Время нахождения злоумышленника в инфраструктуре до начала активных действий — месяцы, иногда годы. Поэтому бояться надо не обнаружения киберпреступников, а кажущейся тишины. Если всё спокойно, то, может быть, вы просто чего-то не видите.
Какой сценарий для тестирования выбрать?
Ярослав Бабин:
«Я бы точно отсёк сценарий с “внешкой”, поскольку социнженерия работает очень хорошо, и выбрал бы тестирование внутренней инфраструктуры, чтобы добраться до критически значимых систем, которые сам заказчик считает важными, например 1С или процессинга».
Михаил Калинин:
«Я выбрал бы компрометацию подрядчика или цепочки поставок, потому что это редко проверяют, а импакт может быть большим».
Андрей Галактионов:
«Заказчик может контролировать свою инфраструктуру, а подрядчики остаются за кадром. Конечный заказчик не знает, что творят подрядчики».
Егор Кормилицин:
«Я бы начал с компьютера администратора: у него, скорее всего, есть ответы на все вопросы и ключи от всех дверей. Второй момент — корпоративная вики».
Егор Кормилицин, специалист по информационной безопасности, ScanFactory
Виталий Калищук:
«С учётом финтеха я бы обратил внимание на то, чем занимаются разработчики в нерабочее время: репозитории, где могут остаться ключи или секреты».
Артём Мелёхин:
«Я бы смотрел с точки зрения External Attack Surface Management: определение поверхности атаки, включая разведку на основе открытых источников».
Михаил Сидорук:
«Я бы выбрал захват домена с нескольких точек инфраструктуры, возможно включая подрядчиков».
Евгений Янов:
«По сервисным учётным записям, API-ключам и машинным учёткам контроль слабее, чем по человеческим. Вектор через них, особенно если они ведут в облака, — хороший сценарий».
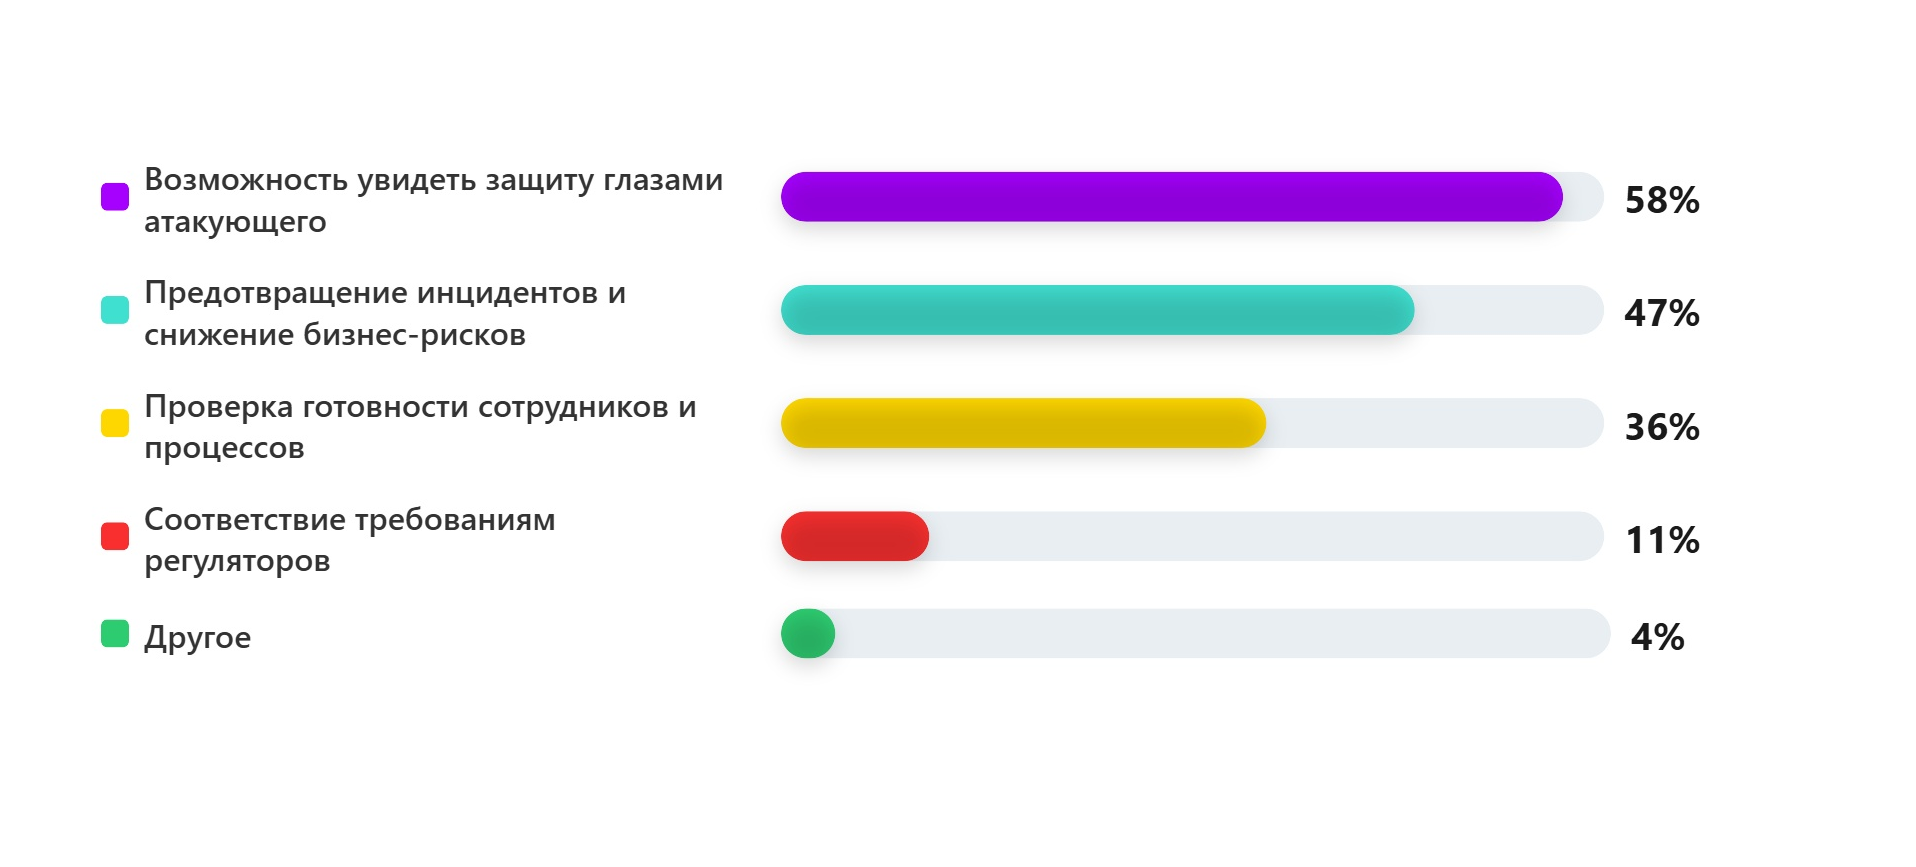
Во втором опросе выяснилось, что для зрителей является главным преимуществом Offensive Security (мультивыбор):
- Возможность увидеть защиту глазами атакующего — 58 %.
- Предотвращение инцидентов и снижение бизнес-рисков — 47 %.
- Проверка готовности сотрудников и процессов — 36 %.
- Соответствие требованиям регуляторов — 11 %.
- Другое — 4 %.
Рисунок 3. Что для вас является главным преимуществом Offensive Security?
Red Team, Blue Team, Purple Team
Ярослав Бабин рассказал, что внутренние «красные» и «синие» команды появляются у зрелых заказчиков с большой инфраструктурой, когда внешних команд не хватает. Внутренние команды небольшие, часто это бывшие «синие», которые разобрались в атаках. Их преимущество — знание инфраструктуры и доступность.
Михаил Калинин добавил, что внутренняя команда хорошо знает инфраструктуру и это её плюс, но глаз замыливается, поэтому периодически нужно привлекать внешних спецов.
Михаил Калинин, руководитель отдела анализа защищённости ИТ-инфраструктуры, группа компаний SolidLab
Михаил Сидорук объяснил разницу между пентестом и редтимингом. Red Teaming имеет смысл, когда у компании есть SOC, ИБ-директор (CISO), выстроенные процессы, которые нужно тестировать. Если инфраструктура плоская и хаотичная, Red Teaming не даст пользы. «Красная» команда в 95 % случаев достигает целей, но если нет зрелости, результат будет тот же, что и от пентеста, только дороже.
Виталий Калищук добавил, что внутренний Red Teaming упрощает жизнь: доступы не уходят наружу, можно строить конструктивные процессы. В идеале Blue Team приходит к Red Team и строится Purple Team.
Алексей Юдин обратил внимание, что термин Red Team имеет два значения. Первое — это внутренняя команда, которая постоянно работает в компании. Второе — это услуга пентеста, когда проводится скрытая атака, и здесь основная задача — пройти до конца так, чтобы тебя никто не поймал. Это две разные вещи.
Внутренняя команда тоже старается действовать так, чтобы её не поймали «синие» и SOC, но Red Teaming используется владельцем для проверки всей ИБ и всех процессов внутри компании. Такая услуга дороже, поскольку требует большего количества усилий.
Андрей Галактионов выразил сомнение в том, что внутренние редтимеры всегда более ответственные. Зарплата у них зависит не от количества успешных проектов, а от затраченного времени. Если смотреть с точки зрения услуг, всё зависит от того, что мы проверяем и насколько это нужно заказчику. Если по результатам пентеста нужно проверить инфраструктуру, а по результатам Red Teaming — перенастроить процессы, то внутренняя команда может быть эффективнее для изменения процессов.
Андрей Галактионов, руководитель отдела анализа защищённости, НТЦ «Вулкан»
Алексей Юдин добавил, что команды пентестеров имеют гораздо большую насмотренность и больше сценариев. Внутренняя команда ограничена своей инфраструктурой, поэтому привыкает к одним и тем же сценариям и перестаёт искать новые. Технологии у внутренней команды часто фиксированные, а внешние специалисты приносят с собой разнообразный опыт и видение. Однако Red Teaming необходим для выстраивания внутренних процессов устранения уязвимостей.
Баг-баунти: заменяет ли он пентест?
Михаил Сидорук заявил, что Bug Bounty и пентест не взаимозаменяемы. Это разные мероприятия, которые должны проводиться совместно. Пентест даёт выделенную команду, целеполагание, методичный осмотр всего охвата, включая глубокую бизнес-логику. Баг-баунти — инструмент для получения непрерывного результата: вы составляете программу, определяете охват, она выходит на публику, и далее в любой момент исследователи могут смотреть ваш периметр.
Михаил Сидорук, руководитель управления анализа защищённости, BI.ZONE
Виталий Калищук добавил, что Bug Bounty — площадка для уверенных людей, которые хотят подтвердить свою уверенность в продукте или найти то, что не могут выявить сами. Развитие ИИ способствует этому: сейчас на таких площадках торжествует искусственный интеллект, 80 % отчётов сгенерированы ИИ. Среди них много однотипных, но порой находят то, что человек обнаружить не смог.
Евгений Янов отметил: принципиальная разница в том, что на Bug Bounty человек проверяет конкретный модуль продолжительное время, а работы по пентесту ограничены по срокам. Поэтому шанс «докрутить» что-то такое, на что в рамках пентеста не хватило времени, выше.
Андрей Галактионов добавил, что с точки зрения мотивации Bug Bounty даёт возможность попробовать свои силы начинающим, а также позволяет опытным специалистам с многолетним стажем вернуться к исследовательской работе — и делает это в безопасном, легальном формате.
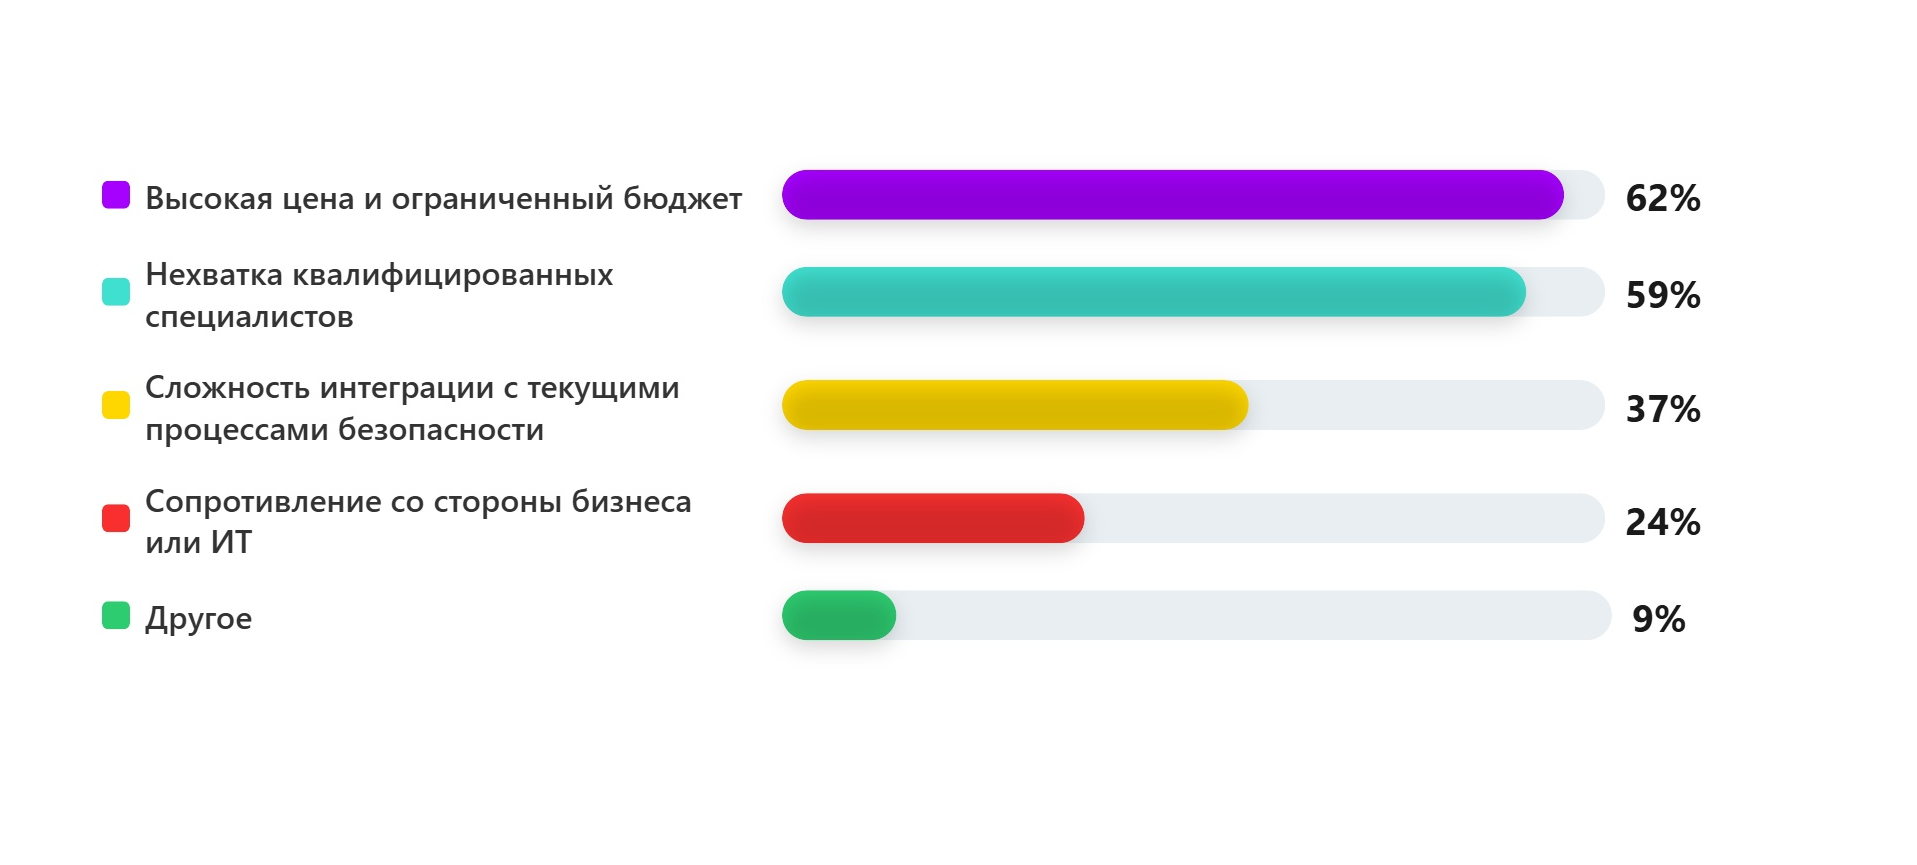
В третьем опросе зрители сообщили, какие сложности мешают им внедрять Offensive Security (мультивыбор):
- Высокая цена и ограниченный бюджет — 62 %.
- Нехватка квалифицированных специалистов — 59 %.
- Сложность интеграции с текущими процессами безопасности — 37 %.
- Сопротивление со стороны бизнеса или ИТ — 24 %.
- Другое — 9 %.
Рисунок 4. Какие сложности мешают вам внедрять Offensive Security?
Какой вопрос задать вендору?
Артём Мелёхин:
«Я думаю, один из вопросов — в какой мере могут быть эксплуатированы найденные вами уязвимости, то есть насколько они подтверждены».
Евгений Янов:
«Я бы спросил, как он видит в целом выстраивание процесса, в рамках которого мы будем уверены, что цепочки, которые у нас потенциально есть, покрываются. Разовые услуги не решают проблему полноты покрытия».
Михаил Сидорук:
«Для разовых работ можно философских вопросов не задавать — руководствоваться общими соображениями: насколько уверенно компания позиционируется на рынке, какие есть референсы. Если речь идёт о долгосрочном сотрудничестве, я бы спрашивал про видение будущего. Что вы сейчас делаете с вашей продуктовой линейкой? Как вы будете готовы к условным машинным атакам через год-два? И второй момент — а как вы будете работать с тем, что я внедряю сейчас? Буду ли я себя чувствовать хорошо и безопасно?».
Ярослав Бабин:
«Если это вопрос к вендору, то важна скорее не продуктовая стратегия, а экспертная, потому что продукты идут вперёд именно благодаря экспертам, людям, которые сейчас находятся “на острие” и пытаются разобраться в новых технологиях. И самое главное, что всё начинается с атаки: сначала нужно разобраться, как атакуют. Понимают ли эксперты по Offensive Security то, как реальные злоумышленники сейчас пытаются применять эти технологии?».
Виталий Калищук:
«Первый вопрос: уверены ли вы в том опенсорсе, который у себя внедрили? Опенсорса сейчас в рамках импортозамещения стало намного больше, и некоторые фичи дорабатываются локально внутри тех или иных организаций. Быстрая разработка может быть не до конца безопасной».
Егор Кормилицин:
«Важно показать заказчику дорожные карты развития продуктов, познакомить с экспертами, а может быть, и доказать ему на примере, что мы внедрили процессы Offensive Security. Представить результаты — измеримые метрики: провели оценку площади атаки, выявили уязвимости, выстроили процесс управления этими уязвимостями. Соответственно, можно измерить время на атаку, время на реагирование, расследование».
Андрей Галактионов:
«Я бы спросил: если я прочитаю ваш успешный отчёт, у меня сформируется понимание, что делать дальше?».
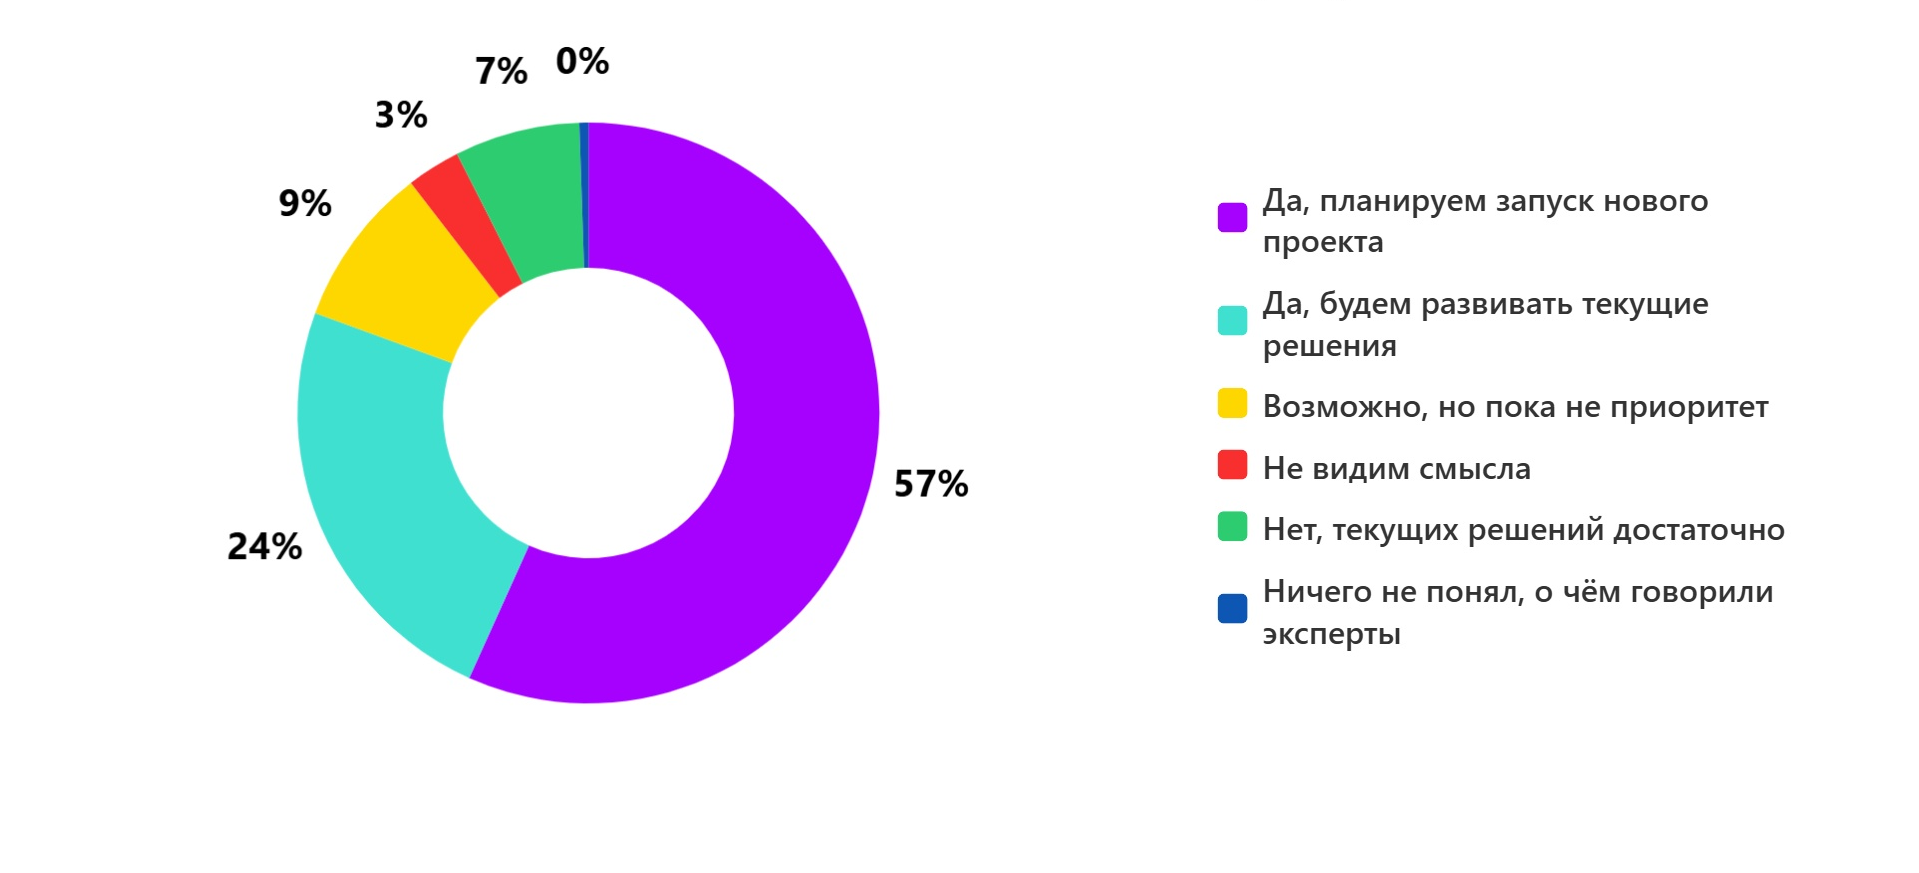
Финальный опрос показал, планируют ли зрители внедрять / усиливать Offensive Security после эфира:
- Планируют запуск нового проекта — 57 %.
- Будут развивать имеющиеся решения — 24 %.
- Возможно, но пока это не приоритетно — 9 %.
- Имеющихся решений достаточно — 7 %.
- Не видят смысла — 3 %.
Рисунок 5. Планируете ли вы внедрять / усиливать Offensive Security после эфира?
Выводы
Рынок Offensive Security в 2026 году проходит через фундаментальную трансформацию. ИИ-агенты автоматизируют атаки и снижают стоимость их проведения, но человеческая экспертиза остаётся ключевой: модели пока не умеют действовать аккуратно и бесшумно, а без грамотного оркестратора их эффективность существенно ниже. При этом риск потери контроля над моделями недооценивать не стоит — эксперименты показывают, что агенты уже способны договариваться между собой, а их коммуникация становится непрозрачной для человека.
Главный сдвиг заключается в том, что Offensive Security перестал быть разовым мероприятием. Пентест даёт срез инфраструктуры на конкретный момент времени, но инфраструктура меняется ежедневно. Разовые проверки не решают проблему полноты покрытия. Компании переходят к непрерывному процессу — контролю площади атаки, регулярным проверкам, точечному анализу изменений после деплоя. Этот тренд будет только усиливаться, а те, кто заказывает пентест раз в год, рискуют обнаружить, что отчёт устарел ещё до того, как его прочитали.
Экономика — это язык, на котором говорит бизнес. Чтобы обосновать бюджет на Offensive Security, нужно показать, сколько компания потеряет при реализации риска. Средний ущерб от инцидента в промышленности составляет 40–50 млн рублей, тогда как анализ защищённости стоит кратно меньше. Кейсы реальных компаний, потерявших миллионы из-за одной незакрытой уязвимости, работают лучше любых аргументов. А те, кто считает, что с ними ничего не случится, рискуют убедиться в обратном в самый неподходящий момент.
При выборе сценария для тестирования эксперты сошлись во мнении, что внешний периметр — далеко не всегда самая опасная зона. Социальная инженерия остаётся действенным вектором атаки, а внутренняя инфраструктура, подрядчики, цепочки поставок, сервисные учётные записи и API-ключи часто остаются без должного контроля. Именно там злоумышленник может найти путь ко критически значимым системам, которые заказчик считает важными.
Отдельный вопрос — как выбрать подрядчика. Эксперты рекомендуют спрашивать не только о подтверждённых уязвимостях и референсах, но и о том, как вендор видит выстраивание непрерывного процесса, как работает с открытым кодом и какие измеримые метрики готов показать. Важна не продуктовая стратегия, а экспертная: понимают ли специалисты, как реальные злоумышленники применяют технологии.
Будущее — за гибридным подходом. Внутренние команды «красных» и «синих» нужны для постоянного процесса и знания инфраструктуры, внешние — для свежего взгляда и насмотренности. Bug Bounty не заменяет пентест, а пентест не заменяет Bug Bounty. Только комплексный подход, выстроенный в непрерывный процесс, позволяет защитить компанию до того, как случится настоящая атака.
Телепроект AM Live еженедельно приглашает экспертов отрасли в студию, чтобы обсудить актуальные темы российского рынка ИБ и ИТ. Будьте в курсе трендов и важных событий. Для этого подпишитесь на наш YouTube-канал.
До новых встреч!


