



В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

Специалисты «Доктор Веб» выявили потенциальные риски, связанные с использованием умных часов для детей. Изучение популярных в России моделей показало, что некоторые из них используют легко угадываемый пароль, другие отправляют данные на свой сервер без шифрования, а в одних смарт-часах был обнаружен предустановленный троян.

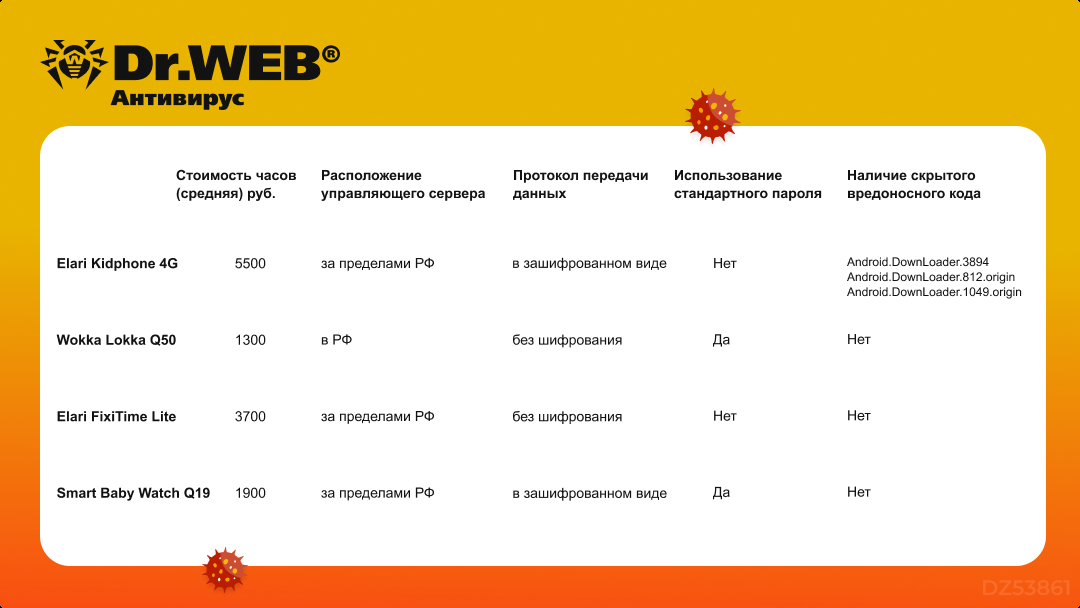
В качестве объектов исследования были взяты четыре модели детских часов: Elari Kidphone 4G, Wokka Lokka Q50, Elari FixiTime Lite и Smart Baby Watch Q19. Эксперты купили их анонимно в российском интернет-магазине и провели статический и динамический анализ, поискали возможные закладки, недокументированные функции, а также проверили данные, передаваемые в Сеть, и их защищенность.

Самой опасной находкой оказался скрытый троян в смарт-часах Kidphone 4G от Elari, работающих под управлением Android. Встроенное приложение предназначено для автоматического обновления «по воздуху» (OTA), однако оказалось, что оно злоупотребляет функциями даунлоудера.

При каждом включении часов или изменении сетевого подключения этот код запускает два вредоносных модуля; каждый из них отправляет на свой сервер информацию об устройстве, СИМ-карте, активности и контактах пользователя. Список возвращаемых команд включает загрузку, установку, запуск и удаление приложений, а также загрузку заданных веб-страниц. Такую закладку, по словам экспертов, можно использовать для шпионажа, показа рекламы и установки зловредных программ.

В остальных моделях таких угроз не выявлено. Две из них используют для отправки управляющих команд по СМС дефолтный пароль 123456; в случае с Wokka Lokka Q50 информацию о такой возможности управления и способе смены пароля трудно найти. Зная номер телефона ребенка, злоумышленник сможет без особого труда изменить адрес управляющего сервера и получить доступ ко всем собираемым данным, а также сменить пароль и захватить контроль над устройством.

В смарт-часах FixiTime Lite производства Elari потенциальную опасность представляют передача данных в незашифрованном виде и вшитый пароль для передачи данных телеметрии (по протоколу MQTT). Производители названных моделей уже уведомлены о найденных проблемах.


К сожалению, разные модели умных часов зачастую используют схожие прошивки и ПО, поэтому выборку «Доктор Веб» можно считать репрезентативной. По результатам исследования аналитики заключили, что безопасность детских смарт-часов «находится на весьма неудовлетворительном уровне».

Напомним, в Германии четыре года назад был введен запрет на использование смарт-часов для детей из-за уязвимости таких гаджетов к взлому и широких возможностей для шпионажа. А в прошлом году в детских Android-часах производства Xplora был обнаружен бэкдор, умеющий делать снимки экрана и записывать телефонные разговоры.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru