



Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Эксперты Malwarebytes изучили образцы вредоносных документов Word, разосланных неделю назад на адреса российских организаций. Как оказалось, авторы имейл-атак пытались инфицировать целевые сети через эксплойт уязвимости CVE-2021-40444, которую Microsoft только что пропатчила.

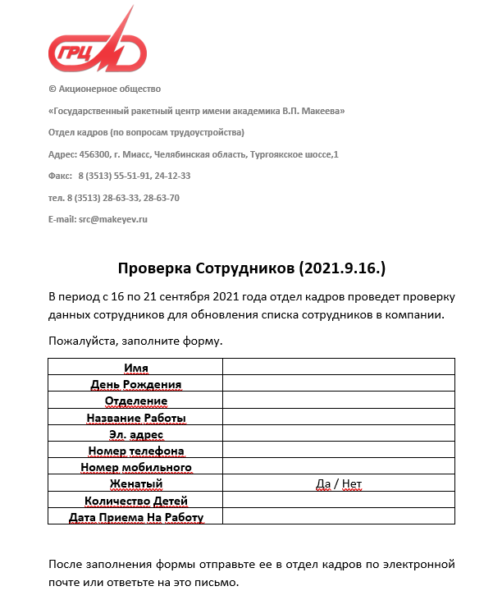
Один из вложенных файлов содержал сообщение, написанное от имени отдела кадров Государственного ракетного центра имени В. П. Макеева. Сотрудника предприятия просили уточнить анкетные данные, заполнив форму и отправив результат по почте.


Проведенный в Malwarebytes анализ показал, что при открытии этого документа Microsoft Office движок MSHTML загружает элемент ActiveX, специально созданный для запуска вредоносного кода. Чтобы заполнить форму, получатель должен включить режим редактирования — этого действия достаточно, чтобы активировать эксплойт CVE-2021-40444.

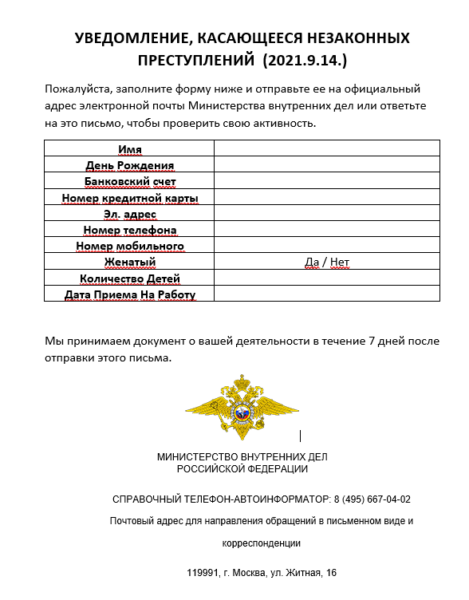
Другой образец вредоносного вложения не совсем удачно имитировал запрос МВД РФ на предоставление личных данных в связи с текущим расследованием (обратите внимание на формулировку в заголовке — «незаконные преступления»).


Адресатов этого послания установить пока не удалось. В Malwarebytes полагают, что автором вредоносных рассылок вполне может оказаться какая-то APT-группа.

Патч для CVE-2021-40444 вышел 14 сентября, однако к тому моменту злоумышленники уже нашли новую лазейку и взяли на вооружение. Более того, они начали активно обмениваться эксплойтами и публиковать инструкции по их созданию, облегчая задачу коллегам по цеху.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru