



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

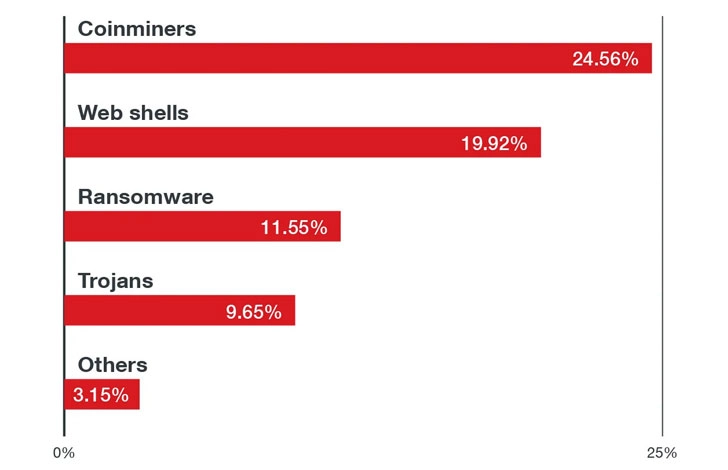
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

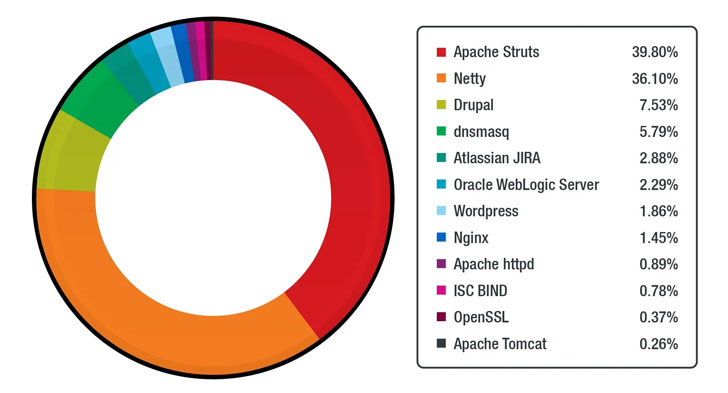
Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru