



Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

Эксперты назвали топ-15 уязвимостей, используемых в атаках на Linux

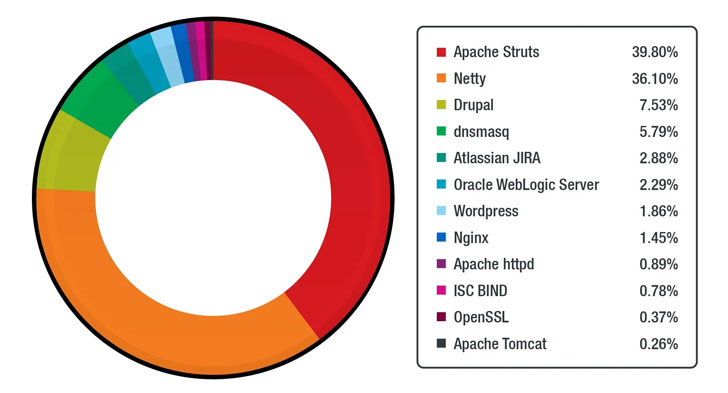
Около 14 миллионов Linux-систем открыты на прямой доступ из Сети, что делает их привлекательной целью для киберпреступников. В результате мы имеем кучу векторов, с помощью которых атакующие могут установить веб-шеллы, вредоносные криптомайнеры, программы-вымогатели и трояны.

Ландшафт потенциальных киберугроз для Linux проанализировали специалисты компании Trend Micro. Также эксперты выделили уязвимости, ставшие ключевыми для этой операционной системы в первой половине 2021 года.

В ходе исследования сотрудники Trend Micro ориентировались на показатели ханипотов и различных сканеров, а также принимали во внимание анонимную телеметрию. Именно так удалось зафиксировать почти 15 миллионов действий вредоносных программ, нацеленных на облачные среды, работающие на Linux.

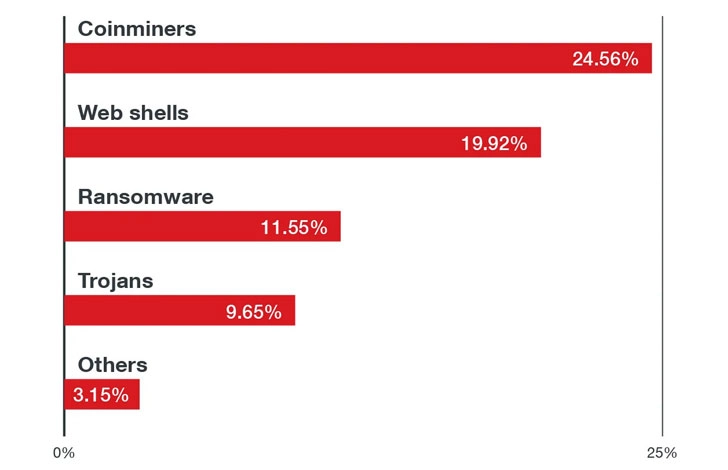
Вредоносные майнеры, предназначенные для добычи цифровой валюты, а также программы-вымогатели заняли 54% от общего числа вредоносов. А вот веб-шеллам досталась куда меньшая доля — 29%.

Помимо этого, специалисты Trend Micro выявили 15 различных уязвимостей, которые либо активно эксплуатируются в реальных кибератаках, либо уже имеют рабочие коды эксплойтов (PoC). Вот эти дыры:

  • CVE-2017-5638 (CVSS — 10.0) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2017-9805 (CVSS — 8.1) - удалённое выполнение кода в плагине REST XStreamApache Struts 2.
  • CVE-2018-7600 (CVSS — 9.8) - удалённое выполнение кода в ядре Drupal.
  • CVE-2020-14750 (CVSS — 9.8) - удалённое выполнение кода в Oracle WebLogic Server.
  • CVE-2020-25213 (CVSS — 10.0) - удалённое выполнение кода в плагине WordPress File Manager (wp-file-manager).
  • CVE-2020-17496 (CVSS — 9.8) - удалённое выполнение кода в vBulletin ‘subwidgetConfig’.
  • CVE-2020-11651 (CVSS — 9.8) - уязвимость в процессе авторизации SaltStack Salt.
  • CVE-2017-12611 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2017-7657 (CVSS — 9.8) - целочисленное переполнение в Eclipse Jetty.
  • CVE-2021-29441 (CVSS — 9.8) - обход аутентификации Alibaba Nacos AuthFilter.
  • CVE-2020-14179 (CVSS — 5.3) - раскрытие информации в Atlassian Jira.
  • CVE-2013-4547 (CVSS — 8.0) - обход ограничений доступа в Nginx.
  • CVE-2019-0230 (CVSS — 9.8) - удалённое выполнение кода в Apache Struts 2.
  • CVE-2018-11776 (CVSS — 8.1) - удалённое выполнение кода в Apache Struts OGNL.
  • CVE-2020-7961 (CVSS — 9.8) - десериализация в Liferay Portal.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru