



Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Киберпреступная группировка LockFile, управляющая одноимённой программой-вымогателем, шифрует домены Windows после взлома серверов Microsoft Exchange. Атаки злоумышленников рассчитаны на уязвимости ProxyShell, которые эксперты рекомендуют пропатчить как можно скорее.

Вектор атаки ProxyShell основывается на трёх багах в Microsoft Exchange, которые в связке могут привести к удалённому выполнению кода. После конференции Black Hat киберпреступники начали активно сканировать серверы Microsoft Exchange на наличие этих дыр.

Microsoft пропатчила две бреши из связки в апреле 2021 года, ещё одну — в мае:

  • CVE-2021-34473 — обход ACL (исправлено в апреле с выходом KB5001779);
  • CVE-2021-34523 — повышение привилегий в бэкенде Exchange PowerShell (исправлено в апреле с выходом KB5001779);
  • CVE-2021-31207 — удалённое выполнение кода (исправлено в мае с выходом KB5003435).

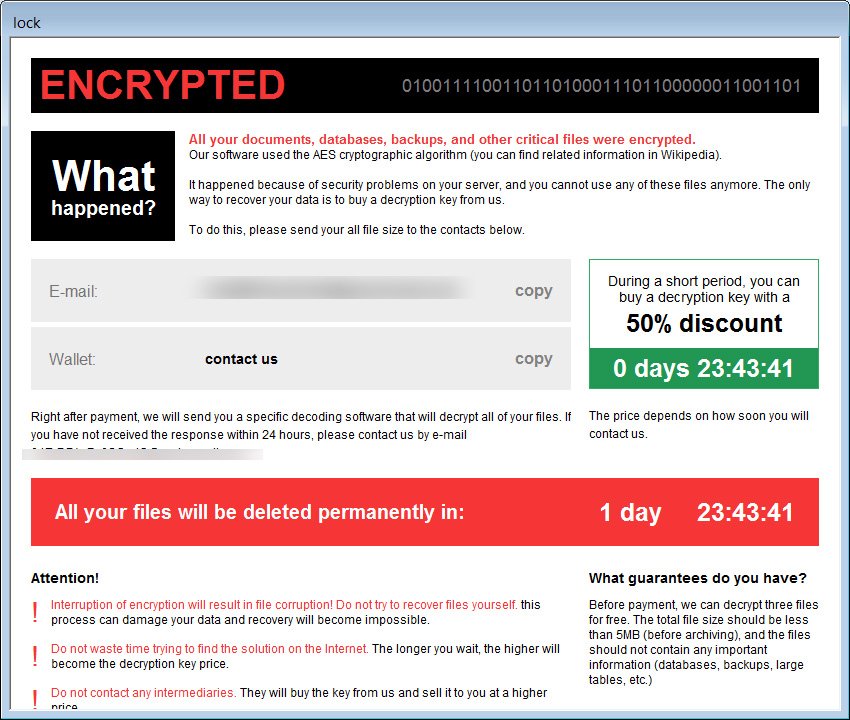
О новых кибератаках группировки LockFile известно не так много подробностей, впервые их зафиксировали в июле 2021 года. Записка с требованием выкупа имеет имя «LOCKFILE-README.hta», однако она никак не выдаёт конкретную группировку:


После взлома злоумышленники предлагают жертве связаться с ними через Tox или электронную почту для обсуждения выкупа. В настоящее время преступники используют имейл contact@contipauper.com.

К зашифрованным файлам вредонос добавляет расширение .lockfile, но у вымогателя есть ещё одна неприятная особенность. Как выяснил Майкл Гиллеспи, этот шифровальщик задействует слишком много системных ресурсов, что приводит к подтормаживанию заражённого компьютера.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru