



Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

В корейской компании S2W Labs проанализировали образцы вымогателя Haron, недавно загруженные на VirusTotal, и пришли к выводу, что это любительский аналог чудовища Франкенштейна. Авторы нового зловреда позаимствовали код шифровальщика Thanos, доступного как услуга с 2019 года, и скопировали оформление сайтов у другого собрата — Avaddon.

По свидетельству аналитиков, новобранец, как и многие современные шифровальщики, нацелен на крупные, платежеспособные бизнес-структуры. После шифрования Haron меняет расширение файла на имя жертвы и угрожает опубликовать данные в случае неуплаты выкупа. На сайте утечек, созданном операторами зловреда, пока сделана лишь одна запись.

Сходство новоявленного вымогателя с Avaddon и Thanos исследователи суммировали следующим образом:

  • бинарный код Haron создан с использованием билдера Thanos, недавно расшаренного на GitHub; набор функций при этом почти не изменился;
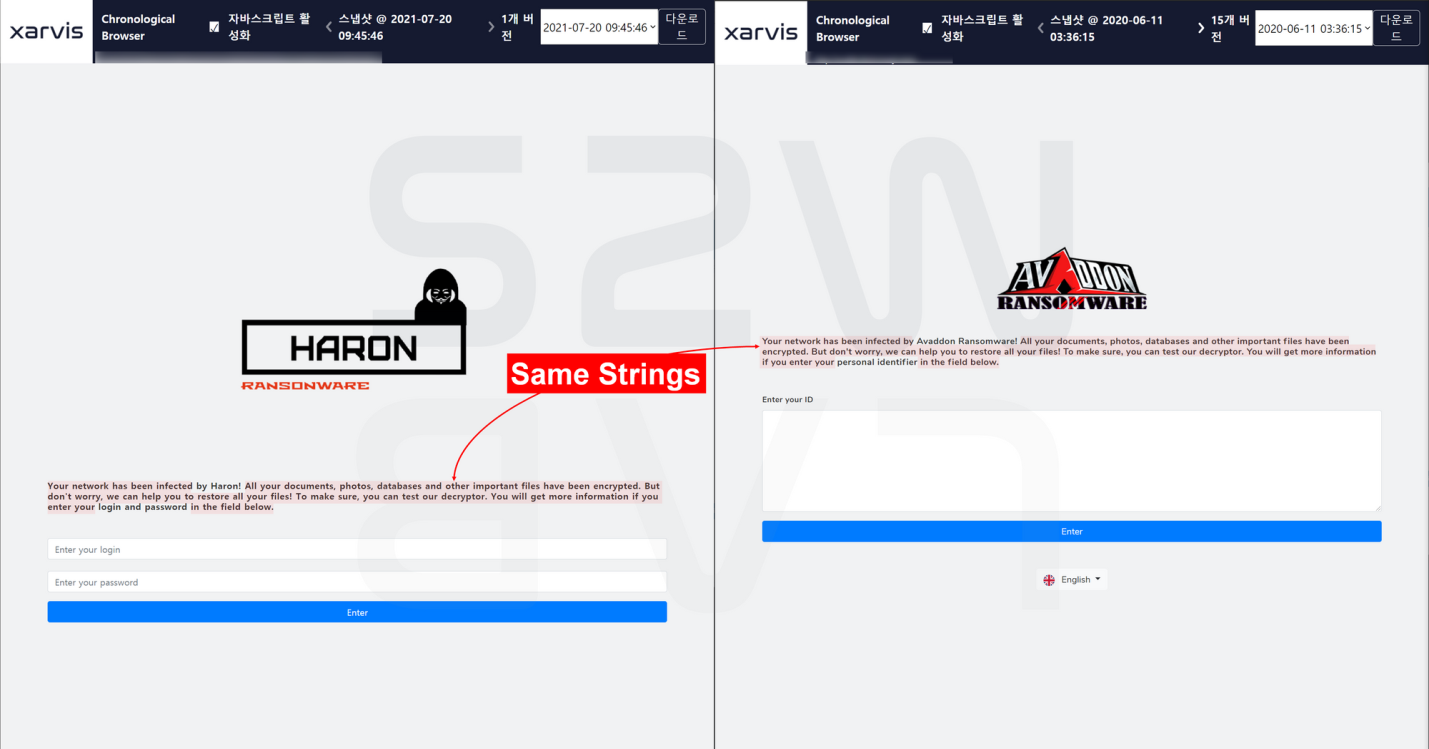
  • публичный сайт Haron для ведения переговоров о выкупе по дизайну схож с аналогичной площадкой сошедшего с пробега Avaddon, а используемый чат-бот построен на основе JavaScript-сценария с открытым исходным кодом;
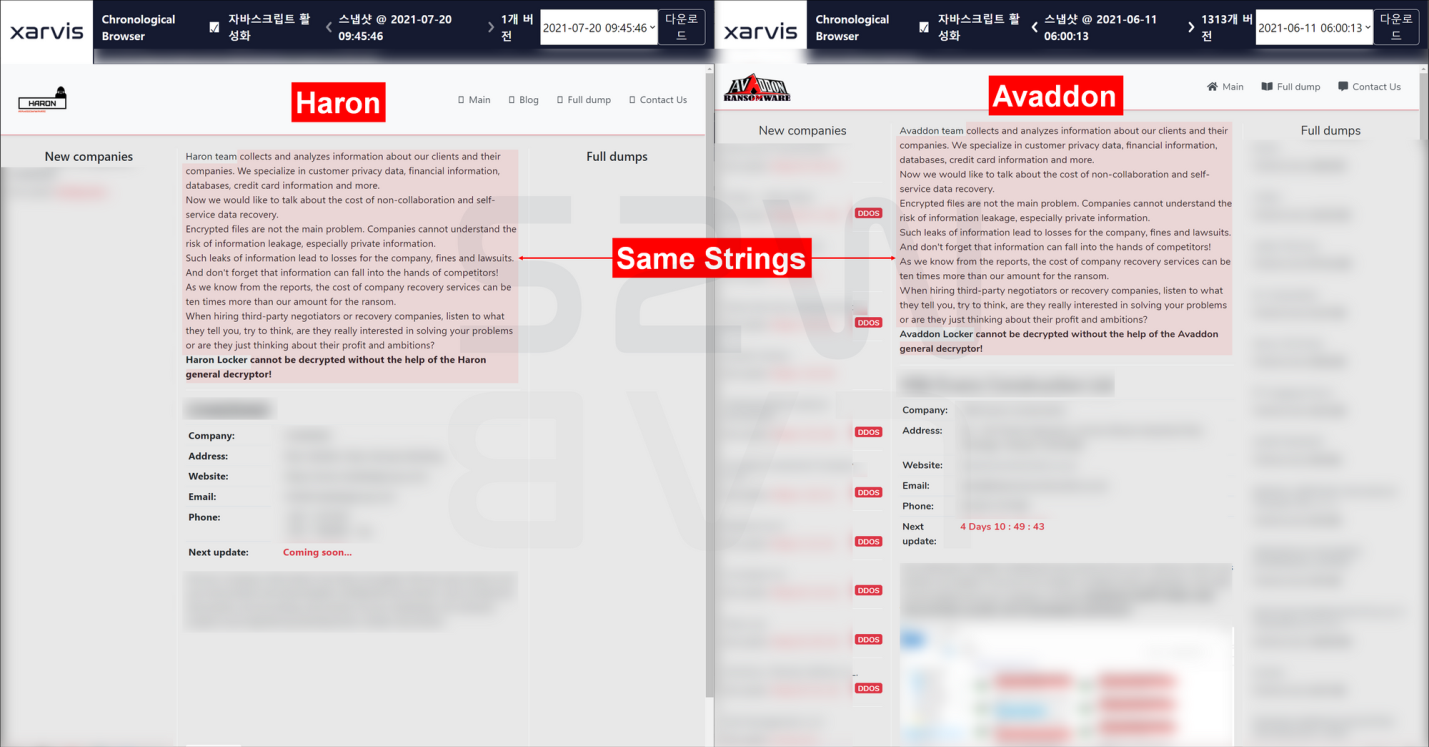
  • веб-интерфейс сайта утечек Haron, расположенного в том же домене, слизан у Avaddon, но в отличие от последнего плагиатор пока не угрожает жертвам DDoS-атаками; 
  • оставляемая на компьютерах жертвы записка с требованием выкупа тоже заимствует текст у Avaddon;
  • файлы на сервере Haron пока содержат иконки, логотипы и образцы краденых данных, которые использовали для запугивания жертв операторы Avaddon. 


Все это навело аналитиков на мысль, что криминальная группа, стоящая за Haron, была каким-то образом связана с операциями Avaddon. Не исключено, что они купили часть наработок у коллег по цеху, свернувших свою деятельность, или попросту наняли их веб-разработчика.

Доступа к исходникам Avaddon у создателей «Харона», по всей видимости, не было, поэтому они взяли за образец менее продвинутый Thanos.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru