



Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

В корейской компании S2W Labs проанализировали образцы вымогателя Haron, недавно загруженные на VirusTotal, и пришли к выводу, что это любительский аналог чудовища Франкенштейна. Авторы нового зловреда позаимствовали код шифровальщика Thanos, доступного как услуга с 2019 года, и скопировали оформление сайтов у другого собрата — Avaddon.

По свидетельству аналитиков, новобранец, как и многие современные шифровальщики, нацелен на крупные, платежеспособные бизнес-структуры. После шифрования Haron меняет расширение файла на имя жертвы и угрожает опубликовать данные в случае неуплаты выкупа. На сайте утечек, созданном операторами зловреда, пока сделана лишь одна запись.

Сходство новоявленного вымогателя с Avaddon и Thanos исследователи суммировали следующим образом:

  • бинарный код Haron создан с использованием билдера Thanos, недавно расшаренного на GitHub; набор функций при этом почти не изменился;
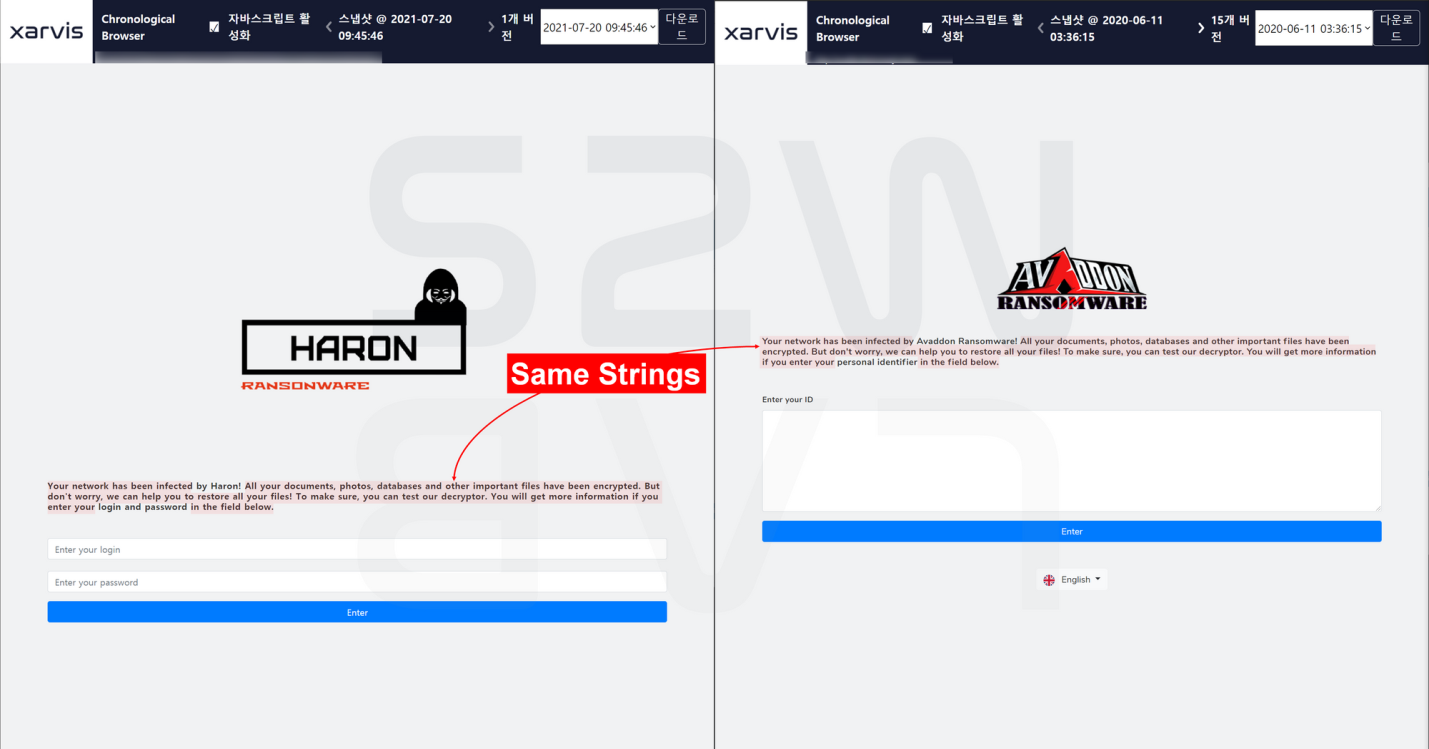
  • публичный сайт Haron для ведения переговоров о выкупе по дизайну схож с аналогичной площадкой сошедшего с пробега Avaddon, а используемый чат-бот построен на основе JavaScript-сценария с открытым исходным кодом;
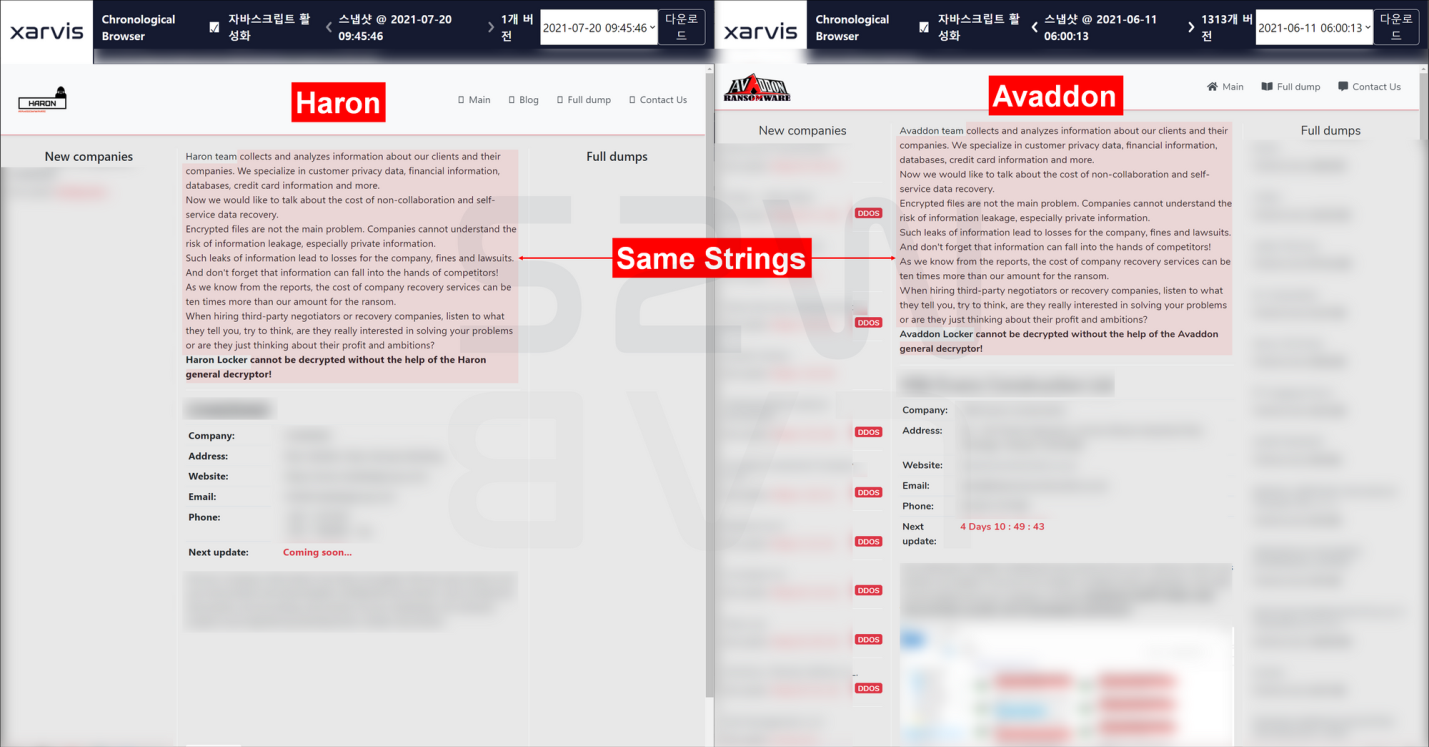
  • веб-интерфейс сайта утечек Haron, расположенного в том же домене, слизан у Avaddon, но в отличие от последнего плагиатор пока не угрожает жертвам DDoS-атаками; 
  • оставляемая на компьютерах жертвы записка с требованием выкупа тоже заимствует текст у Avaddon;
  • файлы на сервере Haron пока содержат иконки, логотипы и образцы краденых данных, которые использовали для запугивания жертв операторы Avaddon. 


Все это навело аналитиков на мысль, что криминальная группа, стоящая за Haron, была каким-то образом связана с операциями Avaddon. Не исключено, что они купили часть наработок у коллег по цеху, свернувших свою деятельность, или попросту наняли их веб-разработчика.

Доступа к исходникам Avaddon у создателей «Харона», по всей видимости, не было, поэтому они взяли за образец менее продвинутый Thanos.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru