



Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

В корейской компании S2W Labs проанализировали образцы вымогателя Haron, недавно загруженные на VirusTotal, и пришли к выводу, что это любительский аналог чудовища Франкенштейна. Авторы нового зловреда позаимствовали код шифровальщика Thanos, доступного как услуга с 2019 года, и скопировали оформление сайтов у другого собрата — Avaddon.

По свидетельству аналитиков, новобранец, как и многие современные шифровальщики, нацелен на крупные, платежеспособные бизнес-структуры. После шифрования Haron меняет расширение файла на имя жертвы и угрожает опубликовать данные в случае неуплаты выкупа. На сайте утечек, созданном операторами зловреда, пока сделана лишь одна запись.

Сходство новоявленного вымогателя с Avaddon и Thanos исследователи суммировали следующим образом:

  • бинарный код Haron создан с использованием билдера Thanos, недавно расшаренного на GitHub; набор функций при этом почти не изменился;
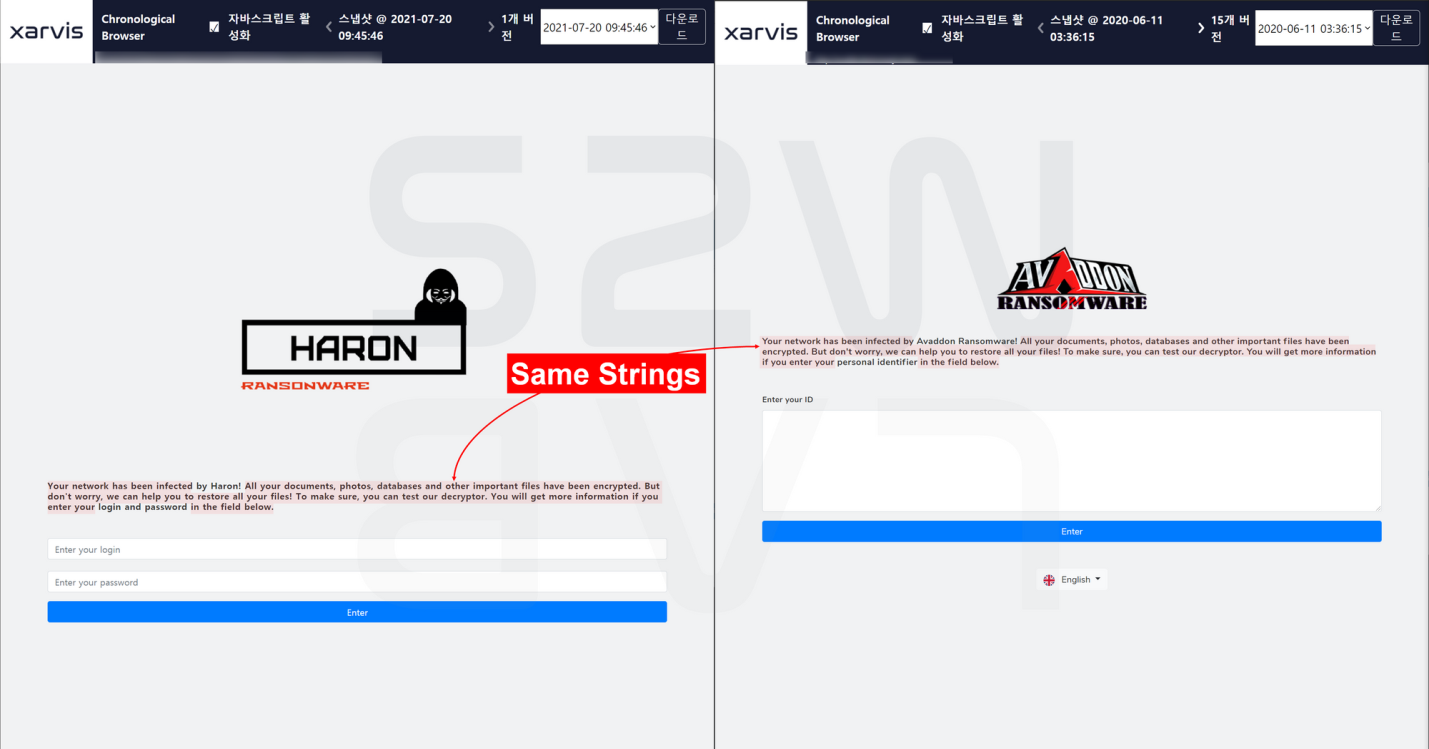
  • публичный сайт Haron для ведения переговоров о выкупе по дизайну схож с аналогичной площадкой сошедшего с пробега Avaddon, а используемый чат-бот построен на основе JavaScript-сценария с открытым исходным кодом;
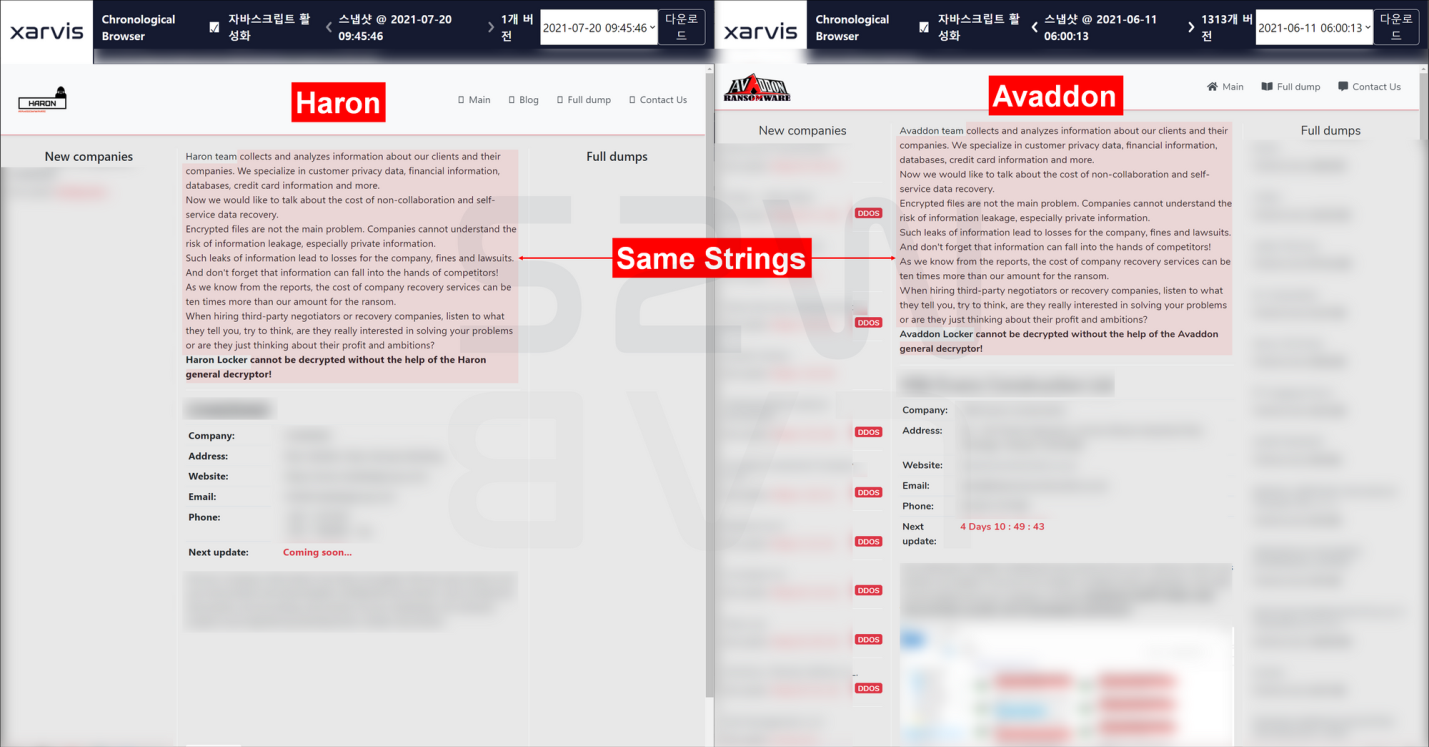
  • веб-интерфейс сайта утечек Haron, расположенного в том же домене, слизан у Avaddon, но в отличие от последнего плагиатор пока не угрожает жертвам DDoS-атаками; 
  • оставляемая на компьютерах жертвы записка с требованием выкупа тоже заимствует текст у Avaddon;
  • файлы на сервере Haron пока содержат иконки, логотипы и образцы краденых данных, которые использовали для запугивания жертв операторы Avaddon. 


Все это навело аналитиков на мысль, что криминальная группа, стоящая за Haron, была каким-то образом связана с операциями Avaddon. Не исключено, что они купили часть наработок у коллег по цеху, свернувших свою деятельность, или попросту наняли их веб-разработчика.

Доступа к исходникам Avaddon у создателей «Харона», по всей видимости, не было, поэтому они взяли за образец менее продвинутый Thanos.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru