


Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

Шифровальщик Haron: по коду — Thanos, по веб-дизайну — Avaddon

В корейской компании S2W Labs проанализировали образцы вымогателя Haron, недавно загруженные на VirusTotal, и пришли к выводу, что это любительский аналог чудовища Франкенштейна. Авторы нового зловреда позаимствовали код шифровальщика Thanos, доступного как услуга с 2019 года, и скопировали оформление сайтов у другого собрата — Avaddon.

По свидетельству аналитиков, новобранец, как и многие современные шифровальщики, нацелен на крупные, платежеспособные бизнес-структуры. После шифрования Haron меняет расширение файла на имя жертвы и угрожает опубликовать данные в случае неуплаты выкупа. На сайте утечек, созданном операторами зловреда, пока сделана лишь одна запись.

Сходство новоявленного вымогателя с Avaddon и Thanos исследователи суммировали следующим образом:

  • бинарный код Haron создан с использованием билдера Thanos, недавно расшаренного на GitHub; набор функций при этом почти не изменился;
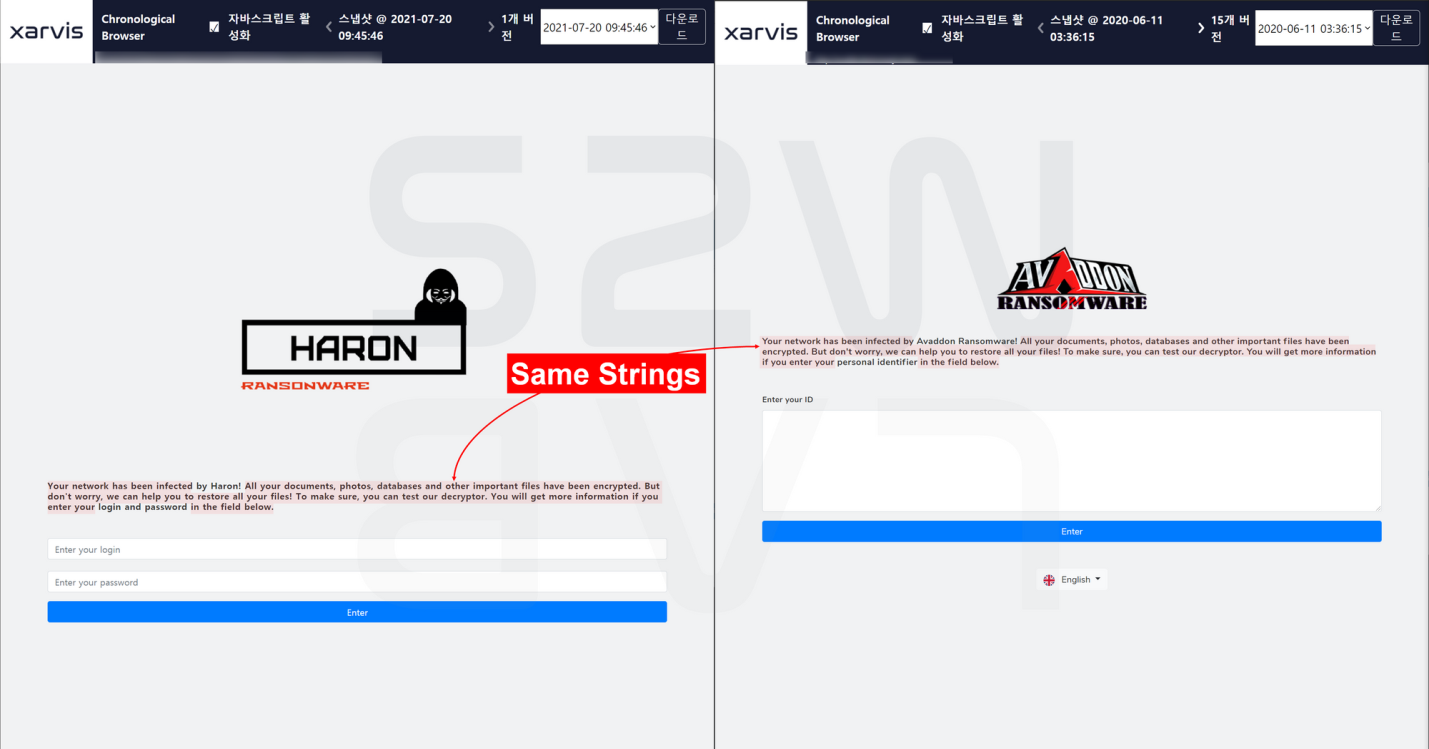
  • публичный сайт Haron для ведения переговоров о выкупе по дизайну схож с аналогичной площадкой сошедшего с пробега Avaddon, а используемый чат-бот построен на основе JavaScript-сценария с открытым исходным кодом;
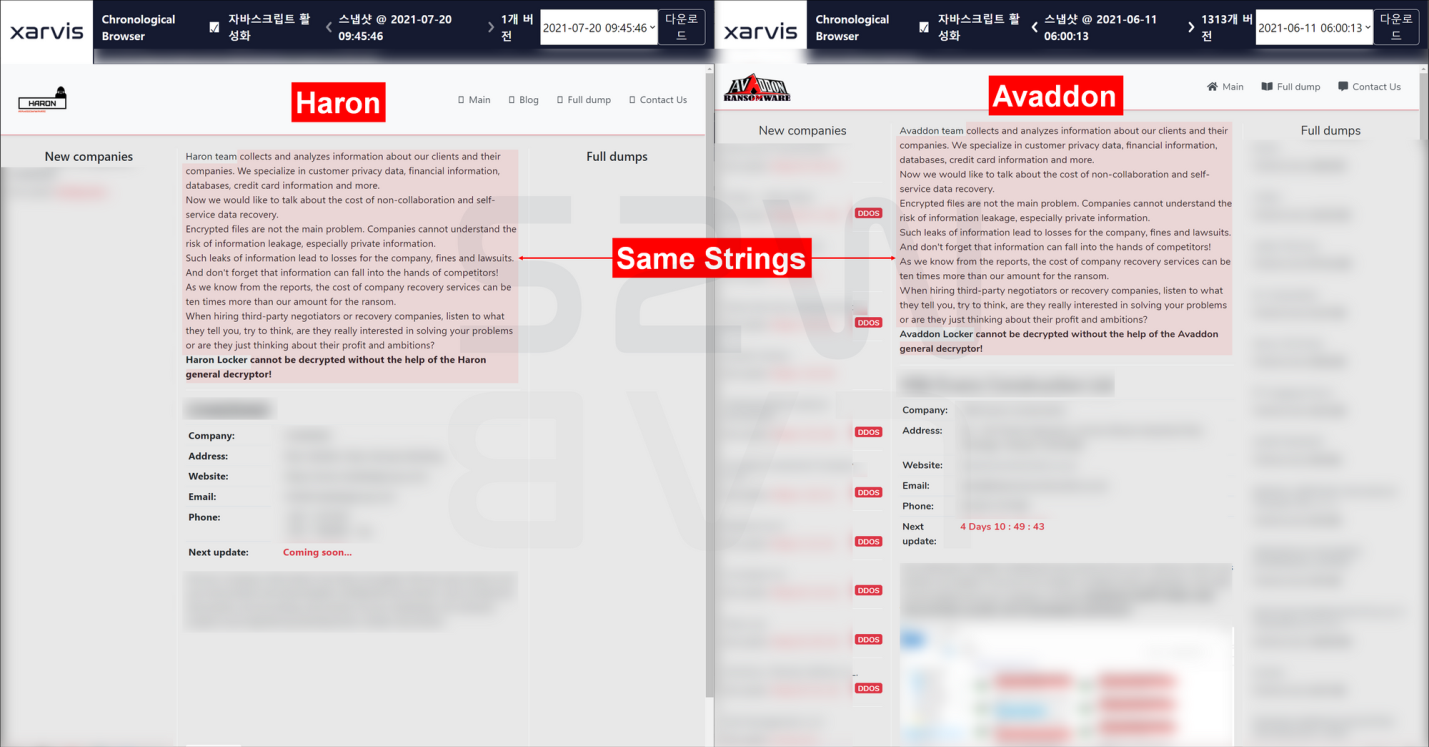
  • веб-интерфейс сайта утечек Haron, расположенного в том же домене, слизан у Avaddon, но в отличие от последнего плагиатор пока не угрожает жертвам DDoS-атаками; 
  • оставляемая на компьютерах жертвы записка с требованием выкупа тоже заимствует текст у Avaddon;
  • файлы на сервере Haron пока содержат иконки, логотипы и образцы краденых данных, которые использовали для запугивания жертв операторы Avaddon. 


Все это навело аналитиков на мысль, что криминальная группа, стоящая за Haron, была каким-то образом связана с операциями Avaddon. Не исключено, что они купили часть наработок у коллег по цеху, свернувших свою деятельность, или попросту наняли их веб-разработчика.

Доступа к исходникам Avaddon у создателей «Харона», по всей видимости, не было, поэтому они взяли за образец менее продвинутый Thanos.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru