



IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

Французская компания IDEMIA, крупнейший производитель решений для биометрической аутентификации, обновила прошивку для ряда устройств, устранив три уязвимости. Проблемы безопасности обнаружили исследователи из Positive Technologies; одна из брешей оценена как критическая.

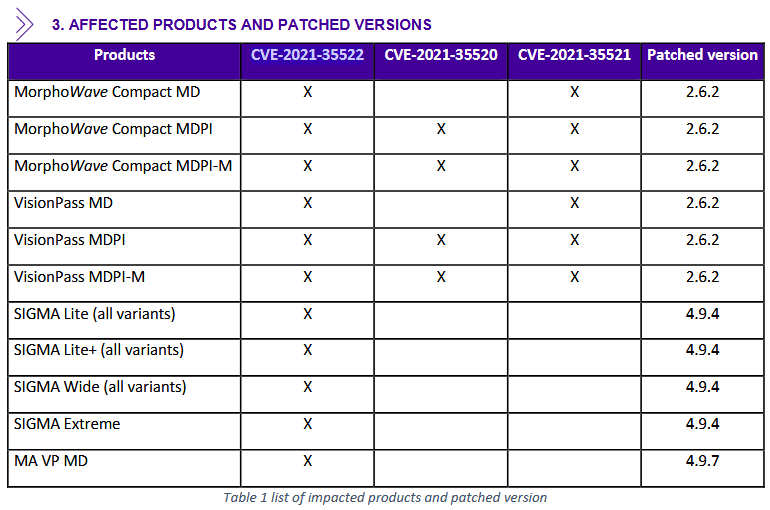
Согласно бюллетеню вендора (PDF), все уязвимости вызваны некорректной реализацией связи по протоколу Thrift. Проблема CVE-2021-35522 (9,8 балла по CVSS) классифицируется как переполнение буфера в стеке. Она связана с отсутствием проверки длины входных данных и позволяет удаленно выполнить в системе любой код или вызвать отказ в обслуживании (DoS).

«Эксплуатация этой уязвимости позволяет обойти биометрическую идентификацию, которую обеспечивают устройства IDEMIA, — пояснил Владимир Назаров, руководитель отдела PT по безопасности промышленных систем управления. — В результате атакующий может, например, удаленно открыть двери, контролируемые устройством, и проникнуть на охраняемую территорию».

Ошибка переполнения буфера в куче (CVE-2021-35520, 6,2 балла) тоже грозит исполнением вредоносного кода или переходом системы в состояние DoS. Однако эксплойт в данном случае требует наличия физического доступа к устройству и корректного закрытого ключа разблокировки.

Выход за пределы рабочей директории (CVE-2021-35521, 5,9 балла) возможен на тех же условиях, но последствия будут несколько иными. Автор атаки сможет читать или записывать произвольные файлы в системе, что потенциально грозит несанкционированным выполнением привилегированных команд.

Обновления прошивки вышли для всех затронутых устройств — терминалов распознавания лиц VisionPass, контроллеров доступа линейки SIGMA, сканеров отпечатков пальцев MorphoWave и MorphoAccess. Такие стражи зачастую используются в головных офисах бизнес-структур, аэропортах, банках и дата-центрах.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru