



IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

Французская компания IDEMIA, крупнейший производитель решений для биометрической аутентификации, обновила прошивку для ряда устройств, устранив три уязвимости. Проблемы безопасности обнаружили исследователи из Positive Technologies; одна из брешей оценена как критическая.

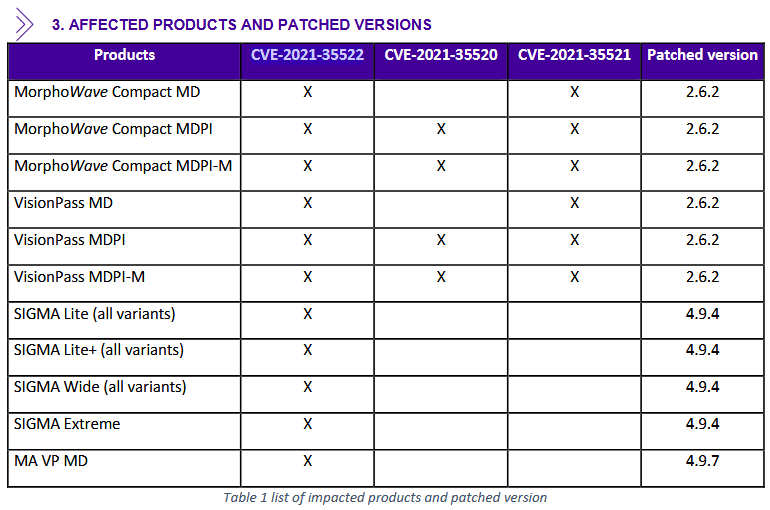
Согласно бюллетеню вендора (PDF), все уязвимости вызваны некорректной реализацией связи по протоколу Thrift. Проблема CVE-2021-35522 (9,8 балла по CVSS) классифицируется как переполнение буфера в стеке. Она связана с отсутствием проверки длины входных данных и позволяет удаленно выполнить в системе любой код или вызвать отказ в обслуживании (DoS).

«Эксплуатация этой уязвимости позволяет обойти биометрическую идентификацию, которую обеспечивают устройства IDEMIA, — пояснил Владимир Назаров, руководитель отдела PT по безопасности промышленных систем управления. — В результате атакующий может, например, удаленно открыть двери, контролируемые устройством, и проникнуть на охраняемую территорию».

Ошибка переполнения буфера в куче (CVE-2021-35520, 6,2 балла) тоже грозит исполнением вредоносного кода или переходом системы в состояние DoS. Однако эксплойт в данном случае требует наличия физического доступа к устройству и корректного закрытого ключа разблокировки.

Выход за пределы рабочей директории (CVE-2021-35521, 5,9 балла) возможен на тех же условиях, но последствия будут несколько иными. Автор атаки сможет читать или записывать произвольные файлы в системе, что потенциально грозит несанкционированным выполнением привилегированных команд.

Обновления прошивки вышли для всех затронутых устройств — терминалов распознавания лиц VisionPass, контроллеров доступа линейки SIGMA, сканеров отпечатков пальцев MorphoWave и MorphoAccess. Такие стражи зачастую используются в головных офисах бизнес-структур, аэропортах, банках и дата-центрах.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru