



IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

Французская компания IDEMIA, крупнейший производитель решений для биометрической аутентификации, обновила прошивку для ряда устройств, устранив три уязвимости. Проблемы безопасности обнаружили исследователи из Positive Technologies; одна из брешей оценена как критическая.

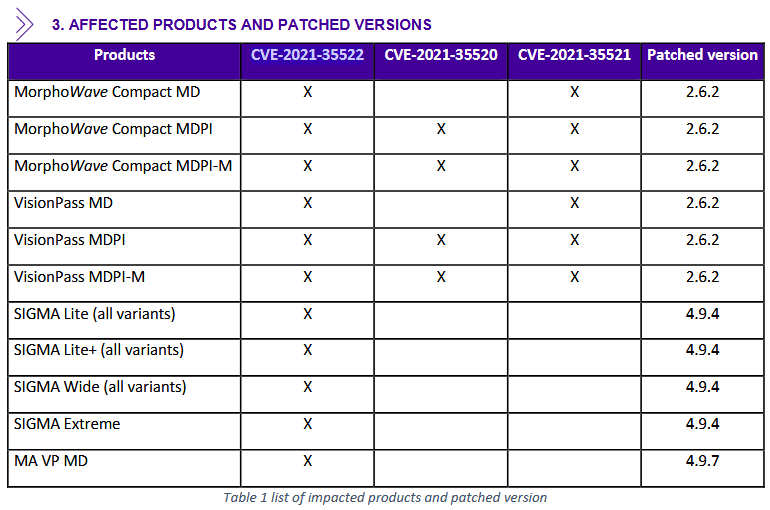
Согласно бюллетеню вендора (PDF), все уязвимости вызваны некорректной реализацией связи по протоколу Thrift. Проблема CVE-2021-35522 (9,8 балла по CVSS) классифицируется как переполнение буфера в стеке. Она связана с отсутствием проверки длины входных данных и позволяет удаленно выполнить в системе любой код или вызвать отказ в обслуживании (DoS).

«Эксплуатация этой уязвимости позволяет обойти биометрическую идентификацию, которую обеспечивают устройства IDEMIA, — пояснил Владимир Назаров, руководитель отдела PT по безопасности промышленных систем управления. — В результате атакующий может, например, удаленно открыть двери, контролируемые устройством, и проникнуть на охраняемую территорию».

Ошибка переполнения буфера в куче (CVE-2021-35520, 6,2 балла) тоже грозит исполнением вредоносного кода или переходом системы в состояние DoS. Однако эксплойт в данном случае требует наличия физического доступа к устройству и корректного закрытого ключа разблокировки.

Выход за пределы рабочей директории (CVE-2021-35521, 5,9 балла) возможен на тех же условиях, но последствия будут несколько иными. Автор атаки сможет читать или записывать произвольные файлы в системе, что потенциально грозит несанкционированным выполнением привилегированных команд.

Обновления прошивки вышли для всех затронутых устройств — терминалов распознавания лиц VisionPass, контроллеров доступа линейки SIGMA, сканеров отпечатков пальцев MorphoWave и MorphoAccess. Такие стражи зачастую используются в головных офисах бизнес-структур, аэропортах, банках и дата-центрах.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru