



IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

Французская компания IDEMIA, крупнейший производитель решений для биометрической аутентификации, обновила прошивку для ряда устройств, устранив три уязвимости. Проблемы безопасности обнаружили исследователи из Positive Technologies; одна из брешей оценена как критическая.

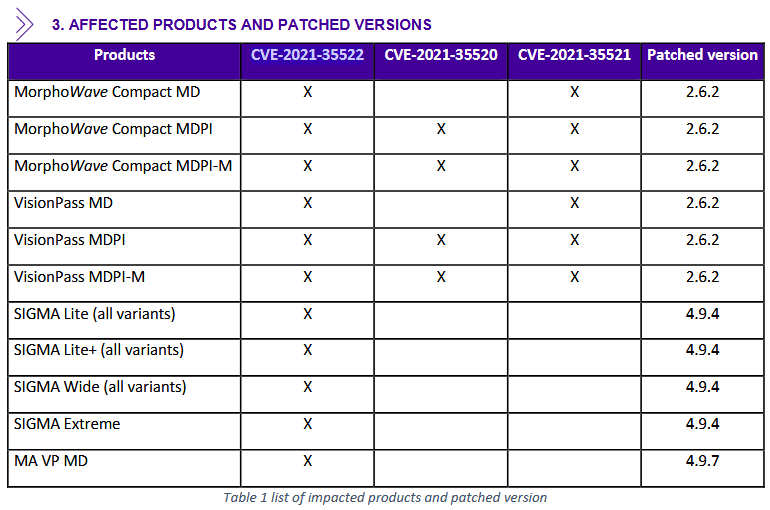
Согласно бюллетеню вендора (PDF), все уязвимости вызваны некорректной реализацией связи по протоколу Thrift. Проблема CVE-2021-35522 (9,8 балла по CVSS) классифицируется как переполнение буфера в стеке. Она связана с отсутствием проверки длины входных данных и позволяет удаленно выполнить в системе любой код или вызвать отказ в обслуживании (DoS).

«Эксплуатация этой уязвимости позволяет обойти биометрическую идентификацию, которую обеспечивают устройства IDEMIA, — пояснил Владимир Назаров, руководитель отдела PT по безопасности промышленных систем управления. — В результате атакующий может, например, удаленно открыть двери, контролируемые устройством, и проникнуть на охраняемую территорию».

Ошибка переполнения буфера в куче (CVE-2021-35520, 6,2 балла) тоже грозит исполнением вредоносного кода или переходом системы в состояние DoS. Однако эксплойт в данном случае требует наличия физического доступа к устройству и корректного закрытого ключа разблокировки.

Выход за пределы рабочей директории (CVE-2021-35521, 5,9 балла) возможен на тех же условиях, но последствия будут несколько иными. Автор атаки сможет читать или записывать произвольные файлы в системе, что потенциально грозит несанкционированным выполнением привилегированных команд.

Обновления прошивки вышли для всех затронутых устройств — терминалов распознавания лиц VisionPass, контроллеров доступа линейки SIGMA, сканеров отпечатков пальцев MorphoWave и MorphoAccess. Такие стражи зачастую используются в головных офисах бизнес-структур, аэропортах, банках и дата-центрах.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru