



В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

Разработчики проекта Tor Project выпустили новую версию браузера Tor Browser под номером 10.0.18. В этом релизе устраняется рад уязвимостей, включая весьма опасную брешь, позволяющую отслеживать пользователей. По словам специалистов, эту дыру можно использовать для снятия цифрового отпечатка установленных на устройстве жертвы приложений.

О методе снятия отпечатка с помощью JavaScript компания FingerprintJS рассказала ещё в мае. Эта техника позволяет потенциальному злоумышленнику отслеживать действия пользователя в разных браузерах. Метод основан на анализе установленных на устройстве приложений.

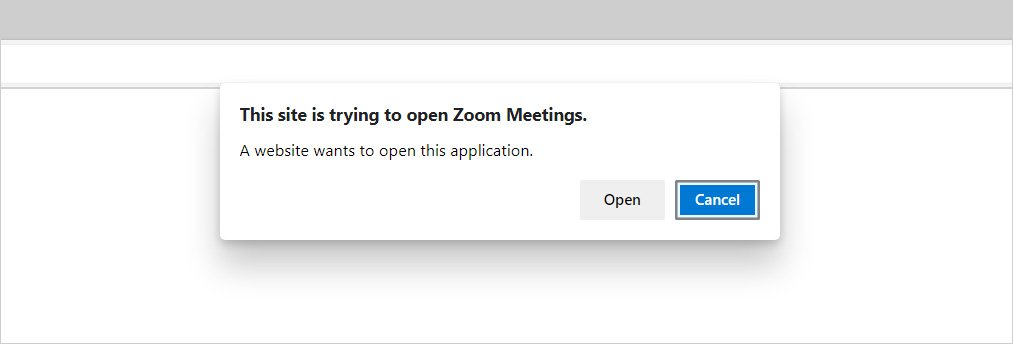
Атакующий, например, создаёт специальный профиль для пользователя, пытающегося открыть различные ссылки с URL-хендлерами (zoommtg:// и т. п.), и наблюдает за запуском определённых программ. Так злоумышленник узнаёт, какие именно приложения инсталлированы в системе.


В результате, перебрав целый ряд URL-хендлеров, атакующий должен создать полноценный идентификатор жертвы, который будет учитывать не только имеющиеся на устройстве программы, но и их конфигурацию. Далее сформированный ID уже будет применяться для отслеживания действий пользователя в браузерах Google Chrome, Edge, Tor Browser, Firefox и Safari.

Уязвимость особенно опасна для любителей Tor, поскольку этот интернет-обозреватель приучил нас, что ему нет равных по части безопасности и конфиденциальности. Именно поэтому разработчики Tor выпустили патч с версией 10.0.18.

Изменения коснулись лишь одной настройки, чего вполне хватило для фикса. В браузере запретили активацию функции «network.protocol-handler.external», и теперь он не будет выдавать конкретный URL сторонним приложениям.

Вы можете обновить Tor прямо в программе (Help => About Tor Browser) или же скачать актуальную версию с официального сайта.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru