Распространители зловредов взяли не вооружение конструктор вредоносных документов EtterSilent. Созданные с его помощью файлы-ловушки раздаются в виде вложений в спам и пока плохо детектируются антивирусами из коллекции VirusTotal.
Новый инструмент для проведения email-атак продвигается на хакерских форумах как минимум с середины прошлого года. Согласно рекламе, его использование помогает эффективно обходить Windows Defender, Windows AMSI (Antimalware Scan Interface) и защитные фильтры популярных email-сервисов, включая Gmail.
Проведенное в Intel 471 исследование показало, что EtterSilent позволяет создавать поддельные документы Microsoft Office двух видов — с эксплойтом либо вредоносным макросом. Из эксплойтов в арсенале билдера числятся CVE-2017-8570, CVE-2017-11882 и CVE-2018-0802, использование которых бессмысленно на Windows с новейшей версией Office.
Как правило, авторы email-атак отдают предпочтение варианту с вредоносным макросом, так как он совместим с любой версией Microsoft Office, поддерживаемой EtterSilent (с 2007 по 2019). Потенциальную жертву нужно лишь убедить активировать соответствующую функцию.
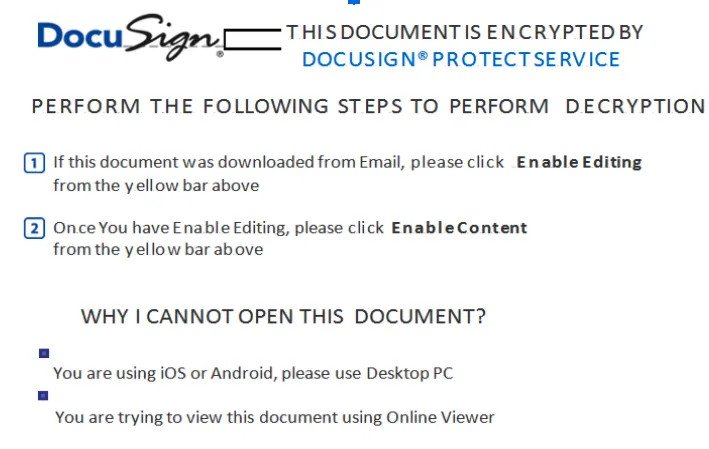
Такие документы пока распространяются от имени DocuSign или DigiCert. Примечательно, что в данном случае используется XML-макрос Excel 4.0, а не VBA, как в большинстве других аналогов.
На настоящий момент признаки использования EtterSilent замечены в email-рассылках, нацеленных на распространение Trickbot, BazarLoader, а также банковских троянов IcedID/BokBot, QakBot/QBot и Ursnif, он же Rovnix, Gozi и Papras.
Билдеры вредоносных документов Microsoft Office, облегчающие задачу злоумышленникам, создавались и ранее — достаточно вспомнить Rubella трехлетней давности. Использование таких инструментов оправдывает себя до тех пор, пока не накопится база сигнатур созданных с их помощью фальшивок. Так, неделю назад результаты применения EtterSilent, со слов BleepingComputer, различали лишь несколько антивирусных сканеров из набора VirusTotal, а теперь их детектирует треть, а то и половина.










