



Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Распространители зловредов взяли не вооружение конструктор вредоносных документов EtterSilent. Созданные с его помощью файлы-ловушки раздаются в виде вложений в спам и пока плохо детектируются антивирусами из коллекции VirusTotal.

Новый инструмент для проведения email-атак продвигается на хакерских форумах как минимум с середины прошлого года. Согласно рекламе, его использование помогает эффективно обходить Windows Defender, Windows AMSI (Antimalware Scan Interface) и защитные фильтры популярных email-сервисов, включая Gmail.

Проведенное в Intel 471 исследование показало, что EtterSilent позволяет создавать поддельные документы Microsoft Office двух видов — с эксплойтом либо вредоносным макросом. Из эксплойтов в арсенале билдера числятся CVE-2017-8570, CVE-2017-11882 и CVE-2018-0802, использование которых бессмысленно на Windows с новейшей версией Office.

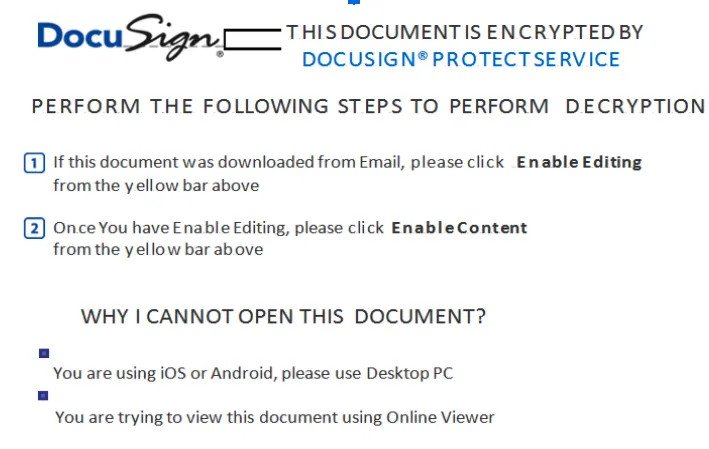
Как правило, авторы email-атак отдают предпочтение варианту с вредоносным макросом, так как он совместим с любой версией Microsoft Office, поддерживаемой EtterSilent (с 2007 по 2019). Потенциальную жертву нужно лишь убедить активировать соответствующую функцию.

Такие документы пока распространяются от имени DocuSign или DigiCert. Примечательно, что в данном случае используется XML-макрос Excel 4.0, а не VBA, как в большинстве других аналогов.


На настоящий момент признаки использования EtterSilent замечены в email-рассылках, нацеленных на распространение Trickbot, BazarLoader, а также банковских троянов IcedID/BokBot, QakBot/QBot и Ursnif, он же Rovnix, Gozi и Papras.

Билдеры вредоносных документов Microsoft Office, облегчающие задачу злоумышленникам, создавались и ранее — достаточно вспомнить Rubella трехлетней давности. Использование таких инструментов оправдывает себя до тех пор, пока не накопится база сигнатур созданных с их помощью фальшивок. Так, неделю назад результаты применения EtterSilent, со слов BleepingComputer, различали лишь несколько антивирусных сканеров из набора VirusTotal, а теперь их детектирует треть, а то и половина.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru