



Данные 533 млн пользователей Facebook распространяются бесплатно

Данные 533 млн пользователей Facebook распространяются бесплатно

Данные 533 млн пользователей Facebook распространяются бесплатно

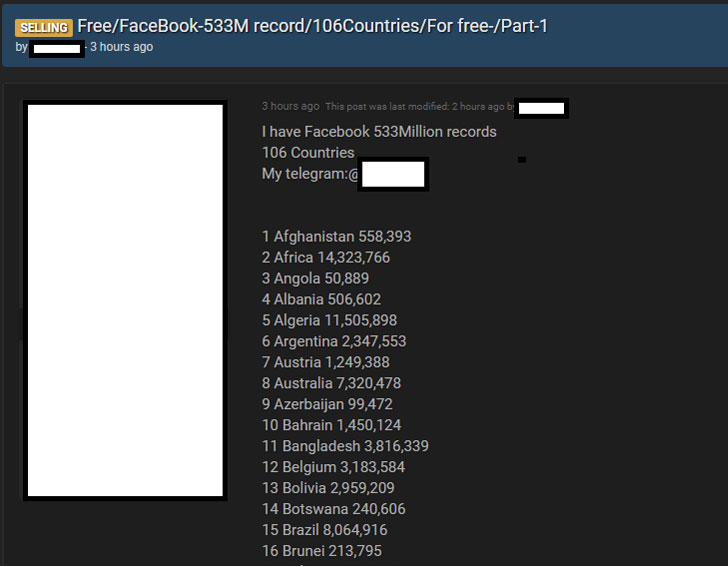
На популярном форуме для киберпреступников свободно распространяются персональные данные приблизительно 533 миллионов пользователей социальной площадки Facebook. Судя по всему, скомпрометированные сведения попали в руки злоумышленников в 2019 году благодаря уязвимости Facebook.

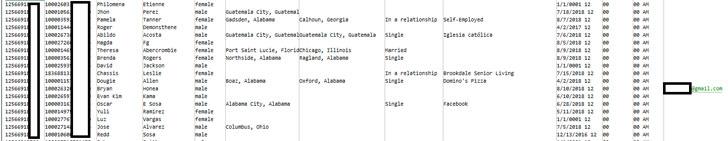
Как выяснили исследователи, среди слитых данных есть полные имена, идентификаторы на Facebook, телефонные номера, информация о местоположении, адреса электронной почты, пол, род деятельности, страна и город проживания, дата создания аккаунта и т. п.

Более 32 миллионов пострадавших пользователей располагаются в США, 11 млн — в Великобритании, 10 млн — в России, шесть миллионов — в Индии. В общей сложности затронуты граждане 106 стран.

Все эти данные удалось получить с помощью уязвимости в социальной сети Цукерберга, которая позволяла автоматизированным скриптам собирать данные профилей пользователей. К счастью, разработчики устранили брешь в августе 2019 года.


Неважно, актуальные ли это данные или нет, считают специалисты, репутация Facebook снова может серьёзно пошатнуться (как уже было в ситуации с Cambridge Analytica).

Стоит также учитывать, что распространяющиеся бесплатно данные — лакомый кусочек для киберпреступников, использующих социальную инженерию, маркетинговые схемы и другие похожие методы.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru