



Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

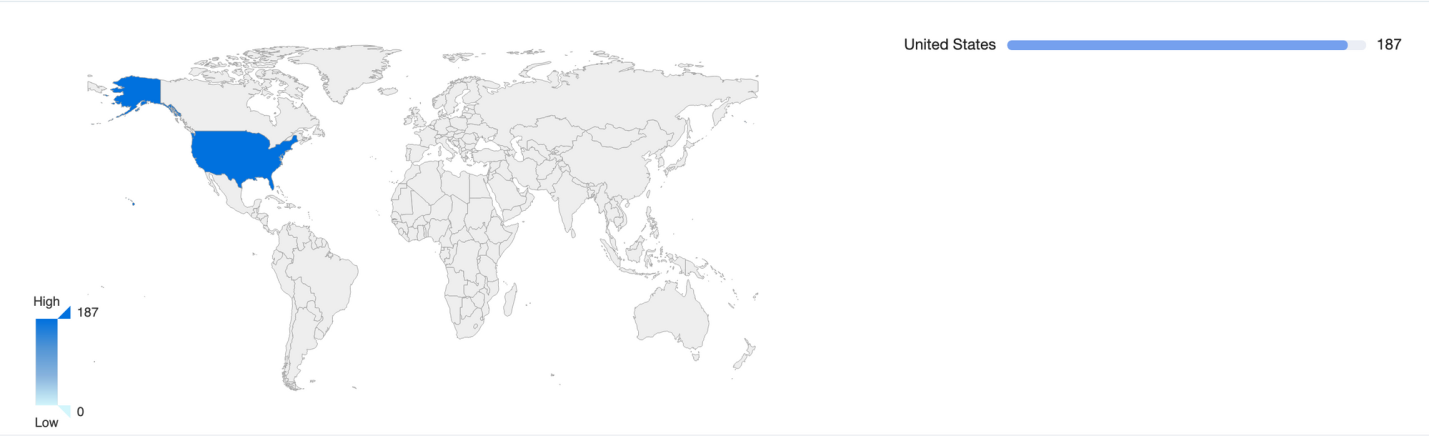
Обнаружен образец Fbot, загружаемый на IoT-устройства посредством эксплуатации критической уязвимости в Vantage Velocity — софте, предназначенном для мониторинга транспортных потоков. По данным Qihoo 360, подавляющее большинство новых целей Linux-бота находятся на территории США.

Китайские эксперты отслеживают деятельность операторов Fbot с 2018 года. За истекший период этот наследник DDoS-бота Mirai, а точнее, его итерации, известной как Satori, сменил множество IoT-мишеней, атакуя их с помощью эксплойтов нулевого дня. На сей раз ботоводы остановили свой выбор на IoT-устройствах, помогающих оценить потоки транспортных средств и спрогнозировать пробки на дорогах.

Смарт-решение Vantage Velocity производства американской компании Iteris работает на основе Bluetooth. Его использование предполагает установку на обочине устройств с датчиками для определения скорости и местоположения транспортных средств – участников дорожного движения. Все эти сведения в реальном времени передаются в хост-систему для оценки пропускной способности улично-дорожной сети.

Уязвимость в Vantage Velocity (CVE-2020-9020), которую используют ботоводы, классифицируется как удаленное внедрение команд. Она возникла из-за неадекватной санации входных данных и проявляется при синхронизации системы с NTP-сервером по выбору пользователя. Проблема оценена в 9,8 балла по шкале CVSS. Устранил ли ее вендор, неизвестно.

Анализ нового семпла Fbot показал, что он ориентирован на устройства, использующие микропроцессоры с архитектурой ARM. Основными функциями зловреда являются проведение DDoS-атак и сканирование портов Telnet. И то, и другое бот выполняет по команде с C2-сервера, размещенного во Франции.

При обнаружении открытого Telnet-порта Fbot пытается получить доступ к службе, используя вшитый список ходовых логинов и паролей. В случае успеха данные атаки 

передаются на C2-сервер, и на новое устройство отгружается копия Fbot, заточенная под используемый CPU.

Поиск потенциально уязвимых устройств в интернете, проведенный в Qihoo 360, выявил следующую картину:


Пользователям Vantage Velocity рекомендуется проверить наличие обновлений прошивки и установить новейшую версию, а также усилить пароли, используемые для доступа к веб-интерфейсу и SSH.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru