



Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Ещё в июне Micorosft выпустила патч, устраняющий серьёзную уязвимость в операционной системе Windows. С помощью этой бреши потенциальный злоумышленник мог повысить свои права до уровня ядра. Однако патч оказался ненадёжным, что позволило создать эксплойт, превратив старую дыру в новую 0-day.

Код proof-of-concept продемонстрировали исследователи в области кибербезопасности. В сущности, это просто новый подход к старой майской уязвимости, получившей идентификатор CVE-2020-0986.

Изначально проблему безопасности обнаружила специалист Google Project Zero Мэдди Стоун. К сожалению, это произошло достаточно поздно, поскольку киберпреступники уже взяли брешь на вооружение.

В реальных атаках злоумышленники использовали CVE-2020-0986 в связке с багом Internet Explorer, позволявшим выполнить код удалённо. Другими словами, на руках у атакующих было целых две 0-day.

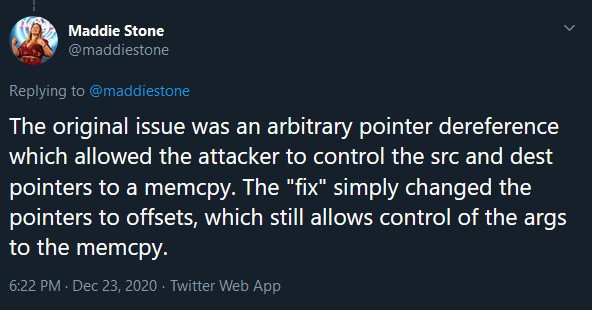
В итоге оказалось, что даже выпущенный Microsoft патч не исправил ситуацию. Та же Стоун в Twitter указала на возможность эксплуатации, которая всё ещё позволяет повысить свои привилегии до уровня ядра. Для этого злоумышленник должен отправить смещение вместо указателя.


Стоун даже опубликовала технические детали нового метода эксплуатации уязвимости, которой в этом виде присвоили уже другой идентификатор — CVE-2020-17008. PoC-код также доступен всем желающим.

Одно плохо — теперь у киберпреступников на руках есть вся необходимая информация, которая позволит запустить серию атак с использованием CVE-2020-17008.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru