



Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

На GitHub обнаружен открытый репозиторий, содержимое которого очень похоже на кряк исходного кода Cobalt Strike. За неполных две недели существования хранилища было создано 172 форка. Остановить дальнейшее распространение тулкита, популярного у злоумышленников, будет, по всей видимости, трудно.

Фреймворк Cobalt Strike вполне легитимен; он представляет собой набор инструментов постэксплуатации, позволяющих создавать оболочки, удаленно выполнять PowerShell-сценарии, повышать привилегии и т. п. ИБ-специалисты обычно используют Cobalt Strike для тестирования систем на проникновение. Возможности тулкита оценили и в криминальных кругах: авторы целевых атак зачастую используют его для закрепления удаленного доступа к взломанной сети.

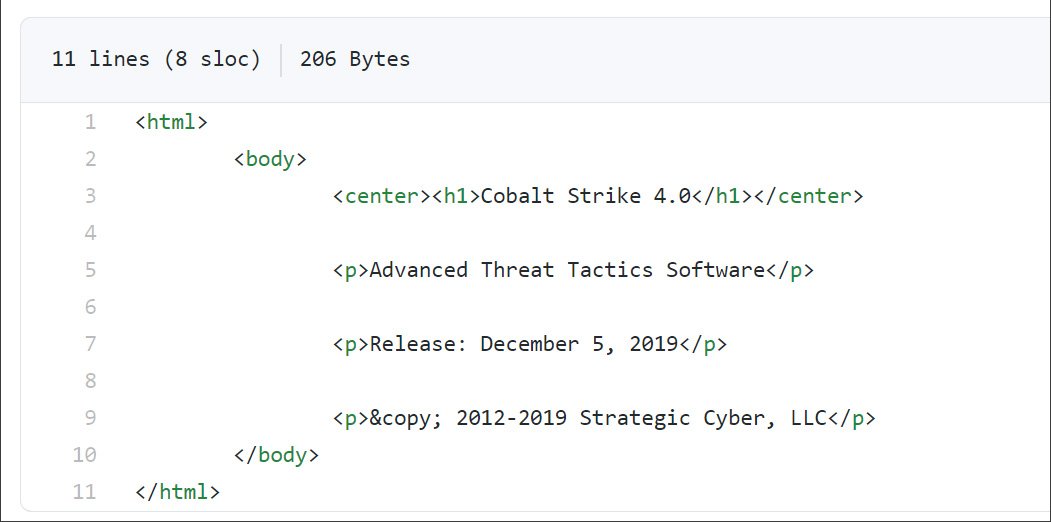
Анализ кода, выложенного в Git-репозитории, вывил большое сходство с исходниками Cobalt Strike. Судя по содержимому файла about.html, это версия 4.0 тулкита.


Автор находки полагает, что этот Java-код декомпилировали вручную. Некоторые зависимости были подправлены, а проверка лицензий устранена.

Хотя это и не оригинальный Cobalt Strike, публикация исходников может иметь весьма серьезные последствия: она снижает планку для неискушенных хакеров. Более того, имея доступ к коду, злоумышленники начнут его совершенствовать по своему усмотрению, и число изощренных целевых атак возрастет в разы.

В сентябре в Сеть просочился исходный код Android-трояна Cerberus. Тогда неизвестные выложили его на площадках дарквеба. А в начале октября на 4chan всплыл код операционных систем Windows XP и Windows Server 2003, подлинность которого подтвердили почти сразу.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru