


Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Google обратилась к своим 2,5 млрд пользователей с тревожным предупреждением: число фишинговых атак и попыток кражи учётных данных резко выросло. Главная проблема в том, что большинство людей крайне редко меняют пароли — и этим активно пользуются злоумышленники.

По данным компании, 37% успешных угонов аккаунтов связаны с украденными или скомпрометированными паролями.

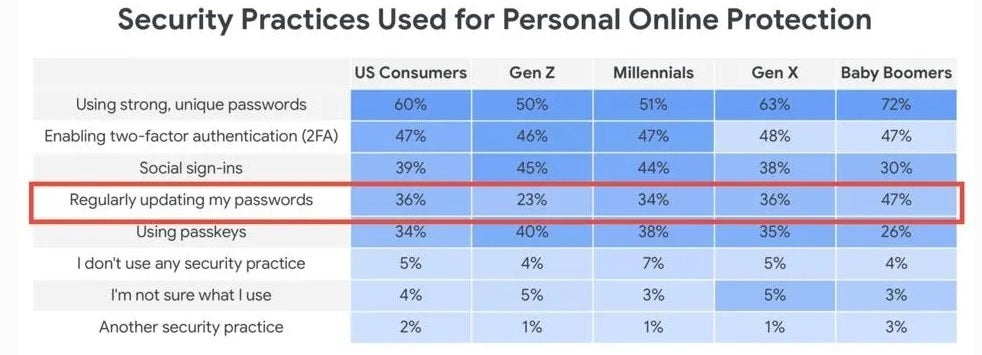
При этом 64% пользователей вообще не обновляют их регулярно. В итоге миллиарды аккаунтов с устаревшими паролями становятся лёгкой добычей для хакеров.


Методы атак тоже усложнились. Теперь мошенники выдают себя за поддержку Google — рассылают письма с поддельными ссылками для входа или даже звонят, выманивая коды двухфакторной аутентификации. В таких условиях даже те, кто использует 2FA, рискуют потерять доступ к почте.

Google советует начинать с простого — срочно поменять пароль и обновлять его время от времени. Но в компании подчёркивают: будущее за passkeys — ключами доступа на основе биометрии или ПИН-кода устройства. Их невозможно «выудить» через фишинг, но пока ими пользуется лишь треть американцев.

Ещё один важный совет: отказаться от СМС-кодов и перейти на приложения-аутентификаторы. СМС легко перехватить, а вот одноразовые коды в приложении украсть гораздо сложнее.

Главный вывод: не ждите тревожного письма от Google, чтобы задуматься о безопасности. Если у вас до сих пор старый пароль, который к тому же используется на нескольких сайтах, — меняйте его прямо сейчас и настройте более надёжные способы защиты. Хакеры как раз и рассчитывают на то, что вы будете тянуть.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru