


Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Google обратилась к своим 2,5 млрд пользователей с тревожным предупреждением: число фишинговых атак и попыток кражи учётных данных резко выросло. Главная проблема в том, что большинство людей крайне редко меняют пароли — и этим активно пользуются злоумышленники.

По данным компании, 37% успешных угонов аккаунтов связаны с украденными или скомпрометированными паролями.

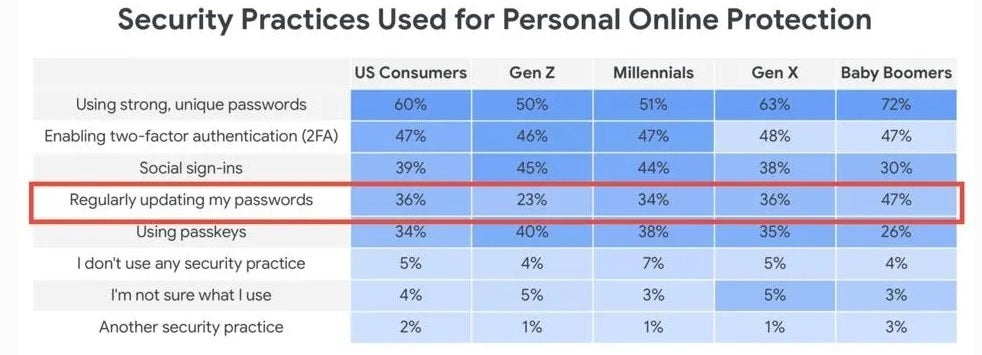
При этом 64% пользователей вообще не обновляют их регулярно. В итоге миллиарды аккаунтов с устаревшими паролями становятся лёгкой добычей для хакеров.


Методы атак тоже усложнились. Теперь мошенники выдают себя за поддержку Google — рассылают письма с поддельными ссылками для входа или даже звонят, выманивая коды двухфакторной аутентификации. В таких условиях даже те, кто использует 2FA, рискуют потерять доступ к почте.

Google советует начинать с простого — срочно поменять пароль и обновлять его время от времени. Но в компании подчёркивают: будущее за passkeys — ключами доступа на основе биометрии или ПИН-кода устройства. Их невозможно «выудить» через фишинг, но пока ими пользуется лишь треть американцев.

Ещё один важный совет: отказаться от СМС-кодов и перейти на приложения-аутентификаторы. СМС легко перехватить, а вот одноразовые коды в приложении украсть гораздо сложнее.

Главный вывод: не ждите тревожного письма от Google, чтобы задуматься о безопасности. Если у вас до сих пор старый пароль, который к тому же используется на нескольких сайтах, — меняйте его прямо сейчас и настройте более надёжные способы защиты. Хакеры как раз и рассчитывают на то, что вы будете тянуть.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru