



Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

Akamai помогла европейскому банку пережить крупнейшую DDoS-атаку

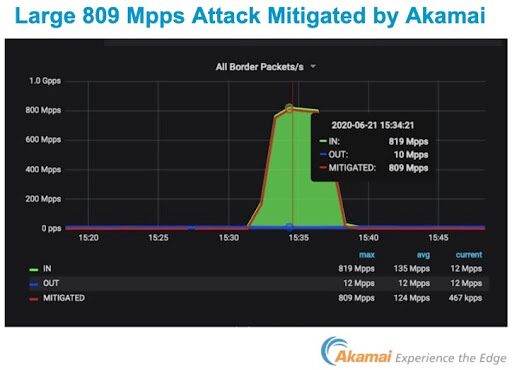
Компания Akamai зафиксировала мощнейшую DDoS-атаку на один из европейских банков. По словам специалистов, которые помогали кредитной организации сдерживать атаку, пик её мощности составил 809 миллионов пакетов в секунду.

Akamai не раскрыла имя банка из соображений конфиденциальности клиента. В компании лишь уточнили, что атака произошла 21 июня.

«21 июня 2020 года нам удалось сдержать крупнейшую DDoS-атаку, когда-либо зафиксированную на платформе Akamai. Злоумышленники смогли генерировать 809 миллионов пакетов в секунду, их целью стал европейский банк», — гласит пост в блоге Akamai.

Специалисты считают, что данную атаку можно смело ставить в ряд с самыми мощными DDoS за всю историю. Предыдущий рекорд, зафиксированный платформой Akamai, в два раза уступает последней вредоносной кампании.

Экспертов также поразила невероятная скорость, с которой DDoS удалось выйти на пик. Путь от нормального показателя трафика до 418 Gbps атака прошла всего за несколько секунд. На пик же DDoS вышла спустя две минуты.

В Akamai уточнили, что длительность атаки не превысила десяти минут. Предполагается, что за DDoS стоит новый ботнет, поскольку в процесс было вовлечено большое количество IP-адресов, ранее не фигурировавших в подобных операциях.

Напомним, что на прошлой неделе о рекордно мощной DDoS-атаке рассказала компания Amazon. Интернет-гиганту удалось зафиксировать уровень в 2,3 Tbps.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru