



Amazon рассказал о рекордно мощной DDoS-атаке — 2,3 Tbps

Amazon рассказал о рекордно мощной DDoS-атаке — 2,3 Tbps

Amazon рассказал о рекордно мощной DDoS-атаке — 2,3 Tbps

Компания Amazon рассказала о мощнейшей DDoS-атаке на системы одного из своих клиентов. По словам американской корпорации, AWS Shield отразил DDoS мощностью 2,3 Tbps (терабит в секунду) в середине февраля 2020 года.

Данный киберинцидент Amazon описала в своём отчёте AWS Shield Threat Landscape (PDF), повествующем об атаках, с которыми имел дело защитный сервис AWS Shield.

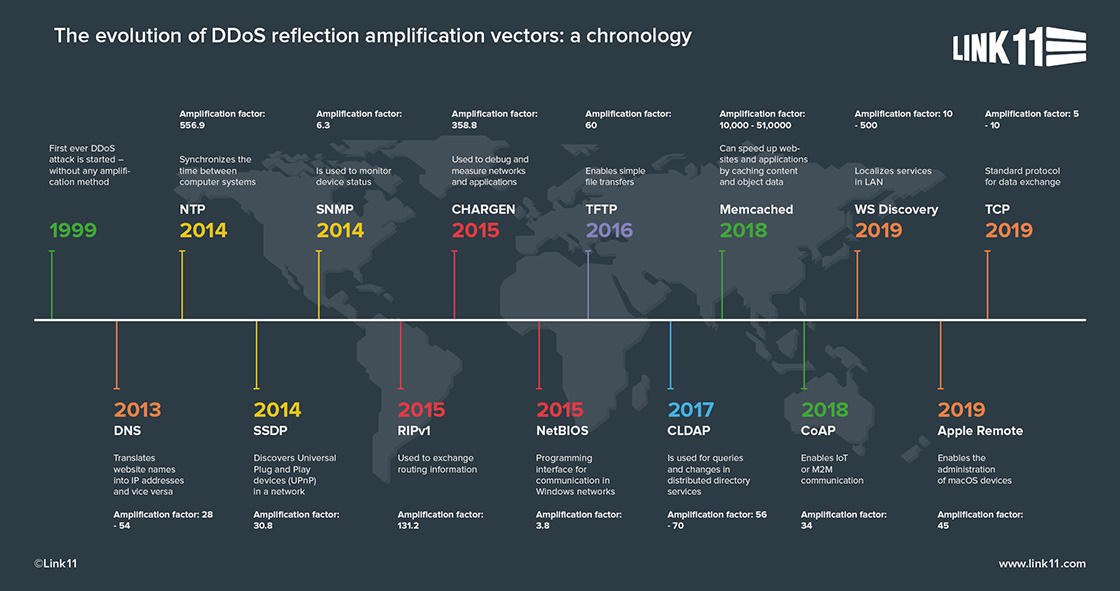
В документе Amazon не называется конкретный клиент, на которого был нацелен DDoS, однако специалисты упомянули, что в ходе кибератаки использовались взломанные веб-серверы CLDAP. В результате команда AWS Shield три дня боролась с угрозой.

Напомним, что протокол CLDAP пришёл на смену устаревшему LDAP, его используют для подключения, поиска и модификации расшаренных директорий. Киберпреступники задействуют протокол CLDAP для DDoS-атак с конца 2016 года. CLDAP-серверы известны тем, что способны увеличивать мощность DDoS в 56-70 раз.

Предыдущий рекорд по мощности установила отбитая специалистами NETSCOUT Arbor в марте 2018 DDoS-атака — 1,7 Tbps. До этого лидерство принадлежало атаке на GitHub — 1,3 Tbps (февраль 2018 года).

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru