


Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Специалисты по кибербезопасности из компании F6 рассказали о мошеннической схеме, в которой злоумышленники маскировали обман под безобидные адвент-календари с якобы гарантированными подарками. На деле всё сводилось к старой цели: выманить у людей персональные данные и деньги.

Схема особенно активно работала в конце 2025 года — как раз в тот момент, когда вокруг подарков, акций и праздничных спецпредложений традиционно становится больше шума.

Мошенники сделали ставку на знакомую механику адвент-календарей: пользователю обещали быстрый и приятный бонус, а дальше аккуратно выводили его за пределы привычного сценария покупки.

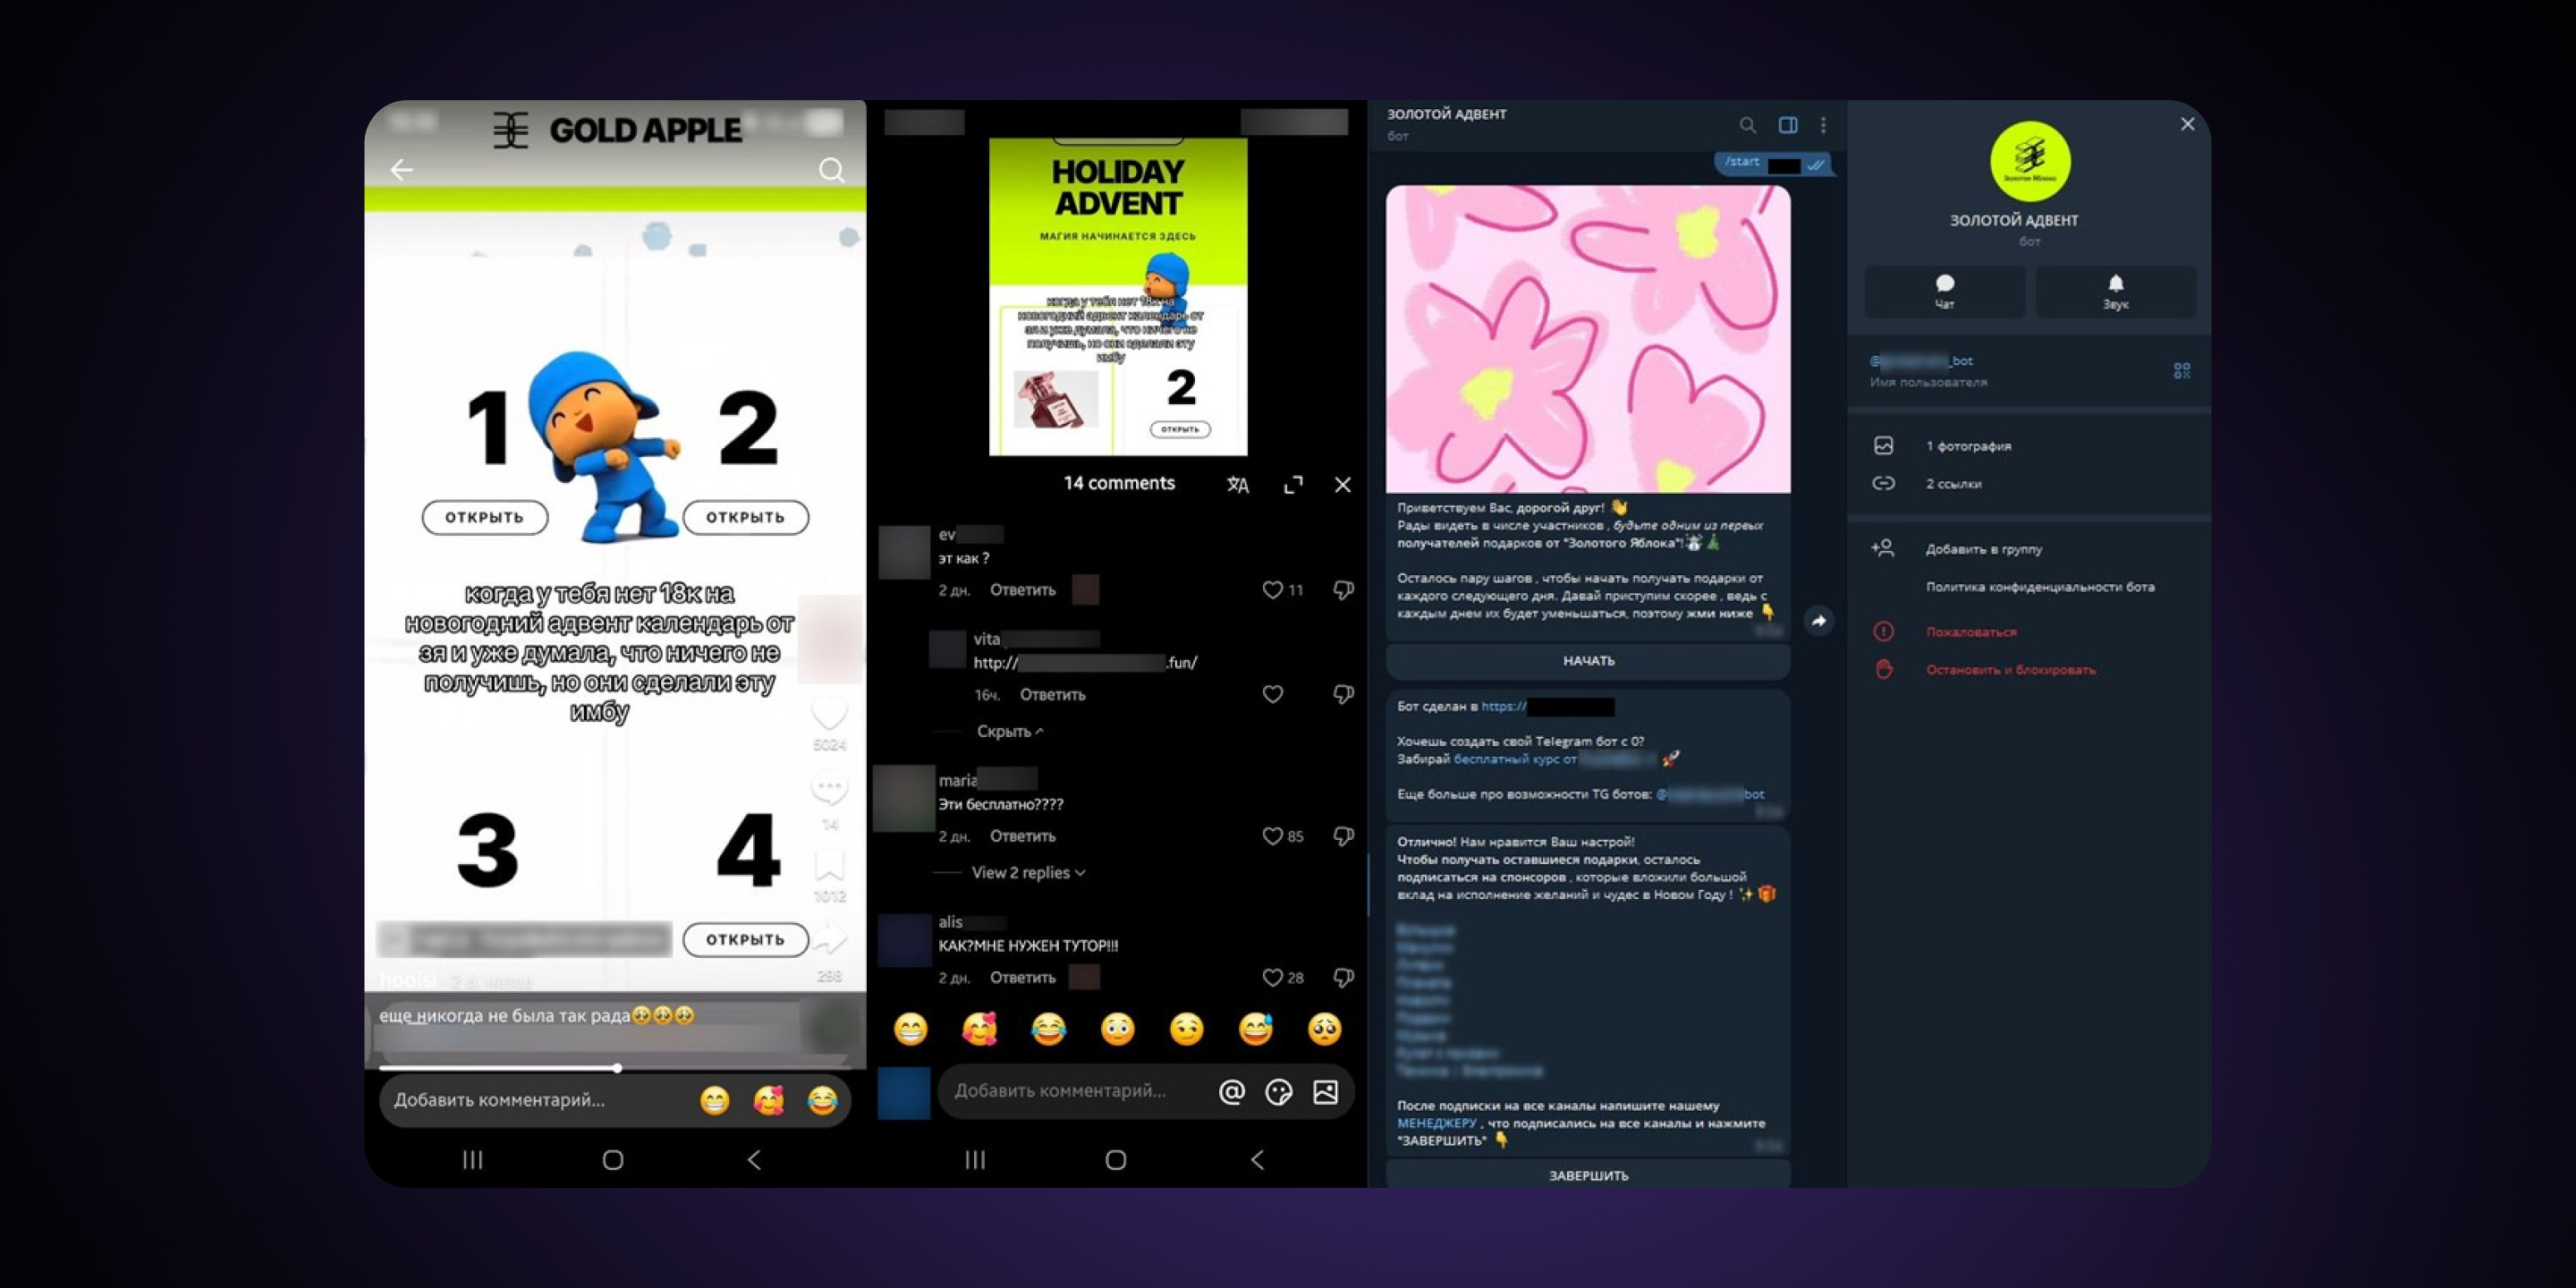
Через новые или угнанные аккаунты в TikTok распространялись ролики с анонсом якобы выгодной акции. Пользователю предлагали перейти по ссылке в профиле или в комментариях, после чего он попадал на сайт, визуально похожий на официальный ресурс ретейлера. Там всё выглядело довольно безобидно: нужно было открывать ячейки адвент-календаря и получать «гарантированные призы».


Но дальше человека переводили в Telegram-бот, который уже и был основным инструментом схемы. Через него злоумышленники собирали аудиторию, навязывали дополнительные действия, предлагали подписки, а в отдельных случаях доводили сценарий до передачи персональных данных или оплаты в пользу мошенников.

По данным экспертов, с конца ноября 2025 года до середины января 2026 года в рамках этой схемы удалось выявить и заблокировать 12 поддельных сайтов, более 220 роликов в TikTok и свыше 20 телеграм-каналов и ботов.

В F6 отмечают, что подобные истории особенно часто всплывают именно в праздничный сезон. Легенды могут меняться, но суть обычно одна и та же: пользователю обещают розыгрыш, промокод, подарочную карту, закрытую акцию или эксклюзивное предложение, а затем уводят его на сторонние площадки, где уже начинается собственно мошенничество.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru