


Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Недавно пропатченная и обнародованная уязвимость в MongoDB, грозящая кражей конфиденциальных данных, уже активно используется в атаках. Публикация PoC повысила угрозу, админам советуют как можно скорее обновить продукт.

Причиной появления проблемы CVE-2025-14847, получившей кодовое имя MongoBleed, является логическая ошибка в реализации разуплотнения данных с помощью zlib, которое к тому же происходит до аутентификации.

При получении сообщений от клиента сервер MongoDB слепо доверяет размеру данных, указанному при передаче, и в результате может вернуть содержимое неинициализированной динамической области памяти.

В итоге путем подачи множественных запросов к серверу неавторизованный злоумышленник сможет заполучить такую конфиденциальную информацию, как внутренние состояния и указатели. Взаимодействия с законным пользователем тоже не потребуется.

Уязвимости, получившей 8,7 балла по шкале CVSS, подвержены многие версии СУБД MongoDB, и поддерживаемые, и устаревшие. Угроза также актуальна для Ubuntu.

Вышедший в этом месяце патч включен в состав сборок 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30. Ввиду текущих атак, а также публикации PoC-кода на GitHub пользователям рекомендуется в кратчайшие сроки произвести обновление.

При отсутствии такой возможности можно временно отключить zlib, ограничить доступ к серверу MongoDB по сети и ввести мониторинг логов на предмет аномальных неавторизованных подключений.

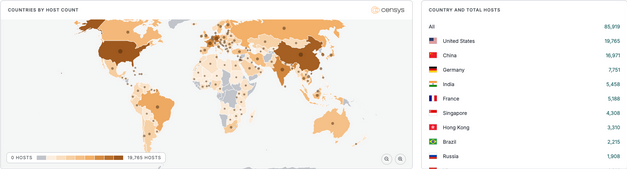
Сканирование интернета, проведенное в Censys, выявило более 87 тыс. потенциально уязвимых экземпляров MongoDB, с наибольшей концентрацией в США, Китае и Германии.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru