


Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

В Rainbow Six Siege произошёл интересный киберинцидент: злоумышленники получили доступ ко внутренним системам игры и смогли участвовать в модерации, блокировке игроков и экономике проекта. В частности, начислять игрокам R6 Credits — премиальную валюту, которая продаётся за реальные деньги.

По сообщениям игроков и скриншотам из самой игры, атакующие получили возможность:

  • банить и разбанивать игроков Rainbow Six Siege;
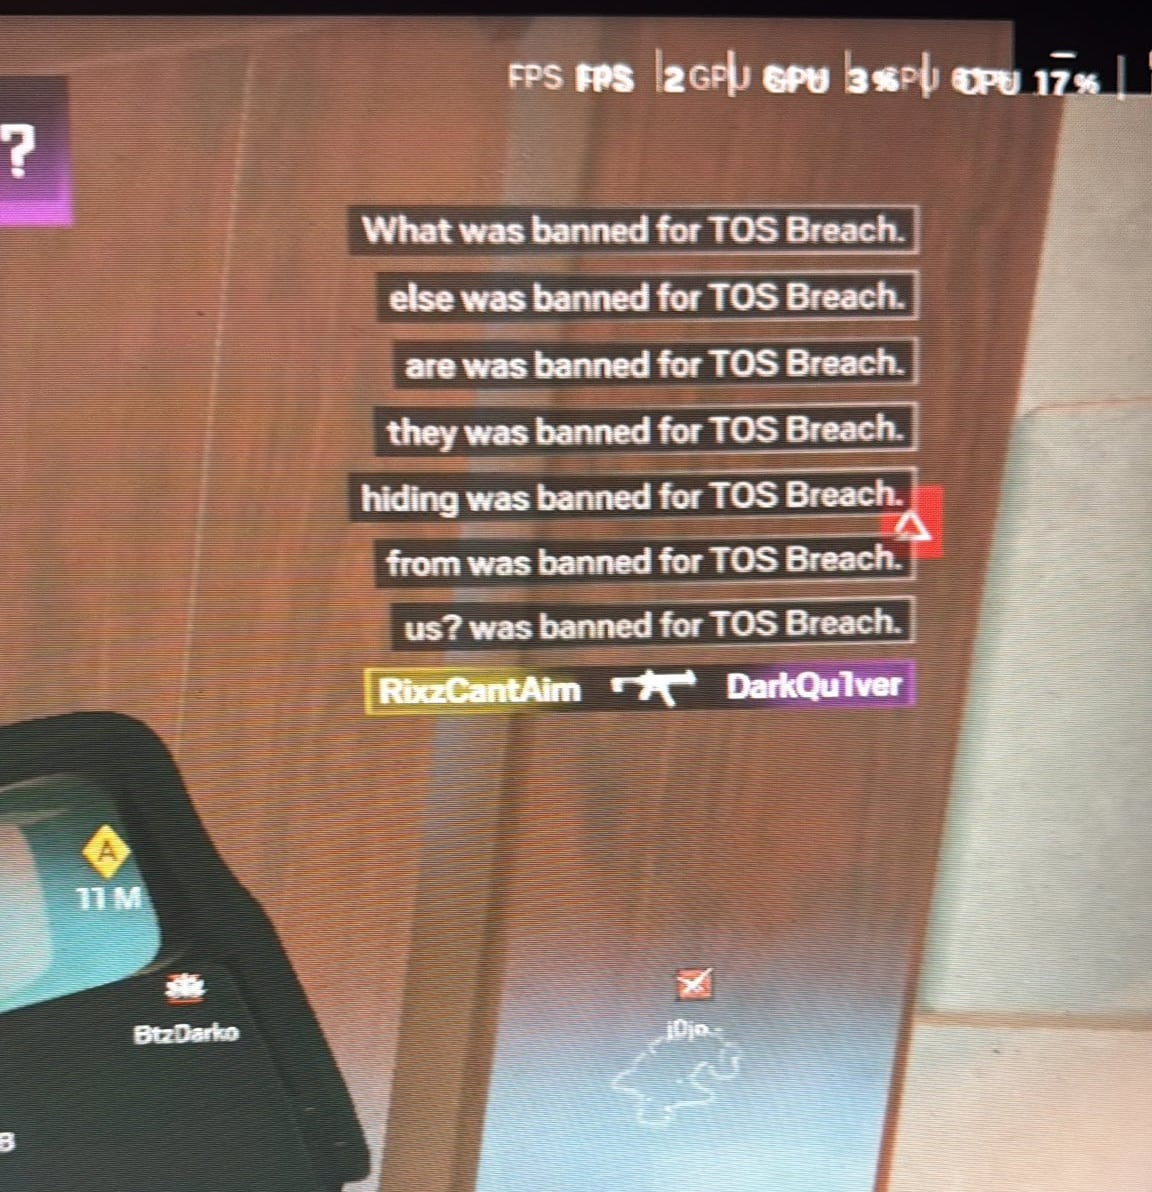
  • выводить фейковые сообщения о блокировках в официальном бан-тикере;
  • начислять игрокам около 2 млрд R6 Credits и Renown;
  • разблокировать все косметические предметы, включая скины, доступные только разработчикам.

Для понимания масштаба: по ценам Ubisoft, 15 000 кредитов стоят $99,99, а значит раздача на 2 млрд кредитов эквивалентна примерно $13,3 млн внутриигровой валюты.

В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege в X подтвердил, что компания знает о проблеме и уже работает над её устранением. Вскоре после этого Ubisoft отключила серверы игры и внутриигровой маркетплейс.

«Siege и Marketplace мы отключили специально, пока команда занимается решением проблемы», — сообщили в Ubisoft.

Позже компания уточнила важный момент: игроков не будут наказывать за потраченные кредиты, однако все транзакции, совершённые после 11:00 UTC, будут аннулированы.

Источник: @ViTo_DEE91


Также Ubisoft заявила, что сообщения в бан-тикере не были сгенерированы самой компанией, а сам тикер ранее уже был отключён. На момент публикации серверы Rainbow Six Siege остаются отключёнными. Ubisoft заявляет, что продолжает работу над полным восстановлением игры, но официального технического отчёта о причинах взлома пока нет.

Параллельно в сообществе начали распространяться неподтверждённые слухи о более глубокой компрометации инфраструктуры Ubisoft. По данным исследовательской группы VX-Underground, некоторые атакующие утверждают, что использовали уязвимость MongoDB под названием MongoBleed (CVE-2025-14847). Она позволяет удалённо извлекать данные из памяти открытых MongoDB-инстансов, включая ключи и учётные данные.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru