
Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Если ваш iPhone в последнее время пытается раскалиться до температуры мартеновской печи и сходит с ума от бесконечной череды пушей, расслабьтесь, дело не в вас и даже не в бета-версии iOS. Telegram снова отличился: в приложении всплыл баг, который заставляет технику плавиться.

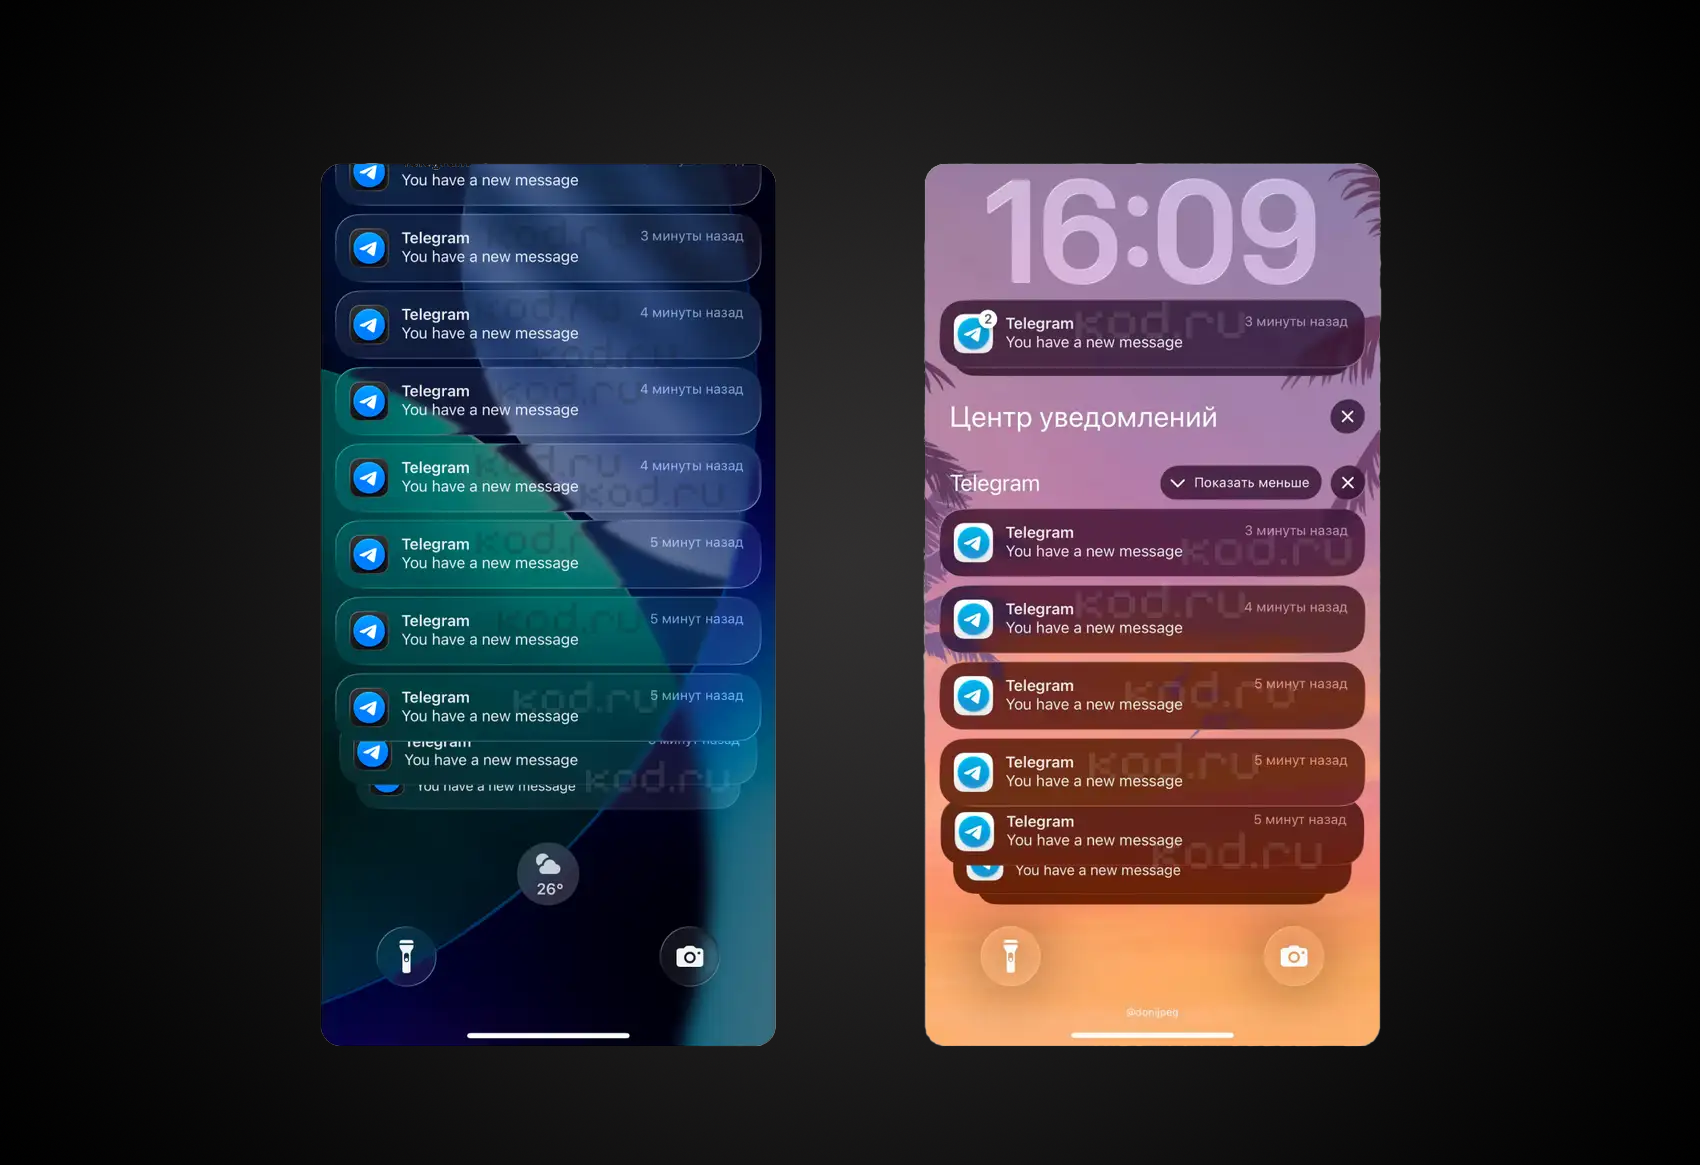
Мессенджер начинает в фоновом режиме штамповать сотни ложных уведомлений, сообщает «Код Дурова».

На экран пачками валится англоязычный текст "You have a new message", даже если у вас включен русский язык и отображение текста сообщений. Нажимать на них бесполезно — внутри ничего нет. Пуши прилетают буквально каждую минуту, превращая шторку уведомлений в хаос.


Но это ещё полбеды. Параллельно с этим адом iPhone или iPad начинает нехило греться и сжирать батарею прямо на глазах (у некоторых улетает по 11% за полчаса в полном idle).

Нагрев бывает настолько сильным, что Apple просто ставит зарядку на паузу, пока девайс не остынет. Один из пострадавших журналистов даже приспособил геймпад с кулером, чтобы хоть как-то зарядить смартфон.

Жалобы поползли ещё в мае, но после обновления Telegram до версии 12.9 баг накрыл пользователей с новой силой. Судя по всему, кривой код мессенджера закольцовывает фоновые процессы, заставляя процессор пахать на износ.

Как с этим жить? Панацеи пока нет — разработчики молчат, а регулярные патчи проблему до конца не вычистили. Единственное временное спасение — полная переустановка приложения:

  1. Зайдите в Telegram: Настройки → Данные и память → Использование памяти и почистите кеш.
  2. Убедитесь, что помните пароли и сможете войти обратно (проверьте доступ к почте или другим устройствам для кода).
  3. Снесите Telegram с устройства.
  4. Скачайте его заново из App Store и аутентифицируйтесь.

Спойлер: это помогает, но не всем и не навсегда. У кого-то сбой возвращается через неделю-две. Так что запасаемся терпением, ждём нормальный фикс от команды Дурова и держим огнетушитель под рукой.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru