


Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Дуров, где огнетушитель? Telegram превращает iPhone в раскалённый кирпич

Если ваш iPhone в последнее время пытается раскалиться до температуры мартеновской печи и сходит с ума от бесконечной череды пушей, расслабьтесь, дело не в вас и даже не в бета-версии iOS. Telegram снова отличился: в приложении всплыл баг, который заставляет технику плавиться.

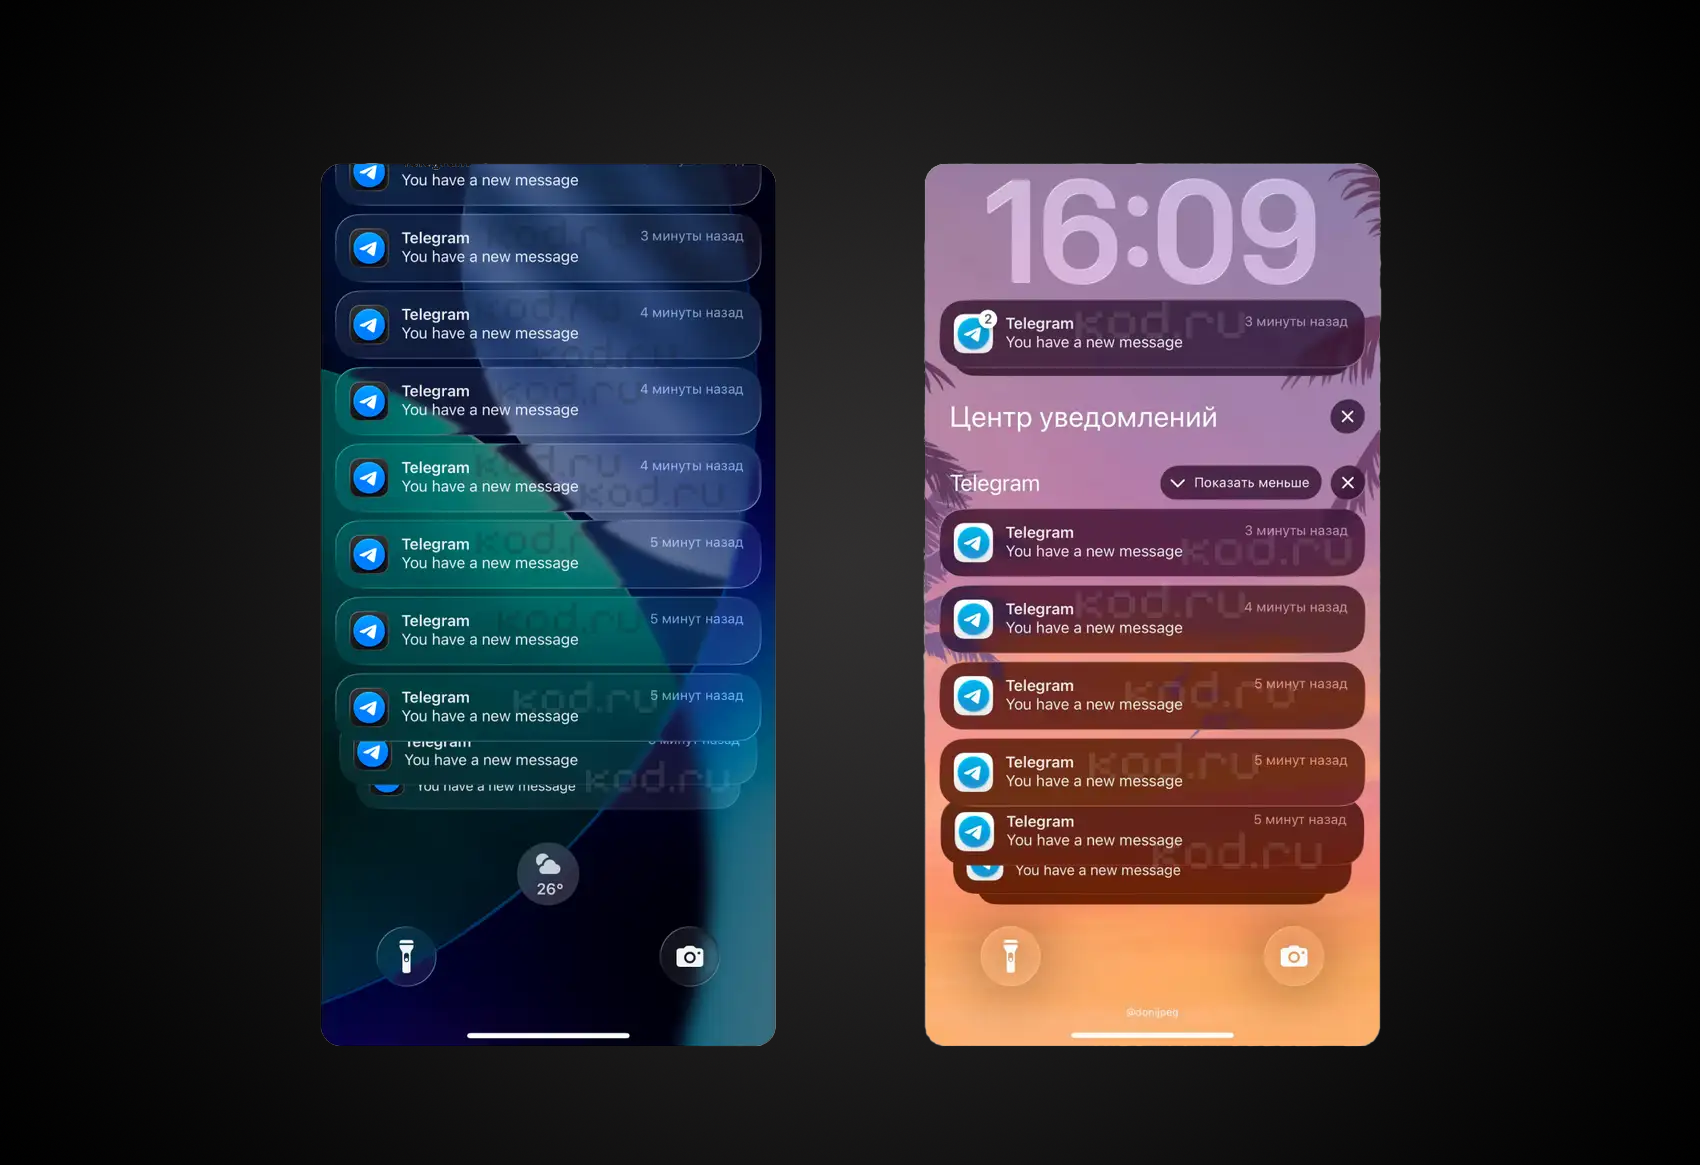
Мессенджер начинает в фоновом режиме штамповать сотни ложных уведомлений, сообщает «Код Дурова».

На экран пачками валится англоязычный текст "You have a new message", даже если у вас включен русский язык и отображение текста сообщений. Нажимать на них бесполезно — внутри ничего нет. Пуши прилетают буквально каждую минуту, превращая шторку уведомлений в хаос.


Но это ещё полбеды. Параллельно с этим адом iPhone или iPad начинает нехило греться и сжирать батарею прямо на глазах (у некоторых улетает по 11% за полчаса в полном idle).

Нагрев бывает настолько сильным, что Apple просто ставит зарядку на паузу, пока девайс не остынет. Один из пострадавших журналистов даже приспособил геймпад с кулером, чтобы хоть как-то зарядить смартфон.

Жалобы поползли ещё в мае, но после обновления Telegram до версии 12.9 баг накрыл пользователей с новой силой. Судя по всему, кривой код мессенджера закольцовывает фоновые процессы, заставляя процессор пахать на износ.

Как с этим жить? Панацеи пока нет — разработчики молчат, а регулярные патчи проблему до конца не вычистили. Единственное временное спасение — полная переустановка приложения:

  1. Зайдите в Telegram: Настройки → Данные и память → Использование памяти и почистите кеш.
  2. Убедитесь, что помните пароли и сможете войти обратно (проверьте доступ к почте или другим устройствам для кода).
  3. Снесите Telegram с устройства.
  4. Скачайте его заново из App Store и аутентифицируйтесь.

Спойлер: это помогает, но не всем и не навсегда. У кого-то сбой возвращается через неделю-две. Так что запасаемся терпением, ждём нормальный фикс от команды Дурова и держим огнетушитель под рукой.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru