



Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Немецкие и голландские исследователи изучили методы противодействия DDoS-атакам и последствия ликвидации ботнетов. В результате специалисты пришли к выводу, что действия правоохранительных органов зачастую неэффективны.

Вместо того чтобы подавлять операторов DDoS, разрушая инфраструктуру злоумышленников, правоохранители должны сосредоточиться на патчинге уязвимых систем, считают эксперты.

Звучит действительно логично, учитывая, что содержащие уязвимости системы являются первопричиной DDoS-атак.

За время исследования специалисты проанализировали рынок DDoS-услуг и последствия принятых правоохранительными органами мер. Напомним, что американские и европейские спецслужбы ликвидировали в общей сложности 15 крупных сервисов «DDoS-for-hire», позволяющих заказывать атаки такого класса.

«Ликвидация подобных сервисов сразу же снижала напор DDoS-трафика. Однако никакого существенного воздействия на трафик DDoS, доходящий до жертв, действия правоохранителей не оказали. Ощутимого сокращения числа атак также не произошло», — пишут исследователи.

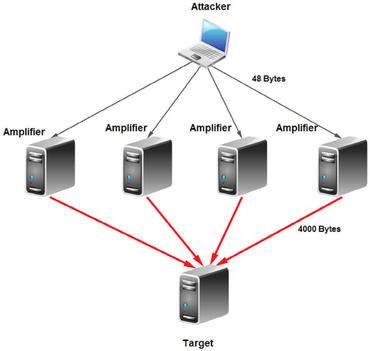
Другими словами, снижалась лишь мощность кибератак, поскольку трафик не доходил до серверов-рефлекторов. Такие серверы злоумышленники используют для «отражения» трафика, а если на них запущен уязвимый протокол, они могут служить и усилителями мощности DDoS.

Таким образом, исследователи сделали вывод, что для эффективного противостояния DDoS-атакам следует в первую очередь сократить количество доступных уязвимых серверов.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru