


Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

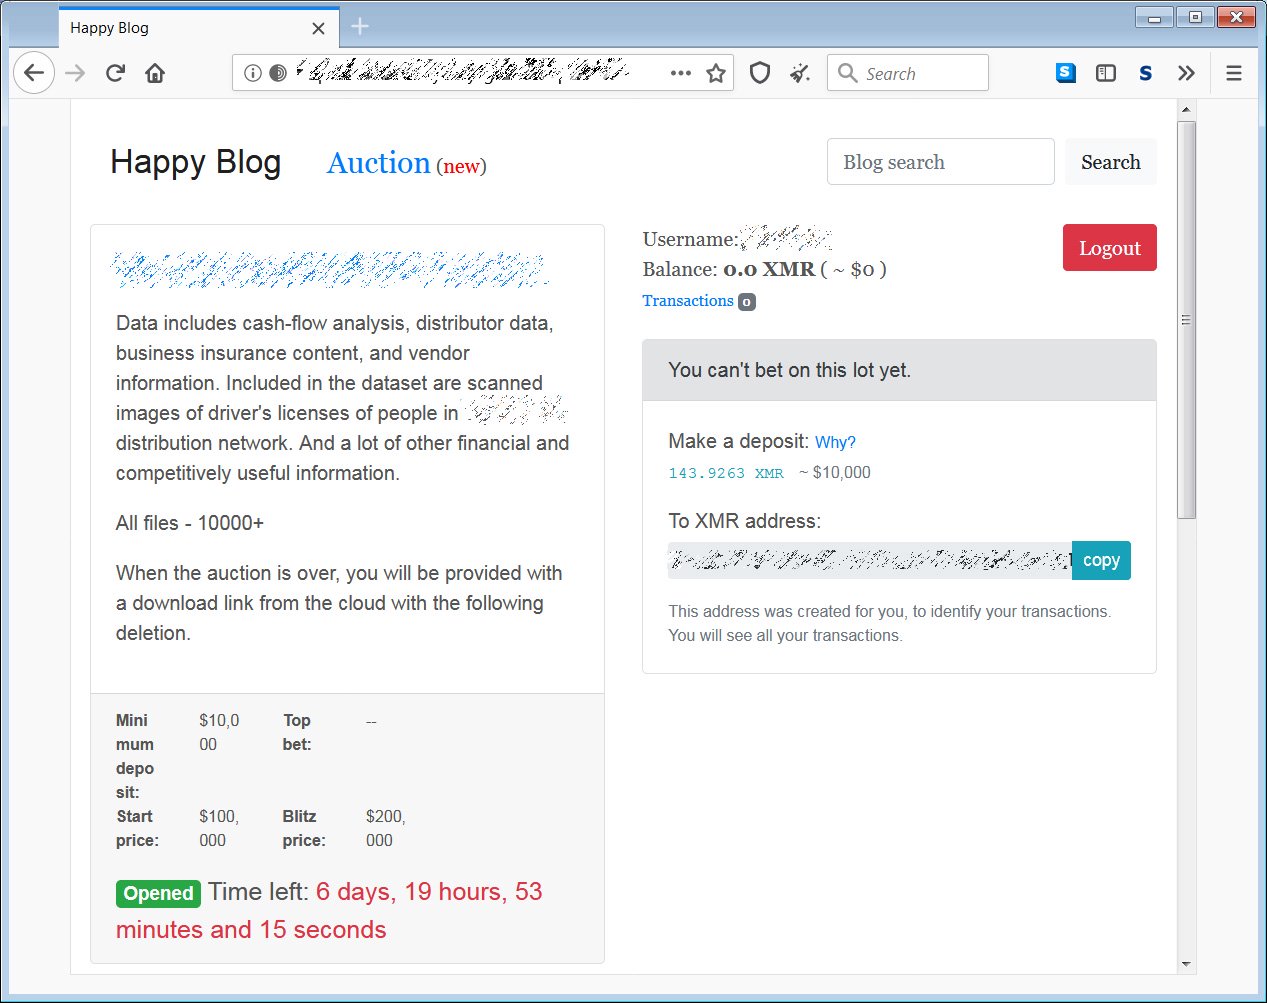
Операторы программы-вымогателя REvil запустили специальный сайт-аукцион по типу eBay, который будет использоваться для продажи украденных у пользователей данных. Напомним, что REvil также известен под именем Sodinokibi.

Как правило, тактика операторов шифровальщика сводится к использованию спамерских рассылок, эксплойтов и взлому MSP-провайдеров. Если один из этих методов срабатывает, злоумышленники начинают незаметно перемещаться «вдоль» взломанной сети.

На этом этапе вредоносная программа тайком собирает незашифрованные данные, лежащие в открытом виде на серверах и рабочих станциях.

Как только атакующим удаётся получить доступ к контроллеру домена на уровне администратора, начинается установка самого вредоноса, который пытается зашифровать абсолютно все компьютеры в сети.

Чтобы обеспечить себе дополнительный рычаг давления на жертв, операторы REvil угрожают опубликовать или продать украденные в ходе атаки файлы. Таким образом, если даже у атакованной организации есть свежие резервные копии, она будет вынуждена заплатить вымогателям.

Теперь киберпреступники запустили специальный раздел своего ресурса, который по принципу похож на eBay — украденные у жертв данные выставляются на аукцион. В настоящее время на сайте размещена внутренняя информация, принадлежащая двум компаниям.

Одна из этих компаний связана с поставкой продуктов, цена за её данные начинается от $100 000. У желающих есть возможность приобрести всю информацию сразу за $200 000. Операции осуществляются с помощью цифровой валюты Monero (XMR).

К слову, именно операторы REvil в прошлом месяце угрожали опубликовать «грязное бельё» Трампа. После этого вымогатели переключились на Мадонну.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru